Атакуващите са създали уебсайт за фалшив AI агент за търговия с криптовалути и са го използвали за инсталиране на Needle Stealer – зловреден код, който заменя браузърния портфейл на жертвата с копие, което изпраща паролата на портфейла на атакуващия. HP засича кампанията между април и юни 2026 г.
Кампанията Needle е насочена към хора, които изтеглят AI агенти от резултати от търсенето или реклами, както и към потребители на седем разширения за браузърни портфейли, сред които MetaMask, Coinbase Wallet и Phantom. HP засича и фишинг с QR кодове, който пренасочва жертвите към техните телефони.
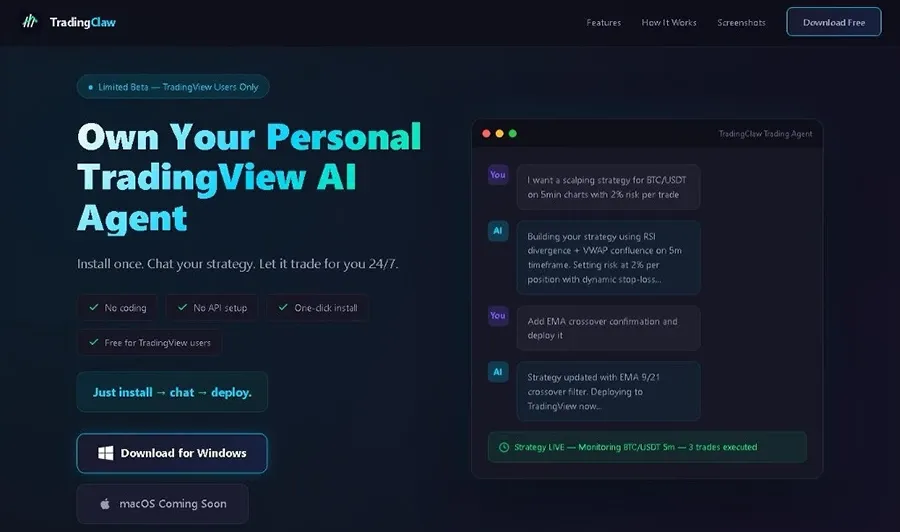
Пример за уебсайт, обещаващ инсталатор за AI търговски агент (Източник: HP)
Инсталаторът е автентичен софтуер на Microsoft
Сайтът tradingclaw[.]pro е дал на своя бот име, което съответства на известен AI асистент, и е обещавал агент, който търгува с криптовалута денонощно. Вътре в ZIP архива Trading Agent.exe всъщност е OLEView – програма, подписана от Microsoft, така че проверката за репутация на Windows SmartScreen ѝ се доверява. Единствената ѝ цел е да заобиколи тази проверка. Когато се стартира, тя зарежда iviewers.dll, злонамерения файл до нея – техника, наречена странично зареждане на DLL (DLL side-loading).
Този DLL файл изпълнява Needle Stealer вътре в току-що стартиран легитимен процес – техника, наречена изпразване на процес (process hollowing). Needle търси някое от седемте разширения за портфейли, прекратява работата на браузъра и разопакова зловредно копие в папката на разширението. Фалшивото разширение след това се свързва със сървъра за управление на атакуващия и предава каквато и да е парола, въведена от жертвата. С идентификатора на портфейла и паролата атакуващият поема контрол върху средствата.
Ако съхранявате крипто портфейл в браузъра си, познатият екран за отключване не гарантира, че разширението е това, което сте инсталирали. HP препоръчва да държите паролите за портфейли и плащанията далеч от приложения с агенти, които не можете да потвърдите.
QR кодът пренасочва жертвата към телефон
Изследователите са засекли и няколко кампании, изпращали по имейл фактури в PDF формат, показващи размазан документ зад QR код, с бележка, че получателят трябва да го сканира със смартфон – метод, известен като quishing. Сканирането преминава през пренасочвания, включително фалшив скенер за сигурност на имейли и проверка с Cloudflare Turnstile, която потвърждава, че човек зарежда страницата, след което завършва на страница, наподобяваща OneDrive, която изисква идентификационни данни за Microsoft.
Служебният компютър може да има имейл шлюзове и защити на браузъра, които вече блокират известен фишинг домейн. Телефонът обикновено разполага с по-малко защити, така че връзка, която компютърът би спрял, може да се зареди на телефона.
Софтуер за кражба на данни, продаван с техническа поддръжка
Phantom Stealer се продава открито в мрежата като „инструмент за тестване за проникване“ (penetration testing tool), заедно с криптер, който го криптира срещу анализ, актуализации на функции и денонощна поддръжка. Купувачите трябва да се съгласят да не го използват за злонамерени цели. HP изолира няколко имейл кампании, разпространяващи този зловреден код.
VBScript във всяка кампания изгражда PowerShell команда, която извлича наглед обикновено изображение и изважда от него .NET зареждащ модул (loader) – метод, наречен стеганография. Компонент на име Phantom Gate, вграден в PowerShell скрипта, стартира този зареждащ модул. Зареждащият модул след това изтегля зловредния код за кражба на данни, декодира го и го инжектира в RegAsm, легитимен процес на .NET Framework. Изследователите вярват, че споделеното име и верига за доставка показват, че един и същ злонамерен субект може да стои зад двата инструмента.
„Потребителите постоянно се преместват между устройства и приложения, като браузъри или нови AI инструменти, а атакуващите бързо ги следват. Сигурността трябва да работи във всички тези взаимодействия, без да пречи на хората. Това означава, че организациите се нуждаят от подход с нулево доверие (zero-trust), изграден около изолация и ограничаване, така че ненадеждните кликвания и изтегляния да не се превръщат в риск“, каза Джеймс Райт, глобален ръководител на HP по сигурност на персоналните системи.
Стотици подправени изображения
Други кампании с фактури пристигат по два начина. Някои използват HTML контрабанда (HTML smuggling), която сглобява злонамерения файл на машината на жертвата, така че той да може да премине незабелязано през скенерите на имейл шлюзовете. Други разчитат на резултати от търсенето, водещи към дублиращи домейни (lookalike domains). И двата маршрута завършват със зареждащи модули, които декодират зловреден код, скрит в изображения, и инсталират XWorm, PureLogs Stealer или Formbook, които крадат идентификационни данни и системни данни.
Търсене чрез възприемателно хеширане (perceptual-hash) във VirusTotal, което сравнява изображения по външния им вид, откри около 400 различни изображения, свързани с тези кампании в продължение на три месеца.
Фалшиви инсталатори
Изследователите на HP са проследили и рускоезично имитация на сайта на Microsoft, чийто инсталатор събира други продукти за афилиейт плащания и никога не инсталира Word. Продуктът за сигурност, който той събира, след това маркира този инсталатор като опасен и го изтрива. Два подписани инсталатора, UltraZip и AllFiles, отвличат търсачката по подразбиране и запазват промяната след деинсталиране.
