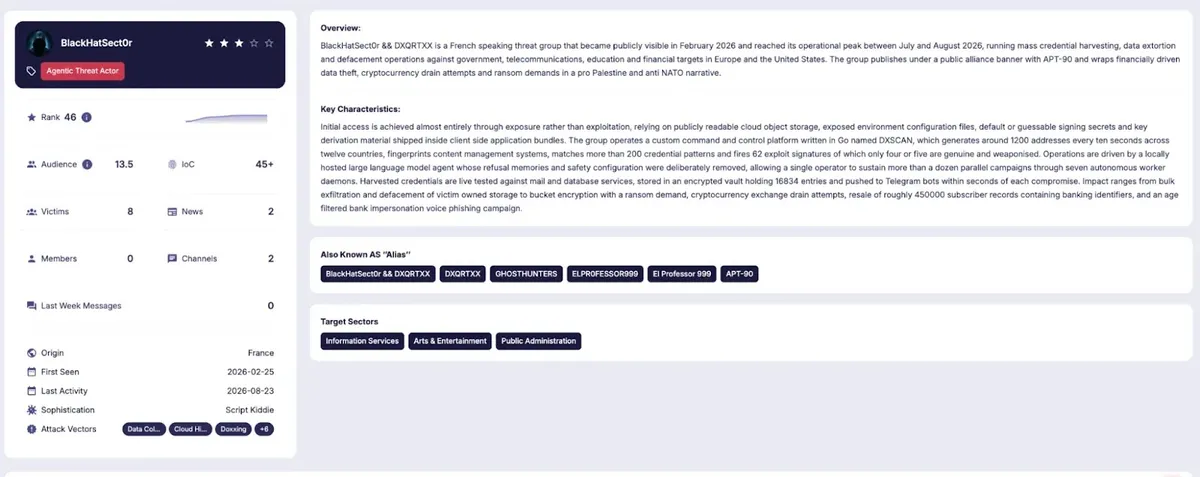
BlackHatSect0r && DXQRTXX е свързана с автоматизирана киберпрестъпна операция, която използва AI агент, свързан с модел на DeepSeek, за сканиране за публично достъпни тайни, тестване на откраднат достъп и предаване на резултатите към персонализирана платформа за управление.
Дейността показва как чести пропуски в сигурността могат да бъдат злоупотребени със скоростта на машина. Открит сървър на операцията съдържа 4,9 GB материали в 9 299 файла, включително платформата DXSCAN, фишинг инструменти, материали за изнудване и трезор с 16 834 идентификационни данни.
Групата е добавила в опашката 2 759 860โดмейна, достигнала е 726 989 хоста и е генерирала 1 374 300 IP адреса по време на своята кампания.
Изследователи от SOCRadar идентифицираха инфраструктурата и откриха доказателства, че френскоговорящият екип е премахнал защитите от своя агент, преди да го използва в множество кампании.
SOCRadar заявява в доклад, споделен с Cyber Security News (CSN), че операцията разчита на незащитени облачни хранилища, четими конфигурационни файлове и слаби тайни, вместо на нови уязвимости.
Въздействието надхвърля кражбата на идентификационни данни. Материалът свързва групата с предполагаема кражба на данни от публичния сектор, твърдения за изнудване, изтичане на данни от борса за криптовалута и обаждания с фалшива самоличност от името на банки, насочени към възрастни хора.
Случаят повишава спешността около автоматизацията на атаки чрез AI агенти, тъй като автоматизацията може да направи рутинните грешни конфигурации значително по-щети.
BlackHatSect0r използва базиран на DeepSeek AI агент
Групата е използвала агент Nous Research Hermes срещу модел на DeepSeek, управляван чрез 14 KB файл за самоличност, наречен SOUL.md.
Операторът е премахнал паметта за отказ на агента, деактивирал е настройките за безопасност и е настроил седем фонови работни процеса, които да продължат сканирането, събирането и докладването без постоянна човешка намеса.
DXSCAN генерира приблизително 1 200 случайни адреса на всеки десет секунди, проверява портове 80, 443 и 8080, идентифицира уеб софтуер и търси повече от 200 шаблона за идентификационни данни.
Когато открие достъпни .env файлове, облачни ключове или детайли за бази данни, той съхранява данните и изпраща доклади за жертвите на френски език чрез Telegram.
Този работен процес илюстрира опасенията, повдигнати в скорошни доклади за автономни кампании за кражба на идентификационни данни: на AI не е било нужно да изобретява новаторски експлойт, за да нанесе вреда.
Той е предоставил на операторите устойчивост, скорост и възможност за паралелно извършване на разузнаване, валидиране и събиране на данни. Екипът е рекламирал някои инструменти като zero-day, но изследването не открива потвърден пробив, базиран на нова уязвимост.
Потвърденият достъп произлиза от публични облачни контейнери, достъпни .env или Git файлове, подразбиращи се ключове за подписване или тайни, поставени в кода на браузъра. В един от случаите с борса за криптовалута, таен ключ за подписване на JWT, зададен на „secret“, е изложил на риск 418 записа за самоличност.
Пропуските в сигурността захранват кражбата на идентификационни данни
Трезорът с идентификационни данни е нараснал от 16 415 записа на 11 август до 16 834 до 18 август. Той включва общи тайни, данни за достъп до бази данни и SMTP, API ключове, AWS ключове, GitHub токени и Stripe ключове. От 230 SMTP конфигурации, 82 са били потвърдени и подготвени за евентуална повторна употреба като фишинг релета.
Същата инфраструктура е поддържала фишинг, който е насърчавал получателите да се обадят на телефонен номер, контролиран от атакуващия, вместо да кликват върху зловредна връзка.
Тази тактика може да избегне сканирането на връзки и проверките на прикачени файлове, което прави информираността на персонала и процедурите за последващо обаждане от съществено значение. Читателите, проследяващи свързани заплахи, могат да прегледат техниките за кибератаки с помощта на AI за контекст относно това как агентите разпределят работата по време на пробив.
Организациите трябва да одитират облачните си хранилища за публичен достъп за четене или писане, да премахнат .env, .git, debug и actuator крайните точки от интернет и да подменят всяка тайна, която може да е била изложена на риск.
Ключовете за подписване и материалите за генериране на токени трябва да останат на сървъра, докато подразбиращите се или лесни за отгатване стойности трябва да бъдат заменени незабавно.
Защитниците трябва също да търсят посочената инфраструктура, необичайни GHOST низове, SOUL.md, .hermes директории и неразрешена ngrok активност.
Уеб екипите могат да маркират кратки поредици от заявки за конфигурационни пътища от един източник, особено когато следват сканирания на популярни уеб портове.
Тези проверки потвърждават уроците от атаките срещу незащитени Vite сървъри, където достъпните файлове със средата могат да отворят вратата към по-широко компрометиране.
Екипите по сигурност трябва незабавно да разследват съвпадащите индикатори, да изолират системите, да запазят логовете и да прегледат активността по автентикация.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| C2 сървър | 217.156.122[.]129 | Активен DXSCAN C2 възел, хостван в Молдова |
| C2 сървър | 37.221.66[.]43 | Изведен от употреба DXSCAN C2 възел, хостван в Молдова |
| Мрежови портове | 8080, 3480, 9998, 9999, 4444 | Портове, свързани с C2/API, табло за управление, хъб и reverse-shell |
| Telegram bot ID | 8719074836 | @FicheCallSGBot |
| Telegram bot ID | 8991452393 | @HackAUreBOT |
| Telegram bot ID | 8924646821 | Идентификатор на инфраструктура, свързана с Telegram |
| Telegram chat ID | -5489653213 | Дестинация за автоматизирани доклади за жертви |
| Криптовалутен портфейл | bc1qg6m4733jazxca5ftc7aggdmsflwdwzlm | Bitcoin портфейл, вграден в инструментариума на атакуващия |
| Артефакти на хоста | SOUL.md; .hermes/; HERMES_DISABLE_SAFETY=1 | Артефакти от рамката на AI агента и деактивирана настройка за безопасност |
| Маркер за идентификационни данни | GHOST-VAULT- | Префикс, използван в идентификаторите на данните за достъп |
| User-agent и низове на инструменти | GHOST-CRED/3.0; GHOST-VAULT/; GHOST/0day | Отличителни низове за търсене в логове и крайни точки |
| Именуване на процеси | ghost_ | Префикс, свързан с имена на процеси, близки до агента |
| Услуга за тунелиране | ngrok | Използва се за разкриване на клонирани фишинг страници |
| Имена на файлове | env.4.2.0.js; main-NDOQMLR2.js | Декомпилирани клиентски пакети |
| Фишинг телефонен номер | +33 1 89 62 92 59 | Контролиран от атакуващия номер, използван при обаждания с фалшива самоличност от името на банка |
| SHA-256 | 48330848eb742161f86129735333f10bd0d7b4db5f801194896f50896761ebdf | Компилирана DXSCAN C2 версия |
| SHA-256 | 0e134b72aad30d938043df8f2d674e56b4c57399a27311759a9e88f4c41c19e5 | DXSCAN версия за дебъгване |
| SHA-256 | 92dc24c9abc5baf7f2924c1872b14e747f600f5869ad159ec5d119a3aa02ca1f | Свързана компилирана C2 версия |
| SHA-256 | 8082a62e976c513605fd1d6b0c0e15eb127e40ab6ea3a902080be526155380c3 | DXSCAN резервна версия |
| SHA-256 | 8c12f1b013f6d68121b76f4ef65c294273ab69151502d07ebef85994d656e5c9 | DXSCAN резервна версия |
| SHA-256 | db94077fcbcf030acff05334c5c0d153b8af6af24f6c5747c3600652e9baf4c0 | По-нова компилирана C2 версия |
| SHA-256 | c0bb940a65ed234d0250edc8c4c4062a3d404a87d17dc01da38890a5ba74bce8 | Предишна компилирана C2 версия |
| Експлоатирани CVE | CVE-2021-3129; CVE-2018-15133; CVE-2022-22947; CVE-2021-29447; CVE-2026-42530 | Уязвимости и публичен концептуален код (PoC), реферирани в инструментариума |