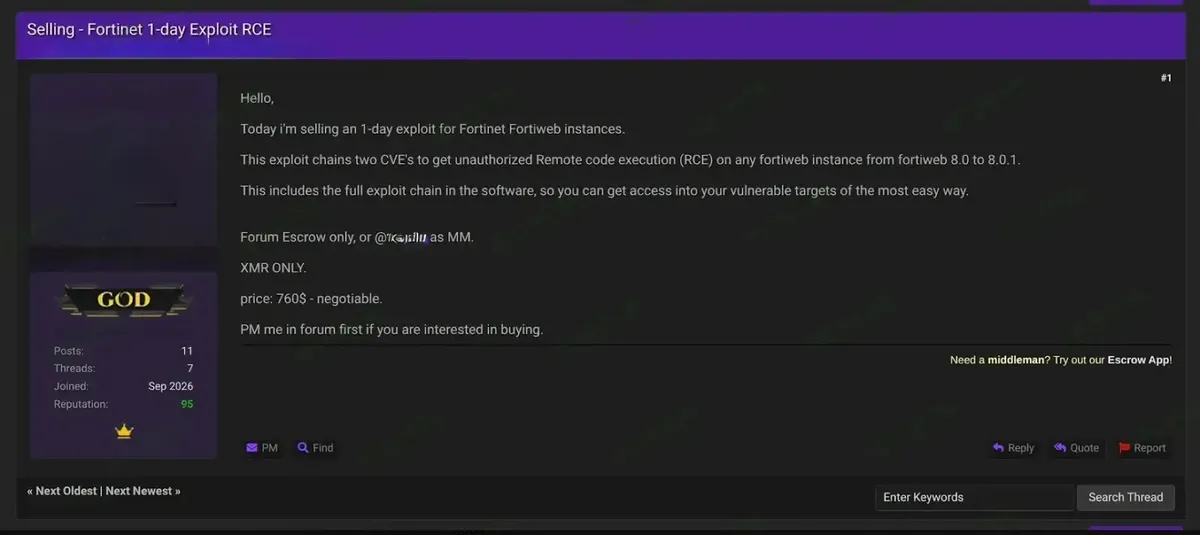
Атакуващ твърди, че предлага частен експлойт за отдалечено изпълнение на код за SSL VPN устройства на Fortinet FortiGate, като заявява, че са засегнати FortiOS 7.2.x и 7.4.x. Обявата не е независимо потвърдена и не потвърждава съществуването на нова zero-day уязвимост във FortiGate.
Рекламата, споделена от Dark Web Intelligence, популяризира това, което продавачът описва като „1-day“ експлойт с възможност за отдалечено изпълнение на код.
Съобщава се, че експлойтът е предназначен за първоначален достъп срещу публично достъпни SSL VPN услуги на FortiGate. Авторът на заплахата също така твърди, че разполага с видеоклип за доказателство на концепцията (PoC) и че цената се предоставя чрез частна комуникация.
Въпреки това в обявата не се посочва CVE, не се идентифицират точните засегнати версии на фърмуера, не се обяснява дали се изисква автентикация и не се предоставя техническо описание на съответната уязвимост.
Тези пропуски правят невъзможно да се определи дали твърденият експлойт е насочен към разкрита уязвимост, по-стара коригирана уязвимост, заобикаляне на съществуваща корекция за сигурност или е измамен продукт.
Хакери продават уязвимост от тип 1-Day за Fortinet FortiGate
Устройствата FortiGate остават високостойностни цели, тъй като обикновено се внедряват в периметъра на корпоративните мрежи, за да осигуряват защитна стена (firewall), VPN и услуги за отдалечен достъп.
Работеща грешка за отдалечено изпълнение на код преди автентикация в такова устройство би могла да позволи на атакуващите да получат първоначална позиция, да установят персистентност, да откраднат идентификационни данни, да се придвижат странично във вътрешните мрежи или да внедрят последващ зловреден код.
Твърдението идва и на фона на продължаваща експлоатация на вече разкрити уязвимости във Fortinet. Изследователи по сигурността наскоро съобщиха за атаки, включващи CVE-2025-25249 — препълване на буфера в динамичната памет (heap-based buffer overflow) без автентикация във FortiOS и FortiSwitchManager, което може да позволи изпълнение на команди чрез специално модифицирани заявки.
Fortinet пусна корекции за сигурност през януари 2026 г., но докладите показват, че атакуващите са започнали да експлоатират уязвимостта в реални операции през юли 2026 г. Коригираните версии на FortiOS включват 7.4.9 и 7.2.12 за засегнатите клонове на изданията.
Отделно, атакуващите продължават да злоупотребяват с CVE-2024-21762 — критична уязвимост от тип „запис извън границите“ (out-of-bounds write) в SSL VPN компонента на FortiOS и FortiProxy.
Уязвимостта може да позволи отдалечено изпълнение на код без автентикация чрез специално форматирани HTTP заявки и е свързана с скорошни пробиви, насочени към публично достъпни системи FortiGate.
Според публикация на Dark Web Intelligence в X, Fortinet по-рано съветваше организациите да деактивират SSL VPN, когато незабавното обновяване не е възможно. Организациите трябва да третират твърдението за продажба на експлойт като следа за киберзаплахи (threat-intelligence lead), а не като потвърждение за новооткрита уязвимост.
Екипите по сигурност трябва незабавно да инвентаризират всички устройства FortiGate, свързани с интернет, да потвърдят, че версиите на FortiOS се поддържат и са напълно актуализирани с корекции за сигурност, да ограничат административния и VPN достъпа до доверени мрежи, където е възможно, и да прегледат логовете за неочаквана SSL VPN активност.
Администраторите трябва също така да следят за нови администраторски профили, необясними промени в конфигурацията, съмнителни VPN сесии, непознати процеси и изходящи връзки от защитните стени.
Тъй като периферните устройства могат да осигурят привилегирован достъп до вътрешни среди, при съмнение за компрометиране трябва да се задейства ротация на идентификационни данни, преглед на конфигурацията и по-широко разследване на инциденти по сигурността.