Във вторник Федералното бюро за разследване на САЩ (ФБР) конфискува домейните, използвани от NightmareStresser – една от най-дълго действащите платформи в света за разпределени атаки за отказ на услуга (DDoS).
„Booter услугите“ като NightmareStresser представляват услуги от типа „DDoS срещу заплащане“ (DDoS-for-hire), които позволяват на всеки да наеме големи ботнети от компрометирани рутери и широк набор от IoT устройства, за да стартира масирани DDoS атаки, насочени към онлайн платформи и услуги.
Преди nightmarestresser[.]com и nightmarestresser[.]org да бъдат свалени, stresser услугата описваше себе си като „#1 онлайн IP booter“ и „единственият DDoS инструмент, достъпен 24/7“.
Както съобщи компанията за киберсигурност Searchlight Cyber през 2023 г., NightmareStresser е имала над 566 000 регистрирани потребители и 52 специализирани сървъра, които са могли да стартират DDoS атаки с капацитет до 200 Gbps, насочени към различни слоеве на мрежата (включително Layer 7 приложни протоколи и Layer 4 TCP/UDP протоколи).
„От 2022 г. насам услугата NightmareStresser Booter е използвана за стартиране на стотици хиляди реални или опити за DDoS атаки, насочени срещу жертви по целия свят“, съобщиха от отдела за киберпрестъпления на ФБР в сряда.
„Това правоприлагащо действие беше подкрепено от Операция PowerOFF – координирано усилие между международните правоприлагащи агенции, насочено към ликвидиране на престъпни инфраструктури за DDoS срещу заплащане в световен мащаб“, гласи банерът за конфискация, който в момента се показва на конфискуваните домейни.
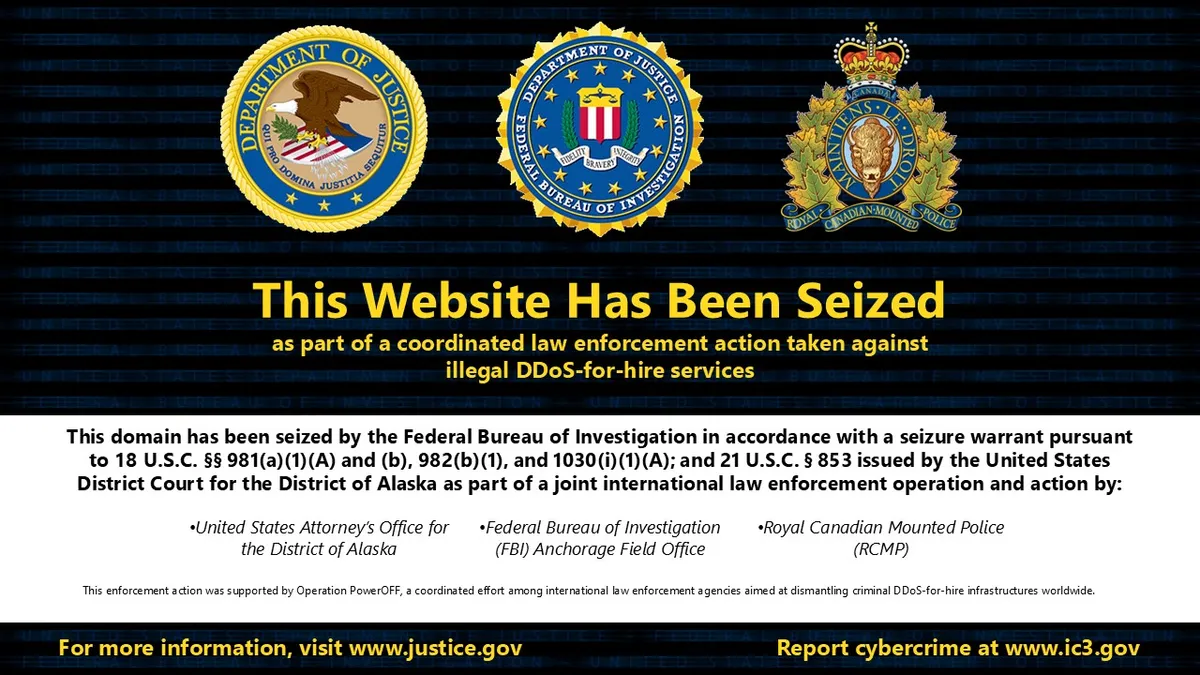
През декември 2022 г. Министерството на правосъдието на САЩ (DOJ) също свали домейна nightmarestresser[.]com и арестува шестима заподозрени, за които се твърди, че притежават множество услуги за DDoS срещу заплащане.
Операция PowerOFF е продължаващо, дългогодишно съвместно действие на правоприлагащите органи, което започна през декември 2018 г. с конфискацията на 15 уебсайта, свързани с платформи от типа DDoS-as-a-service.
Преди това тази операция доведе до свалянето на услугата за DDoS срещу заплащане DigitalStress в Обединеното кралство, конфискацията на платформата за ревюта на DDoS услуги Dstat.cc и ареста на двама оператори на stresser услуги в Полша.
При други съвместни действия в рамките на операция PowerOFF правоприлагащите органи конфискуваха 13 домейна и още 48 домейна, хостващи booter платформи, в две отделни вълни на акцията.
Миналата година полските власти също така задържаха четирима заподозрени, свързани с шест платформи за DDoS срещу заплащане, стоящи зад хиляди атаки, насочени срещу училища, държавни услуги, бизнеси и гейминг платформи по целия свят от 2022 г. насам, докато САЩ конфискуваха девет домейна в същата координирана акция срещу DDoS услуги.