Атакуващите вече превръщат новите уязвимости в оръжие за около пет дни (Mandiant, част от Google Cloud). На средностатистическата организация са необходими 43 дни, за да отстрани една уязвимост (Verizon DBIR 2026). Ново безплатно ръководство обяснява как автономните AI агенти затварят тази разлика и какво трябва да изискват ръководителите по сигурността, преди да насочат такъв към производствената си среда.
TL;DR
- Експлоатацията вече е главният вход. Тя поставя началото на 31% от пробивите (Verizon DBIR 2026), превръщайки се във вектор #1 за първоначален достъп, докато годишните пентестове оставят около 90% от инфраструктурата Нетествана.
- Възможността е доказана, а не просто прогнозирана. Автономна система оглави US класацията на HackerOne през 2025 г. (XBOW), а рецензирани от експерти агенти са експлоатирали 87% от уязвимостите от тип one-day без чужда помощ (Fang et al., 2024).
- Непрекъснатото изпреварва периодичното, измеримо. Програмното тестване прави екипите 4.5 пъти по-вероятно да коригират критични уязвимости в рамките на три дни (Cobalt, 2026).
- Това е AI агент във вашата производствена среда. Поставете му висока летва. Доказуемо покритие, независим валидатор, защитни механизми за радиуса на въздействие и одитна следа, иначе няма сделка.
- Икономиката подкрепя внедряването. Едно ръчно тестване за ~$18K (оценка на индустрията) спрямо среден пробив от $4.44M (IBM, 2025).
Годишният пентест е остарял още преди да бъде предаден
Пентестването почти не се е променило за едно десетилетие — но трябва, защото атакуващите вече не работят по годишен график. Срещу противник, който действа за дни, годишното ангажиране, дългият PDF документ и списъкът с корекции, който е остарял още при пристигането си, са просто твърде бавни:
Факторите, които направиха периодичния модел неустойчив, се виждат ясно в данните за индустрията от 2026 г.
Експлоатацията пое лидерството. Докладът DBIR на Verizon за 2026 г., базиран на над 22 000 потвърдени пробива, отбелязва преломната точка: експлоатирането на уязвимости изпревари откраднатите идентификационни данни като най-често срещания начин за проникване.
Отстраняването на уязвимости тръгна в противоположната посока. Средното време за инсталиране на корекция за сигурност за известна експлоатирана уязвимост се увеличи от 32 на 43 дни, а делът на коригираните уязвимости от каталога KEV на CISA всъщност спадна от 38% на 26%.
Атакуващите действат за дни, защитниците — за седмици. Телеметрията на Google Mandiant определя средното време за експлоатация на приблизително пет дни. Докладът State of Pentesting на Cobalt за 2026 г. определя средното време за отстраняване на констатация с висок риск на 39 дни, с 25-кратна разлика между най-добрите и най-лошите резултати. Защитник с 43-дневен график, изправен срещу киберпрестъпник, който се движи за пет дни, не толкова управлява този риск, колкото го документира постфактум.
AI разби точково-във-времето модела и от двете страни. Атакуващите използват AI, за да откриват и превръщат уязвимостите в оръжие по-бързо. Вашите собствени разработчици използват AI, за да внедряват код по-бързо, отколкото който и да е човешки екип може да го тества, а Cobalt установява, че AI/LLM приложенията съдържат констатации с висок риск 2.7 пъти по-често от традиционните приложения.
Моментна снимка, правена веднъж годишно, покриваща десета част от инфраструктурата, доставена с дни закъснение, срещу противник, който действа за пет дни. Това е разликата, която агентният пентестинг съществува да затвори.
Един бъг, четири резултата
Ето как изглежда разликата при една-единствена, често срещана верига от атаки: IDOR в удостоверена зона на профила.
Атакуващ влиза в обикновен профил, променя account_id в заявка за актуализиране на профила и открива, че приложението никога не проверява собствеността. Той изброява идентификатори в широк мащаб, преписва имейл адресите на други потребители, задейства нулиране на пароли и си тръгва с пълно превземане на профила. Без CVE. Без неправилно форматиран вход. Просто бизнес логика, която приложението е сбъркало.
Точно този клас бъгове разкри 885 милиона ипотечни и имотни записа във First American Financial през 2019 г.: променяте една цифра във връзката към документа и виждате файла на някой друг.
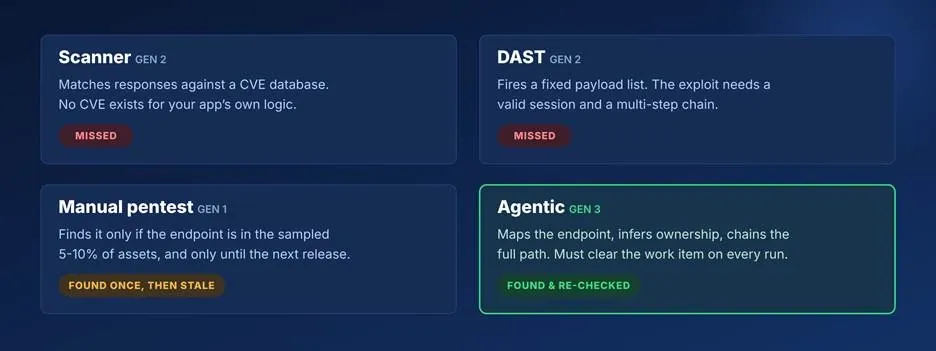
- Скенерът съпоставя отговорите с база данни с CVE. Не съществува CVE за собствената логика на вашето приложение. Пропуснат.
- DAST изпраща фиксиран списък със зловреден код. Експлойтът се нуждае от валидна сесия и многостъпкова последователност, каквато никой списък не съдържа. Пропуснат.
- Специалист по ръчно пентестване го открива, ако тази крайна точка случайно попада в извадката от 5-10%, и то само до следващата версия. Открит веднъж, след това остарява.
- Агентната система картира крайната точка, извежда връзката на собственост и свързва обхождането с преписване на имейл и нулиране на парола. Тази задача трябва да се изпълнява при всяко пускане. Открит, потвърден и проверяван непрекъснато.
Разгледайте пълното сравнение между трите поколения и критериите за оценка на доставчиците в ръководството за CISO, включително десетте въпроса, които разкриват обикновена обвивка около LLM.
Три дизайнерски избора, които отделят платформите от демонстрациите
Режимът на грешка в тази категория е DAST с добавен LLM: същият фиксиран списък със зловреден код отдолу, с недотам детерминирано покритие отгоре. Това, което отличава една платформа, е архитектурата, а не изборът на модел, и това си личи на три места.
- Покритие, наложено чрез работни задачи. Ако изкуственият интелект решава какво да тества, покритието става недоказуемо: моделът се отклонява към интересни констатации и мълчаливо пропуска останалите. Изисквайте пълна матрица за тестване, генерирана предварително — всяка крайна точка срещу всяка приложима категория атаки, като непропустими работни задачи. Изкуственият интелект трябва да бъде адаптивен в начина, по който атакува всяка задача, но никога в това дали я изпълнява.
- Независим агент-валидатор. Дадена констатация трябва да влезе в доклада едва след като отделен агент я възпроизведе. Това премества елиминирането на фалшиво-позитивни резултати в архитектурата, вместо в опашката за триаж на вашия екип — скритият данък, който прави много инструменти за сканиране нетно отрицателни спрямо времето на анализаторите.
- Агент, работещ директно в браузъра. Повечето агентни инструменти са ефективно curl с прикрепен модел. Истинските уебсайтове ги чупят: динамично изчертаване, еднократни пароли, MFA, защити срещу ботове. Агентът трябва да управлява реален браузър, да поддържа състоянието на сесията и да възстановява потребителското намерение, иначе бизнес логиката под повърхността остава Нетествана.
“80% покритие вече не е достатъчно добро, защото на атакуващите е пролуката, която сте пропуснали.” — Ysrael Gurt, CTO & Co-founder, Reflectiz
Управлявайте го като автономен агент, какъвто е
Инструментът за агентно пентестване е две неща едновременно: контрол, който намалява риска, и автономна AI система, работеща във вашата собствена среда. Контролният списък за управление в ръководството обхваща това, което трябва да изисквате преди първото разрешено изпълнение: явен и отменяем обхват, защитни механизми за радиуса на поражение с незабавно безопасно спиране, изолация на данните с нулев достъп до инфраструктурата с клиентски данни, пълна следа за одит с възможност за експортиране, дефиниран човешки надзор и увереност от доставчика.
Тестът е прост. Ако не можете да отговорите на въпроса „кое е най-лошото нещо, което този агент може да направи в производствена среда, и какво го спира?“, не сте готови да разрешите изпълнение.
Математиката на бюджета и дивидентът от одита
Ръчният ангажимент струва средно ~$18.3K преди честото превишаване на бюджета с 30-50%, а зряла програма все още харчи $150K+ годишно за тестване на приблизително 5-10% от своите активи (анализ на разходите от Reflectiz въз основа на публикувани цени на доставчици). Въпросът към управителния съвет не е коя оферта е най-евтина. Това, което има значение, е намаляването на риска спрямо покритието за всеки долар: агентните платформи отчитат до 10 пъти по-голям капацитет за тестване на цената на един ръчен ангажимент, а всеки крайен пункт, покрит непрекъснато, е един път по-малко към пробив за седемцифрена сума.
Има и дивидент от съответствието. Непрекъснатото, документирано тестване генерира доказателствата за клаузите „след значителна промяна“ в PCI DSS 4.0.1, които годишното тестване структурно не може да осигури, и се съпоставя с дейностите по контрол и увереност съгласно DORA, NIS2, SOC 2, ISO 27001, GDPR член 32 и HIPAA. Всяко изпълнение генерира свой собствен пакет с доказателства: матрица на покритието, потвърдени констатации със стъпки за възпроизвеждане и отчитане на тенденциите, които вашите одитори могат да запитват. Ръководството съпоставя всяка рамка с доказателствата, които непрекъснатото тестване произвежда.
Какво има вътре в пълното ръководство
- Данните за експозицията за 2026 г., визуализирани
- Десетте въпроса към доставчиците с предупредителните знаци, които разкриват обвити LLM
- Контролите за управление, които да включите в договора
- Пейзажът на доставчиците на агентно пентестване, картиран
- Четири ценови модела и какво наказва всеки от тях
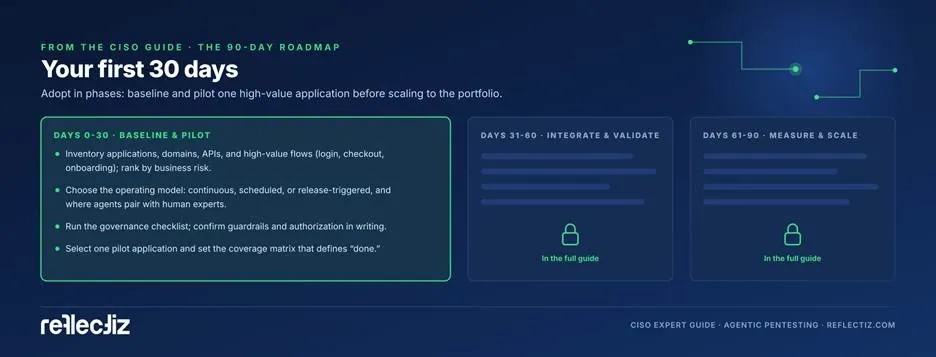
- Пътна карта за внедряване за 90 дни с ключовите показатели за ефективност (KPI), за които да се търси отговорност
- Контролният списък от 11 точки за CISO
Стратегическият въпрос вече надхвърля „ръчно срещу автоматизирано“. Това, което има значение сега, е как да получите непрекъснато, доказуемо и потвърдено покритие в целия си уеб портфейл, безопасно и на цена, която можете да защитите.
Изтеглете CISO's Expert Guide to Agentic Pentesting тук.