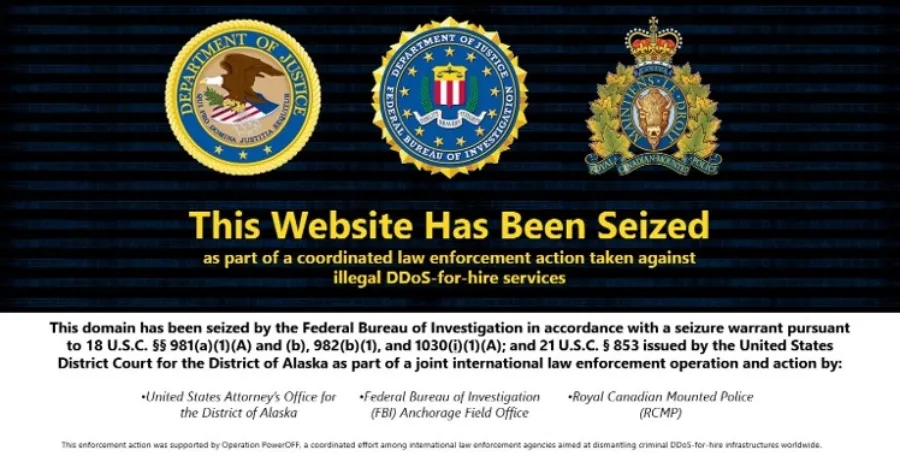
Министерството на правосъдието на САЩ (DoJ) съобщи във вторник за разрешеното от съда конфискуване на интернет домейни, свързани с услуга за извършване на DDoS атаки под наем (DDoS-for-hire), известна като NightmareStresser.
Въпросните домейни са: nightmare-stresser[.]com и nightmarestresser[.]org. Посетителите на сайта вече са посрещани от банер за конфискация, в който се посочва:
„Този домейн е конфискуван от Федералното бюро за разследване в съответствие с заповед за конфискация съгласно 18 U.S.C. §§ 981(a)(1)(A) и (b), 982(b)(1) и 1030(i) (1)(A); и 21 U.S.C. § 853, издадена от Окръжния съд на САЩ за окръг Аляска като част от съвместна международна правоприлагаща операция и действие на: Прокуратурата на САЩ за окръг Аляска, Федералното бюро за разследване (FBI) полеви офис Анкоридж, [и] Кралската канадска конна полиция (RCMP).“
Тези така наречени booter услуги обикновено се рекламират като инструменти за стрес тестване, но са използвани за улесняване на атаки, насочени към широк кръг от жертви в САЩ и на други места, заявяват от Министерството на правосъдието. Някои от засегнатите сектори включват образователни институции, правителствени агенции, гейминг платформи и милиони потребители.
„Освен че засягат директните жертви, тези атаки могат значително да влошат качеството на интернет услугите и напълно да прекъснат интернет връзките“, посочва DoJ в изявление.
Оценява се, че NightmareStresser е използван за стартиране на стотици хиляди реални или опити за DDoS атаки срещу жертви по целия свят от 2022 г. насам. Копия, заснети от Internet Archive, показват, че домейнът „nightmarestresser[.]org“ е бил защитен от DDoS атаки от доставчик на уеб инфраструктура на име BlazingFast.
В доклад от края на 2023 г. Searchlight Cyber заявява, че NightmareStresser е имал над 566 000 регистрирани потребители и 52 сървъра, отбелязвайки, че панелът позволява на атакуващия да избере IP адреса или URL адреса на целта, както и номера на порта, заедно с опции за избор на броя на едновременните атаки.
На своя вече свален уебсайт NightmareStresser твърдеше, че е „единственият DDoS инструмент, достъпен 24/7, работещ без прекъсване повече от 8 години“. По ирония на съдбата сайтът декларираше още: „Повече от 8 неумолими години NightmareStresser не е спирал. Нито веднъж. Без изчезвания. Без нарушени обещания. Просто сурово, постоянно доминиране ден и нощ.“
Освен това NightmareStresser позволяваше на клиентите да плащат в криптовалута и разполагаше с „разширена реферална система“, която позволяваше на потребителите да получават кредит, когато техният реферален линк се използва от друго лице за посещение на уебсайта, независимо дали са направени покупки веднага или по-късно. „Препоръчаните потребители са за постоянно свързани с вашия акаунт, което означава, че печелите кредит за всяко подновяване или покупка, която направят с течение на времето“, гласеше съобщението на уебсайта.
Услугите, предлагани от платформата, включваха усъвършенствани методи за усилване на Layer 4 и различни методи за заобикаляне на среди на Layer 4 over UDP/TCP и Layer 7, като се твърдеше, че могат да преодоляват CAPTCHA, географски блокове и ограничения на заявките (rate limits). Друга функция, рекламирана на уебсайта му, е контролен бутон „Stop All“, за който операторите казаха, че може да се използва за спиране на всички Layer 4 или Layer 7 атаки.
„Без значение колко активни атаки се изпълняват, независимо дали на Layer 4 или Layer 7, или и на двете, едно щракване е всичко, което е необходимо, за да ги спрете незабавно“, пише на уеб страница, рекламираща функциите на NightmareStresser. „Без търсене, без забавяне, без объркване. Само един бутон точно когато имате нужда от него.“
Свалянето е част от дългогодишна операция, наречена Operation PowerOFF, координирана инициатива на правоприлагащите органи, насочена към демонтирането на криминални инфраструктури за DDoS атаки под наем в световен мащаб. През декември 2022 г. друг домейн, свързан с NightmareStresser („nightmarestresser[.]com“), беше сред 48-те домейна, конфискувани от DoJ.
По-рано през април тази година подобна операция доведе до спирането на 53 домейна и ареста на четирима души във връзка с различни комерсиални услуги за услуга за извършване на отказ от обслужване (DDoS), използвани от над 75 000 киберпрестъпници.
Общо в рамките на тези действия на правоприлагащите органи са повдигнати обвинения на дванадесет обвиняеми, улеснявали услуги за DDoS под наем, и са конфискувани над 100 интернет домейна, свързани с тях.
„Многостранното разследване, обявено днес, се основава на успеха на предишните дела, като се насочва към всички известни booter сайтове, затворят се колкото е възможно повече от тях и се предприеме кампания за обществено информиране“, посочват от DoJ.