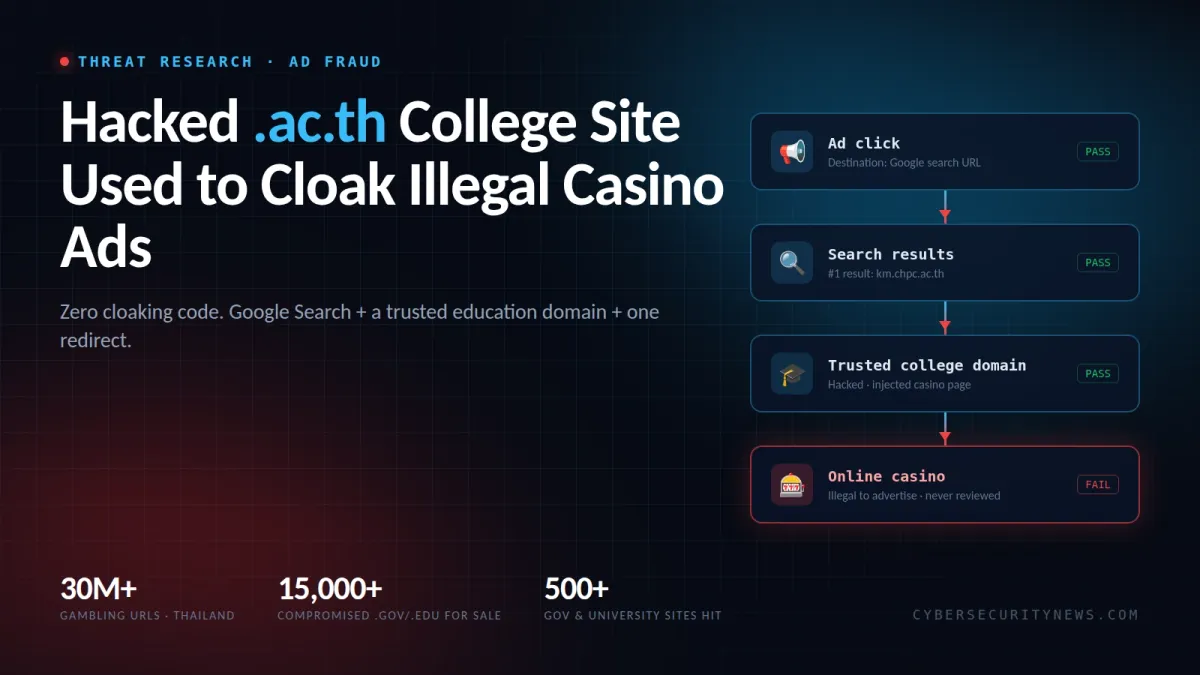
Хакерски хакнат уебсайт на тайландски колеж бе тихомълком превърнат в трамплин за незаконно онлайн казино, според нови разкрития на платформата за борба с измамите ADEX. От компанията заявяват, че кампанията е постигнала пълно прикриване на рекламите (ad cloaking), без да внедрява нито един ред клоукинг код, подражавайки на тактиките за избягване на проверките в Google Ads.
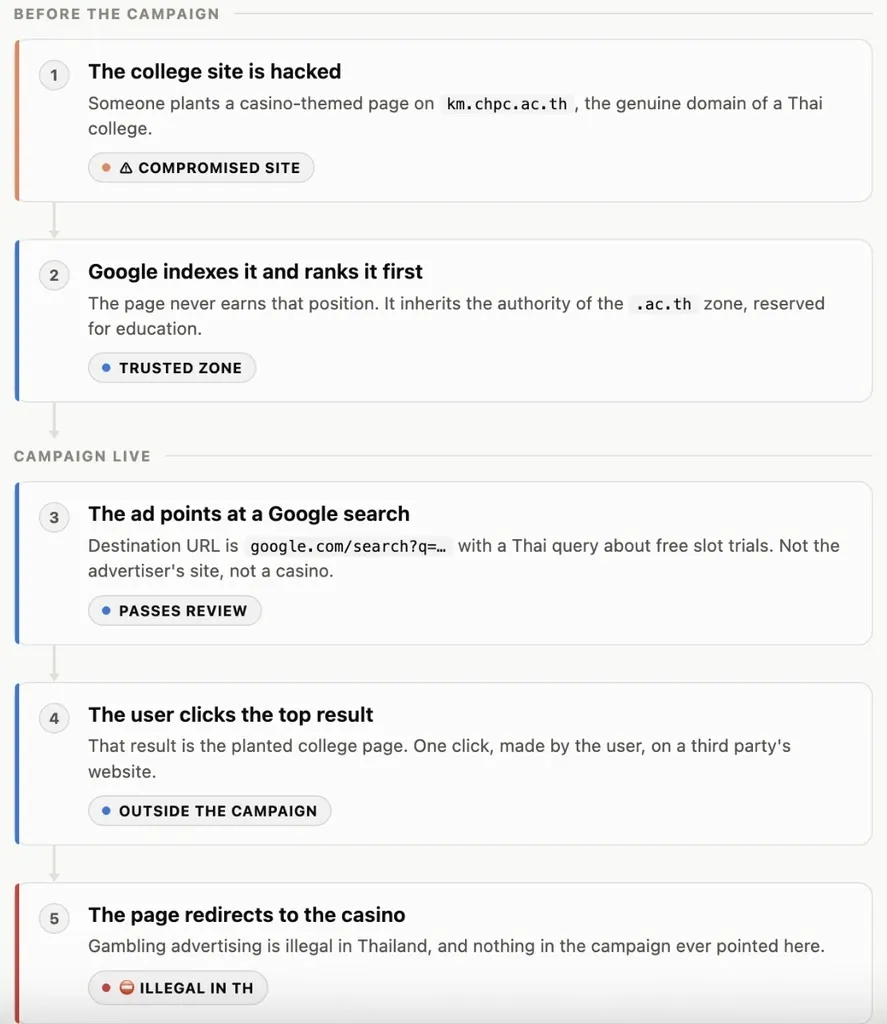
Схемата, разкрита от екипа за мониторинг на трафика на ADEX, е злоупотребила с автентичния домейн km.chpc.ac.th, който се намира в тайландската зона .ac.th, запазена за образователни институции.
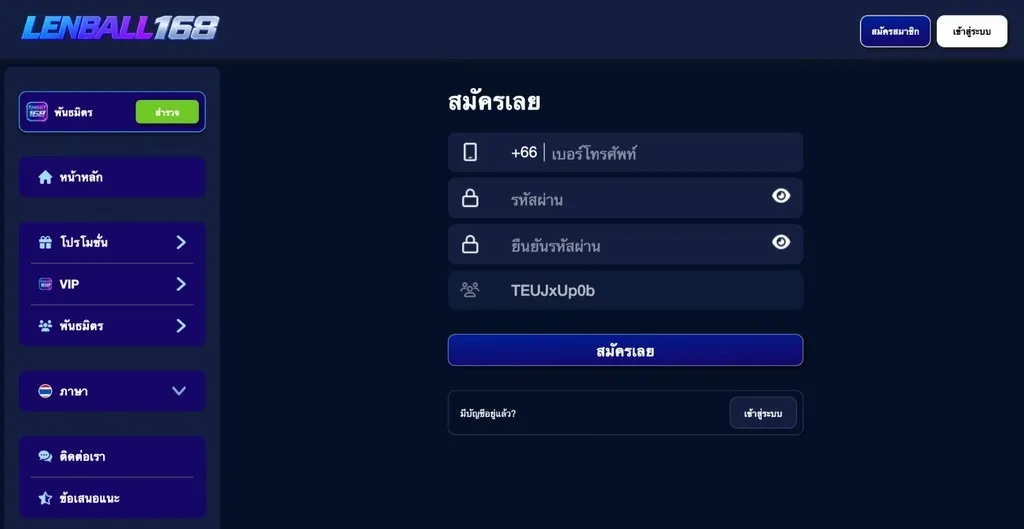
Атакуващите са разположили страница на казино тематика в хакнатия сайт, която Google е индексирал и класирал на първо място за целева заявка за търсене. Потребителите, които са кликнали върху първия резултат, са били пренасочвани към сайт за онлайн хазарт — продукт, чието рекламиране е незаконно в Тайланд.
Как е работила веригата на атаката
За разлика от традиционния клоукинг, при който собствен сървър на измамника анализира цифровия отпечатък на посетителите и сервира чисто съдържание на ботовете на търсачките и зловредно съдържание на хората, тази кампания разчита изцяло на легитимна инфраструктура.
ADEX първоначално сигнализира за рекламодател, чийто рекламен трафик е бил пренасочван през нещо, което изглежда като обикновена страница за търсене в Google, вместо през директна целева страница (landing page).
За модератор на реклами или автоматизиран бот крайният URL адрес изглеждал безвреден: неутрална страница с резултати от търсене в Google, използваща начина, по който резултатите от търсенето и механизмите за пренасочване на Google могат да скрият крайната дестинация. Злонамерената стъпка се е случвала един клик по-късно, на уебсайт на трета страна, разположен напълно извън инфраструктурата на рекламодателя.
„Никоя част от веригата не е била фалшифицирана“, отбелязват от ADEX. Търсенето в Google, уебсайтът на колежа и пренасочването са били точно това, за което са се представяли. Единствено комбинацията между тях е довела до нарушението.
Част от много по-голям проблем
От ADEX посочват, че тайландският случай е само един пример за тактиката за „заемане на домейни“, която в момента се проследява на доверени сайтове по целия свят. Публични данни, цитирани от компанията, показват мащаба:
- Министерството на дигиталната икономика и общество на Тайланд съобщава за приблизително 30 милиона URL адреса, свързани с хазарт, в около 1000 сайта от публичния сектор, като само Министерството на здравеопазването съдържа около 8 милиона инжектирани скрипта.
- Министерството на комуникациите и информатиката на Индонезия е блокирало 683 правителствени и образователни сайта, съдържащи хазартно съдържание, включително 461 в зоната .go.id и 222 в .ac.id.
- Академично проучване на индонезийски домейни от август 2025 г. открива 147 компрометирани сайта и 346 страници, заредени с ключови думи за хазарт, като .ac.id е най-тежко засегнатата зона с 65 сайта.
- Netcraft проследява черен пазар, предлагащ достъп до над 15 000 вече компрометирани .gov, .edu и национални домейни, като кампаниите са концентрирани върху хазартния пазар в Турция.
- Изследователи от cSide идентифицираха кампания за инжектиране, засегнала над 500 правителствени и университетски сайта в световен мащаб, която крие връзки към хазарт и съдържание за възрастни от хората, но ги оставя видими за ботовете на търсачките.
Виетнам отчита същата динамика при своите домейни .gov.vn и .edu.vn, отдавайки повторното насочване към тях на недостатъчните инвестиции в киберсигурността на публичните институции.
Политиката на Google не се справя
Google въведе правило срещу „злоупотребата с репутацията на сайта“ (site reputation abuse) през март 2024 г. и го затегна през ноември 2024 г., за да премахне изключението за собственици на сайтове, твърдящи, че нямат участие.
Но от ADEX посочват, че политиката е насочена към сайтове, които нарочно отдават под наем своята репутация, а не към институции, при които атакуващите тихомълком завладяват уеб сървъри, за да манипулират ботовете на търсачките и да пренасочват посетителите. Това оставя случаи като тайландския колеж до голяма степен незасегнати от регулациите.
ADEX призовава рекламните мрежи и рекламодателите да третират ограничените зони от домейни като .ac., .gov, .edu, .mi. и .go.* като предупредителен флаг, а не като пропуск за доверие, когато се появят във верига от пренасочвания. Това отразява по-широката тенденция, при която зловредната реклама (malvertising) се измества от подвеждащо съдържание към превръщане на инфраструктурата за пренасочване в оръжие.
„Проверката на една целева страница не е достатъчна, защото в случай като този самата целева страница не нарушава нито едно правило. Каквото и да има злонамерено, то се намира зад нея“, заявяват от компанията.
Фирмата препоръчва и повторна проверка на кампаниите след тяхното одобряване, тъй като веригите от пренасочвания могат да бъдат пренасочени по всяко време, и предупреждава, че валидният TLS сертификат не е гаранция за легитимност.
На собствениците на сайтове се препоръчва да поддържат опис на забравените поддомейни и периодично да търсят собствения си домейн по начина, по който би го направил атакуващ, тъй като инжектираните страници са проектирани да останат невидими за обикновените посетители.
ADEX е базирана на изкуствен интелект платформа за борба с измамите и качеството на трафика в състава на AdTech Holding, която анализира милиарди импресии, кликвания и конверсии, за да защити ad-tech продуктите и партньорите от трафик, генериран от зловреден код или невалиден трафик.