HEAVYGRAM е backdoor за наблюдение за Windows, който превръща Telegram в оперативен команден център за атакуващите. Вместо да разчита на специализиран сървър, той използва ботове, акаунти и групи, за да получава инструкции, да прехвърля откраднати данни и да държи заразените устройства под контрол.
Зловредният код се използва от есента на 2023 г. срещу журналисти, ирански дисиденти и хора, чиито възгледи противоречат на правителството на Иран.
С жертвите е установяван контакт през приложения за съобщения от лица, представящи се за познати контакти или техническа поддръжка, след което са им изпращани файлове, маскирани като приложения или услуги.
Кампанията разчита и на убедителни примамки, съобразени с контекста. Изследователите от Group-IB идентифицираха 29 допълнителни образеца на HEAVYGRAM, зареждащи модули (loaders) и злонамерени кодове (payloads), докато проследяваха тази дейност.
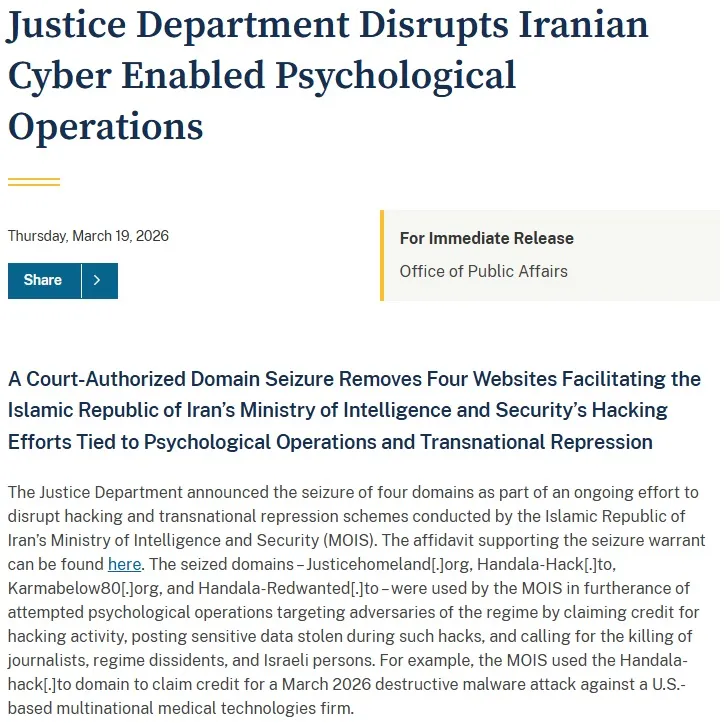
Техните констатации надграждат разкритията на правителството на САЩ и свързват операцията с Handala Hack с умерена увереност, показвайки усилие за наблюдение, изградено около социално инженерство и дългосрочен достъп.
Въздействието надхвърля рамките на един заразен компютър. HEAVYGRAM може да събира екранни снимки и аудио, да прихваща кеширана информация, да краде данни от Telegram desktop, да изпълнява команди, да добавя нов злонамерен код и да изтрива файлове.
От Group-IB заявяват в доклад, споделен с Cyber Security News (CSN), че комбинацията създава риск за източници, лична комуникация и чувствителна работа, съхранявана от таргетираните лица.
HEAVYGRAM Surveillance Malware
Операторите на HEAVYGRAM използват bot API на Telegram, за да накарат заразената Windows машина да се регистрира (check in), да приема команди и да изпраща обратно резултатите.
Една от конфигурациите разчита на един бот, докато друга използва два бота за регистрация, логване и доставяне на последващи етапи. Този модел може да накара зловредния трафик да изглежда като обичайна уеб дейност – проблем, който се наблюдава и при други campaigns за контрол на зловреден софтуер чрез Telegram ботове.
След инсталацията имплантът записва името на компютъра и изпраща първоначален сигнален сигнал (beacon). След това той изпраща съобщение за състоянието си на всеки 24 часа, позволявайки на атакуващите да видят дали устройството остава активно.
Командите могат да стартират програми, да събират системни детайли, да правят екранни снимки, да изпълняват вторичен зловреден код и да извличат файлове от Telegram Desktop.
Атаката започва с убедителна примамка. Файловете от първия етап са се представяли като Pictory, KeePass и свързани с Telegram програми, с имена, избрани така, че да изглеждат легитимни.
Някои вериги за доставка използват скриптове или HTML приложения, докато други разопаковат вградени архиви. Тази употреба на софтуер, изглеждащ надежден, отразява троянизираните инсталатори на приложения за съобщения, използвани при други атаки срещу Windows.
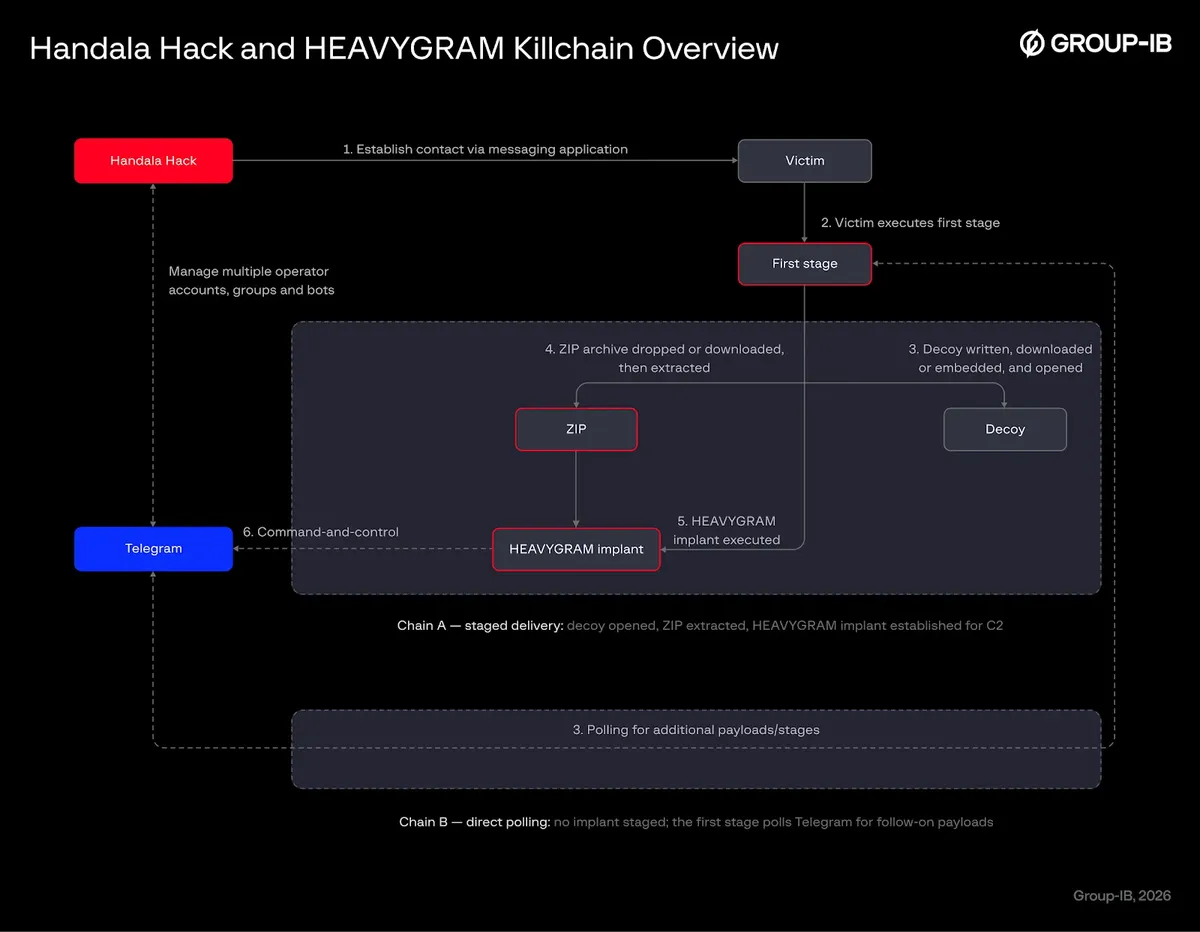
Имплантът използва и записи в системния регистър (registry) на Windows, за да запази присъствието си след рестартиране. Свързаните образци на CRUDEEXCLUDE могат да добавят пътища за изключване от сигурността, преди да пуснат HEAVYGRAM, осигурявайки на атакуващите друг начин за намаляване на вероятността от откриване.
Targeted Surveillance and Defense
Изследването свързва HEAVYGRAM с кампания, насочена към лица от интерес за Иран, включително журналист в базирана в Обединеното кралство медия на персийски език и жертва в САЩ, описана в публични регистри.
Докладваната връзка с Handala съвпада и с по-широката история на групата от принудителни дейности, включително разрушителни прониквания, свързани с MOIS, които са засегнали организации в няколко държави.
Жертвата може да види документ или видео за примамка, докато зловредният код извлича последващ етап и установява трайно присъствие. По-късно операторите могат да изтеглят прикачени файлове през Telegram, да ги изпълняват на хоста и да използват странично зареждане на DLL (DLL side-loading), при което легитимна програма зарежда вреден придружаващ файл.
Застрашените лица трябва да инсталират софтуер само от официални източници на разработчика и да потвърждават неочаквани контакти чрез отделен надежден канал.
Те трябва да ограничат настройките за поверителност в приложенията за съобщения, да се отнасят внимателно към непоискани файлове и своевременно да инсталират актуализации за операционната система и сигурността. Тези стъпки са особено важни, когато съобщението изглежда, че идва от колега или екип по поддръжка.
Организациите трябва да изолират системи, които съответстват на индикаторите, да прегледат ключовете в Windows autorun registry и да проверят изходящите bot API връзки за тактики за доставка на задни врати (backdoors) през Telegram.
Екипите трябва да идентифицират необичайни стартирания на системни процеси, системни папки с интервали в края на името и неоторизиран достъп до директории с данни на приложения за съобщения.
Контролът на приложенията може да блокира изпълними файлове (binaries), стартирани от APPDATA, ProgramData и други места с права за запис от потребителя. Когато Telegram не е одобрен бизнес инструмент, мониторингът или блокирането на неговия API трафик може да намали риска.
Проверките за подписване на код и обученията за информираност на персонала добавят полезни слоеве, докато екипите за анализиране на заплахи трябва да въведат индикаторите по-долу в работните си процеси за откриване и реагиране.
Indicators of compromise (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-256 | 8219453084f370cee43aafe27b9def6b9d3d75fb31bacd7e2fa1d82d617f26dd | Файл от първи етап |
| SHA-1 | 0190940243f6535f51d43edafac943d493159e14 | Файл от първи етап |
| MD5 | b3c1a3eebefafe1346c6a864b5423182 | Файл от първи етап |
| SHA-256 | 47fa634b13b8ba35bd5669da3059a0c7577911c16584a2ff173368f848825de4 | Артефакт RAR архив |
| SHA-1 | 88a8d118ee190ac36cf684c2992f6ddd2dda517b | Артефакт RAR архив |
| MD5 | b2f6f40570ac9085b5463fdb623560de | Артефакт RAR архив |
| SHA-256 | d2d19c7f2e4a5fdcfb34b26f048077d2c4fe26637ed2c90e9e9bdf32307c377e | Имплант HEAVYGRAM или задна врата |
| SHA-1 | 9108466c98df01033371483a789a0c23372c52f2 | Имплант HEAVYGRAM или задна врата |
| MD5 | 16602375fc2dae1eb54580ab7eda6567 | Имплант HEAVYGRAM или задна врата |
| SHA-256 | 3befcca381deb6b492aa0c4eba222c29a25192aeacbf2315798c4754a4b74e81 | Шифрован текстов артефакт |
| SHA-1 | 53d41445e176bf53c5acd2dad533eda612b05855 | Шифрован текстов артефакт |
| MD5 | 7d3cce1f9dbaed585b61e6e903d69b9b | Шифрован текстов артефакт |
| SHA-256 | 6ddd145622cde2d2f91dace7e1f7edef22f4d49d3645fa9ad4bdb772829c30bf | Артефакт ZIP архив |
| SHA-1 | 3549f6df9c14b70d2308b7b12033218e77fe1dc7 | Артефакт ZIP архив |
| MD5 | d6756063230136f8c55ae27f1a4b0112 | Артефакт ZIP архив |
| SHA-256 | 4a3aa8f4f0eb37be9778fbdf0b7dd282fc407557da61735d2ae9cfc73ee2aa81 | Файл от първи етап |
| SHA-1 | 9391928e5163ff791c1b4bc535f4ac92510810a6 | Файл от първи етап |
| MD5 | 5507a3e71aade582dd226b63b1930c56 | Файл от първи етап |
| SHA-256 | 844108a626c15395059efa355a66c8462af0c822d8219b35b6038d9d42dcf61d | Артефакт ZIP архив |
| SHA-1 | ef3f7292cb2f91f9a34953b875eb018b3ef889d2 | Артефакт ZIP архив |
| MD5 | ca65cc67247d0702ca34eb7b06873bec | Артефакт ZIP архив |
| SHA-256 | 65359388b49ae2a982111ebe8ac837d0f3294ceab7a712df20d0f6c19bf3029e | Имплант HEAVYGRAM или задна врата |
| SHA-1 | 4a2658c66f3aeabdb05f56ba88d587683319ce6d | Имплант HEAVYGRAM или задна врата |
| MD5 | 4dcfa4317f2111109cd41f457541ed2b | Имплант HEAVYGRAM или задна врата |
| SHA-256 | ec9d3e32a4e78f8cc9581f5cf030f0594debee1ce67d2d0759aff3ec1c720b35 | Артефакт ZIP архив |
| SHA-1 | 5d3cde9f6971ec35431cbb113b6b4bc292ea5db0 | Артефакт ZIP архив |
| MD5 | a1ca53f09b0c6fe3b3b57b5202192d60 | Артефакт ZIP архив |
| SHA-256 | 5380ffda12f97cf4d8e0fe02e0580aa1a48b4b6da95e7f8a30029ad125c51b3f | Имплант HEAVYGRAM или задна врата |
| SHA-1 | 2b11bccdea89d428610c15bea1fba417ab8681a6 | Имплант HEAVYGRAM или задна врата |
| MD5 | b66bd18de204d405500dc079876b7cbf | Имплант HEAVYGRAM или задна врата |
| SHA-256 | e9d2e4e8fac6420ca3b3a3a63a3d313dcfb236a24a11889d6923dd9b42a777d4 | Файл от първи етап |
| SHA-1 | 6d9817f5066be757f5f09b067a80fed3cfe280f6 | Файл от първи етап |
| MD5 | 14698d3a03216daa2cf6f39e4f1c4031 | Файл от първи етап |
| SHA-256 | 8ad63d4d30cd28391318e26f4e9464f302b0a12675a721967d4f2173ed6cfe8a | Файл от първи етап |
| SHA-1 | af9d13e27c8eedc30dd78f237013b239cf23f35d | Файл от първи етап |
| MD5 | 0a656287defcbd8a9c47385b805993df | Файл от първи етап |
| SHA-256 | 3f1313c813e51edf5734d9fb99eb93d6c3aa6c309e3f0a6a4878291c5b2ec73b | Артефакт ZIP архив |
| SHA-1 | f269488e2128128f234ee2e996489317bfa4720b | Артефакт ZIP архив |
| MD5 | d9418fb432631021a15fb896b365d608 | Артефакт ZIP архив |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.