SilkParasite е операция за кибершпионаж, насочена срещу правителствени, енергийни и телекомуникационни интереси в Централна Азия. Новият анализ на инфраструктурата показва, че активността зад кампанията може да е по-стара и по-широкообхватна, отколкото предполага нейното скорошно наименование.
Операцията е използвала фишинг имейли (spear-phishing), съдържащи убедителни документи на правителствена тематика и доверени програми за Windows, за инсталиране на зловреден софтуер за отдалечен достъп. Тези инструменти могат да осигурят на атакуващите позиция в мрежата на жертвата, позволявайки им да събират информация и да подават команди.
Анализаторите на Hunt.io, работещи с изследователя Guy Yasur, идентифицираха свързана група от SpiceRAT сървъри за управление и контрол (command-and-control), активни от края на 2025 г. до август 2026 г.
От Hunt.io заявиха в доклад, споделен с Cyber Security News (CSN), че инфраструктурата е свързана със SilkParasite, която е използвала седем набора от инструменти за отдалечен достъп срещу правителства в Централна Азия.
Откритието е важно, тъй като свързва наглед отделни системи чрез повторени технически следи, а не чрез един-единствен образец на зловреден софтуер. Обществено достъпната инфраструктура може да разкрие как една продължителна шпионска операция изгражда и използва повторно своите системи.
Инфраструктура на зловредния софтуер, свързана със SilkParasite
Споделените родителски домейни, съвпадащият цифров сертификат и копираната уеб страница свързват сървърите на SpiceRAT със системи, приписвани на NodeEdgeRAT и NomadRAT. Това не доказва, че един и същ атакуващ контролира всеки хост, но подсказва за обща операция или споделена функция за поддръжка.
Анализаторите за първи път маркираха сървъри, свързани със SpiceRAT, в края на 2025 г., използвайки по-ранна логика за откриване. През март 2026 г. пет сървъра се появиха в рамките на няколко дни при различни доставчици и в различни държави. Споделените имена на хостове и сертификати бяха по-силни връзки, тъй като единичното откриване показва само какво е работило на една машина.
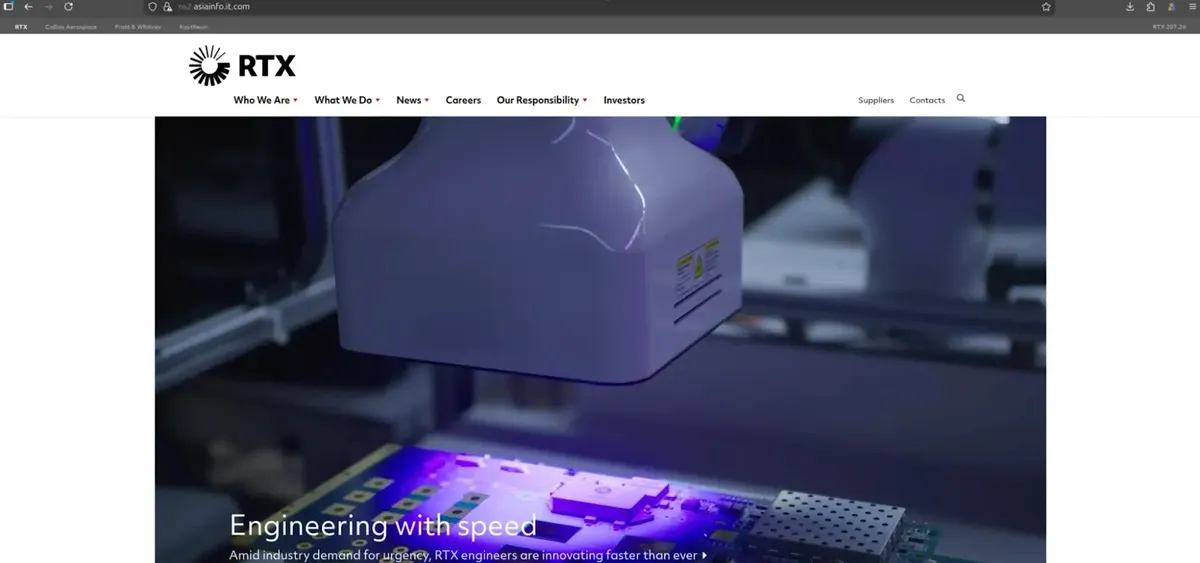
Една от повтарящите се примамки беше пълно, но остаряло копие на началната страница на RTX Corporation. Страницата не съдържаше зловреден код, форма за въвеждане на идентификационни данни или механизъм за доставка.
Все пак нейният идентичен хеш на съдържанието се появи на 13 сървъра и даде на изследователите надежден начин да картират инфраструктура, която иначе изглеждаше несвързана, подобно на моделите, наблюдавани при операции със зловреден софтуер за отдалечен достъп.
Повторното използване на сертификати подсили връзката. Сертификат, създаден така, че да наподобява узбекско железопътно предприятие, се появи на осем хоста, включително системи, съдържащи клонираната страница.
Сертификатът е издаден от TLC — сертифициращ орган, управляван от организация, финансирана от свързания с държавата научноизследователски институт по комуникации на Китай, въпреки че самият издател не е индикатор за зловредна дейност.
Записите от пасивен DNS удължиха хронологията още повече. Свързани поддомейни бяха наблюдавани още в средата на 2022 г., което показва, че инфраструктурата съществува от поне четири години. Това подсказва, че SilkParasite може да е по-ново наименование за по-продължително съществуваща инициатива.
Мишени в Централна Азия и защита
Инфраструктурата е използвала имена, наподобяващи правителствени агенции, държавни енергийни оператори и телекомуникационни организации в Туркменистан, Таджикистан, Узбекистан, Киргизстан и Казахстан.
Тези имена трябва да се разглеждат като явни мишени за подправяне на идентичност, а не като доказателство, че посочените организации са били компрометирани. От Hunt.io заявиха, че са уведомили засегнатите организации и съответните национални екипи за реагиране при инциденти с компютърната сигурност (CERT) преди публикуването.
Насочването се припокрива със свързаната с Китай шпионска кампания SilkParasite, която използва документи за примамка и комбинация от вече установени и новодокументирани инструменти за отдалечен достъп.
Този доклад оценява връзката с Китай със средна степен на увереност. По-новите мрежови доказателства предоставят полезен контекст, но сами по себе си не установяват окончателно авторството на атаката.
Изследователите отбелязаха и сходства в наименованията с инфраструктура, свързвана по-рано със заподозряна дейност с китайска връзка, известна като IndigoZebra, както и посочени припокривания с FamousSparrow.
Подобни модели могат да бъдат резултат от споделени инструменти, доставчици на услуги или конвенции, така че те представляват следи за разследване, а не доказателство за пряка оперативна връзка.
За защитниците практическият извод е да търсят в мрежовите дневници, DNS записите и данните за сертификати индикаторите, публикувани по-долу, особено в засегнатите сектори.
Екипите трябва да преглеждат необичайната експозиция на отдалечен работен плот и незабавно да разследват наподобяващи домейни. Неотдавнашни случаи, включващи зловреден софтуер, злоупотребяващ с тунели за разработчици, показват защо изходящите връзки и пътищата за отдалечено управление заслужават непрекъснат контрол.
Организациите трябва също така да укрепят защитата си срещу фишинг, да потвърждават неочаквани документи на правителствена тематика чрез отделни канали, да ограничат ненужния отдалечен достъп и да следят за повторени артефакти от уеб страници или сертификати.
Корелирането на тези сигнали може да разкрие транзитни системи (staging) и системи за управление, които може да не бъдат засечени само от решенията за защита на крайни точки, предоставяйки на специалистите по реагиране на инциденти по-широка представа за потенциалната експозиция. Това включва системи с привилегирован достъп до критични услуги.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 46.30.191[.]230 | Сервър за SpiceRAT, наблюдаван в клъстера от март 2026 г. |
| IP адрес | 188.190.29[.]126 | Инфраструктура на SpiceRAT и хост на клонирана страница на RTX |
| IP адрес | 193.29.59[.]159 | Сервър за SpiceRAT, наблюдаван в клъстера от март 2026 г. |
| IP адрес | 31.58.220[.]250 | Сервър за SpiceRAT, наблюдаван в клъстера от март 2026 г. |
| IP адрес | 171.22.16[.]187 | Сервър за SpiceRAT, наблюдаван в клъстера от март 2026 г. |
| Домейн | ns2.asiainfo.it[.]com | Име на хост, свързано с инфраструктурата на SpiceRAT |
| IP адрес | 185.122.185[.]36 | Историческа резолюция за ns2.asiainfo.it[.]com |
| IP адрес | 194.71.107[.]243 | Историческа резолюция за ns2.asiainfo.it[.]com |
| Домейн | manager.skycom[.]support | Име на хост, свързано със SpiceRAT |
| IP адрес | 194.68.225[.]168 | Историческа резолюция за manager.skycom[.]support |
| IP адрес | 194.14.217[.]119 | Историческа резолюция за manager.skycom[.]support |
| SHA-256 хеш | E9D0E8B8A33858A7A5A46F78D7A78F9AA7F9B029348D9B618C6A6A1937A39382 | Хеш на копираната уеб страница на RTX Corporation |
| IP адрес | 185.243.114[.]124 | Хост, обслужващ копираната страница на RTX |
| Домейн | www[.]tm-mfa[.]com | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| IP адрес | 185.243.115[.]156 | Хост, обслужващ копираната страница на RTX |
| IP адрес | 45.153.125[.]200 | Докладван хост за SpiceRAT, обслужващ копираната страница на RTX |
| IP адрес | 194.68.44[.]133 | Докладван хост за SpiceRAT, обслужващ копираната страница на RTX |
| Домейн | infrastructure.minings[.]blog | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| IP адрес | 2.58.14[.]95 | Засечен от Hunt.io хост за SpiceRAT |
| Домейн | azure.uzrailwaystax[.]com | Фашифициран домейн с тематика на узбекските железници |
| IP адрес | 31.59.185[.]224 | Хост, обслужващ копираната страница на RTX |
| Домейн | ns.panterstationary[.]online | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| Домейн | pro.taustas[.]com | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| IP адрес | 2.58.15[.]172 | Хост, обслужващ копираната страница на RTX |
| IP адрес | 188.190.18[.]208 | Хост, обслужващ копираната страница на RTX и фалшифициран сертификат |
| Домейн | www.tmgaz-server[.]com | Домейн, имитиращ Türkmengaz |
| IP адрес | 46.30.188[.]54 | Хост, обслужващ копираната страница на RTX |
| Домейн | www.tojiktelecomtj[.]com | Домейн, имитиращ Tojiktelecom |
| IP адрес | 31.58.209[.]28 | Хост, обслужващ копираната страница на RTX |
| Домейн | infoxxe.plan-mail[.]com | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| Домейн | mail.plan-mail[.]com | Домейн, наблюдаван в инфраструктурата на копираната страница на RTX |
| IP адрес | 45.153.125[.]20 | Докладван хост за SpiceRAT и хост на сертификат |
| IP адрес | 31.57.92[.]84 | Хост, обслужващ копираната страница на RTX |
| IP адрес | 185.243.114[.]238 | Хост, споделящ самоподписания сертификат на LokiDev |
| Домейн | normativ.dushanbeidc[.]org | Домейн, имитиращ проекта за национален ИТ хъб на Таджикистан |
| IP адрес | 92.243.66[.]71 | Хост, представящ фалшифицирания железопътен сертификат |
| IP адрес | 193.29.56[.]119 | Хост, представящ фалшифицирания железопътен сертификат |
| IP адрес | 193.29.57[.]182 | Хост, представящ фалшифицирания железопътен сертификат |
| Домейн | help.hoster-kg[.]com | Домейн, свързан с активност по регистрацията на NodeEdgeRAT |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.