Севернокорейски оператори използват изкуствен интелект, софтуер за отдалечен контрол и наети дублиьори, за да направят така, че измамни кандидати за работа да изглеждат автентични по време на технически интервюта.
Схемата превръща рутинния процес по назначаване в маршрут за заобикаляне на санкции, измами с възнаграждения, кражба на данни и получаване на достъп до фирмени системи. Дейността исплува на повърхността чрез обява за работа, публикувана в Discord общността Mouse Review.
Тя търси хора в Съединените щати, Европа и Латинска Америка, които да се показват на камера, да комуникират с работодатели и да предоставят местната си самоличност на отдалечен работник, опериращ зад кулисите.
От Silent Push съобщиха в доклад, споделен с Cyber Security News (CSN), че са открили канала за вербуване и са влезли в контакт с лицето зад него, използвайки контролирана самоличност.
Изследователите оценяват с умерена до висока увереност, че представителят, известен като Tec Guru, е севернокорейски ИТ работник, въз основа на технически референции, оперативни детайли и наблюдавани езикови модели.
Това не е конвенционална кампания със зловреден код, но създава сериозен вход за последващи злоупотреби. Дадена компания може несведомо да назначи някого, чието представяне на интервюто, самоличност, местоположение и работа се предоставят от други лица, а след това да му предостави достъп до чувствителни системи.
Севернокорейски ИТ работници използват изкуствен интелект и инструменти за отдалечен достъп
Обявата описва посредническото споразумение в необичайно директни термини. Местен участник включва камерата, разговаря с клиенти и представя изискваните умения, докато истинският оператор оказва помощ в реално време. Офертата предлага 35 процента дял за подставеното лице и 65 процента за скрития работник.
За работодателите това споразумение прави отдалечените интервюта ненадеждни като проверка на самоличността. В свързан случай, включващ измама със самоличност в автобиография чрез ИТ, се предполага, че заподозрян оператор е използвал фалшифицирани материали за кариерата и VoIP номер, за да кандидатства за отдалечена позиция.
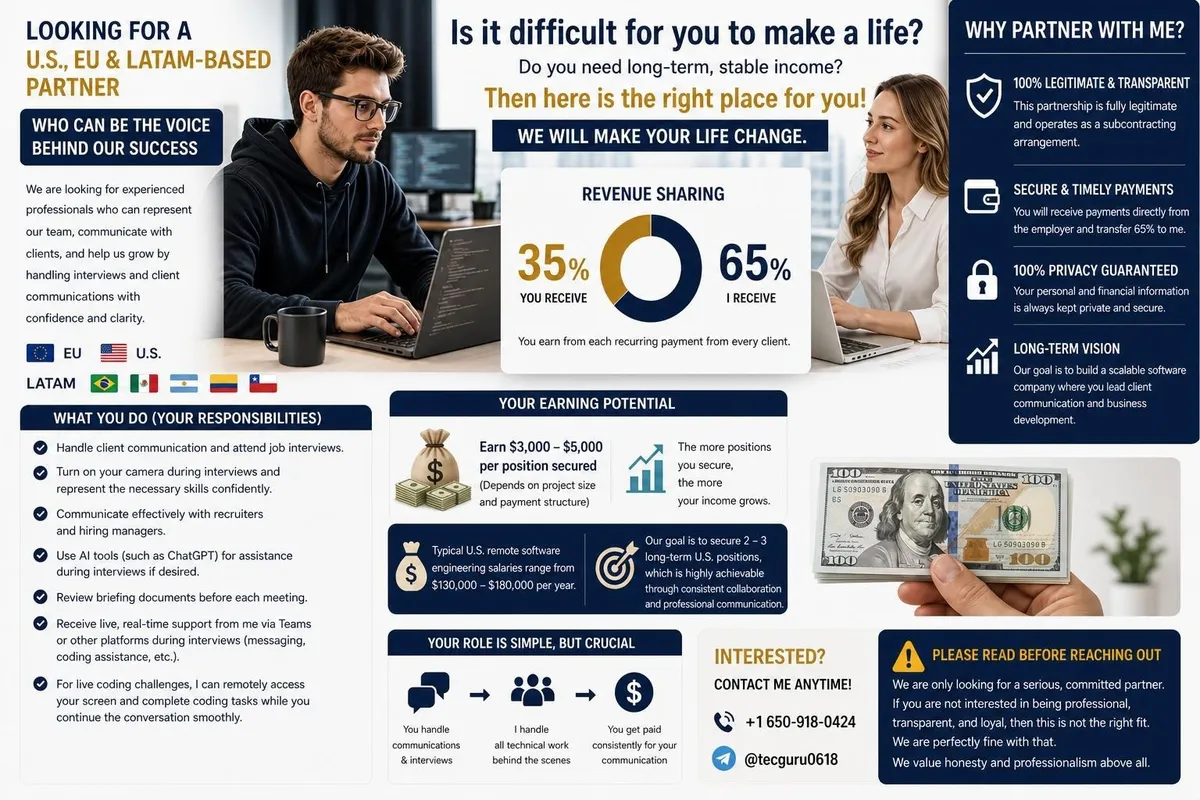
От Silent Push заявиха, че операторът е предлагал обучение на живо през Google Meet и е предложил използването на AI инструменти, включително ChatGPT, за запълване на пропуски в знанията, докато подставеното лице остава на екрана.
Планът включва също отдалечен достъп по време на упражнения по програмиране, което позволява на друго лице да завърши работата, докато видимият кандидат поддържа разговора.
Инструменти като AnyDesk, TeamViewer и Chrome Remote Desktop могат да улеснят това прехвърляне, когато интервюиращият е фокусиран само върху споделения екран.
Същото притеснение се появи и в докладите за фалшифицирани документи за самоличност и отдалечени работни плотове, където софтуерът за отдалечено управление беше свързан с опити за скриване на дейността на истинския работник.
Представителят е посъветвал изследователите да използват Astrill VPN. Препоръката, заедно с Telegram и VoIP номер от американски тип, е била част от оперативната картина, а не самостоятелно доказателство.
Контролът при назначаване трябва да съответства на риска
Непосредствената опасност не се ограничава само до слабо интервю. След като измамен работник бъде назначен, организацията може да се изправи срещу вътрешен човек, който може да копира защитен с авторски права код, да събира чувствителна информация или да иска пари в замяна на това да не публикува откраднати материали.
Плащанията могат да бъдат пренасочвани и през банковата сметка на посредника, преди средствата да бъдат преведени по-нататък. Компаниите могат също така да бъдат изложени на санкции, ако несведомо плащат на севернокорейски работник чрез посредник.
Многонационално предупреждение от 31 юли 2026 г. призовава за по-строги проверки на самоличността и задълбочен анализ на аномалиите при плащанията — притеснение, разгледано и в предупрежденията за севернокорейски работници.
Екипите по подбор на персонал трябва да потвърждават физическото местоположение на кандидата с независими проверки, да потвърждават, че документите за самоличност и данните за плащане съвпадат, и да третират необичайните промени в акаунта като предупредителни знаци.
Интервютата на живо трябва да включват управлявана видео проверка и технически упражнения, които могат да открият външна помощ, вместо да се разчита на един видеопоток.
Екипите по сигурност трябва също така да ограничат достъпа на новите служители до минимално необходимия за тяхната роля, да наблюдават ранната активност в акаунта и да разследват неочаквани инструменти за отдалечен контрол или продължителни сесии.
Тези предпазни мерки са важни, тъй като операциите с фалшиви работници могат да се застъпят с атаки, водени от рекрутери, включително севернокорейски кампании с работници, използващи задачи със зловреден код срещу търсещи работа. Разследването показва колко лесно една измамна операция може да смеси социално инженерство с обичайните технологии на работното място.
Организациите трябва да третират подбора на персонал като част от своя периметър на сигурност: потвърдете лицето, потвърдете местоположението и се уверете, че лицето, провеждащо интервюто, е това, което ще получи достъп след назначаването.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Discord account | tecguru113 | Account reported as posting the fraudulent recruitment advertisement |
| Discord account ID | 1453753519436861505 | Identifier associated with the tecguru113 account |
| Telegram handle | @tecguru0618 | Account used by the representative contacted during the investigation |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup in your SOC