FamousSparrow представи нов зловреден код от тип backdoor, наречен SparroWocky, след като компрометира публично достъпни Microsoft Exchange сървъри.
Кампанията показва как позната група за шпионаж може да превърне открита имейл система в дискретна, дългосрочна входна точка в правителствена мрежа.
Въздействието се простира извън първия хост, тъй като имейл сървърите обикновено съдържат поверителни съобщения и доверени мрежови връзки.
Дейността е концентрирана в Латинска Америка от средата на 2025 г., като сред наблюдаваните цели са правителства в Аржентина, Еквадор, Гватемала, Хондурас, Панама, Перу, Пуерто Рико и Венецуела.
Изследователите са регистрирали, че 90 процента от целите на групата в региона от средата на 2025 г. до 2026 г. са там, което отбелязва рязка промяна спрямо нейния предишен глобален фокус. Анализатори от Welivesecurity идентифицираха зловредния софтуер като новия основен имплант на FamousSparrow, заместващ SparrowDoor от август 2025 г.
Групата, активна поне от 2019 г., преди това е свързвана с атаки, експлоатиращи ProxyLogon, докато последните доклади също така съдържат подробности за пробива на Exchange от страна на FamousSparrow в мрежа от енергийния сектор.
От Welivesecurity съобщиха в доклад, споделен с Cyber Security News (CSN), че SparroWocky е модулен backdoor на езика C, проектиран за стелт и гъвкав контрол от страна на оператора.
Появата му е важна, тъй като комбинира кражба на данни и отдалечен достъп с техники, предназначени да затруднят разследването и откриването.
FamousSparrow експлоатира публично достъпни Exchange сървъри
FamousSparrow получи първоначален достъп чрез експлоатиране на публично достъпни Exchange сървъри, според картата на пробива, изготвена от изследователите.
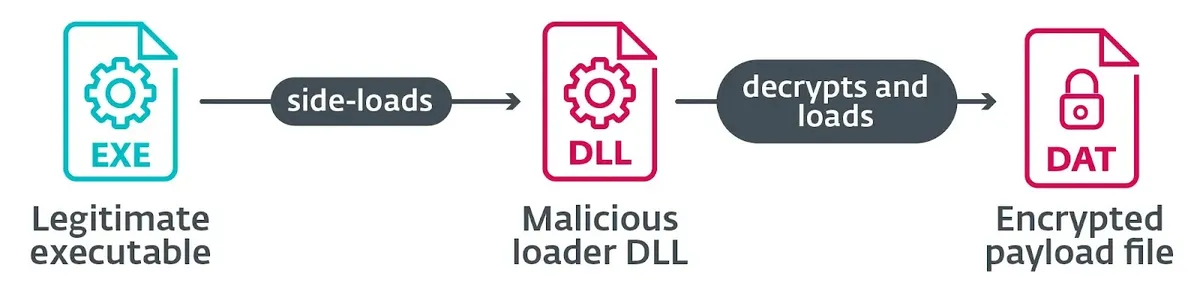
Това е позната опасност за организации, работещи с локална имейл инфраструктура: една-единствена уязвимост, достъпна през интернет, може да осигури на атакуващия опираща точка, преди да влязат в сила стандартните защити за потребителите. Групата използва зареждаща програма (loader) от три части, съставена от легитимен изпълним файл, зловреден DLL и криптиран файл със зловреден код.
Изпълнимият файл зарежда фалшивата библиотека чрез DLL side-loading, което позволява на зловредния код да се слива с доверена програма — техника, виждана и в този анализ на незабележим Windows backdoor.
Зареждащата програма декриптира зловредния код и го картографира директно в паметта, вместо да записва крайния backdoor на диска. Тя може да установи персистентност чрез услуга на Windows или ключ Registry Run, след което да събере името на компютъра, детайли за потребителя и домейна, версията на Windows и адресите на мрежовите интерфейси.
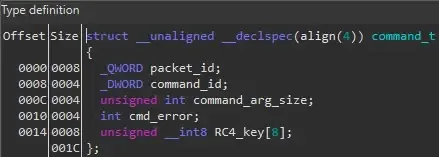
След като се свърже, SparroWocky може да изпълнява команди, да мести или премахва файлове, да прави екранни снимки и да изпраща откраднати материали през своя канал за управление и контрол (command-and-control). Той може също да действа като TCP прокси, потенциално предоставяйки на операторите маршрут за достигане до други системи от компрометиран хост.
Функциите за стелт увеличават натиска върху защитата
Backdoor-ът използва TLS за командния трафик и RC4 криптиране за предаваното съдържание. Той може да зарежда Beacon Object Files, компактни модули, използвани от инструменти за red-team, осигурявайки на операторите начин да разширят импланта, без да внедряват отделна пълна програма на диска.
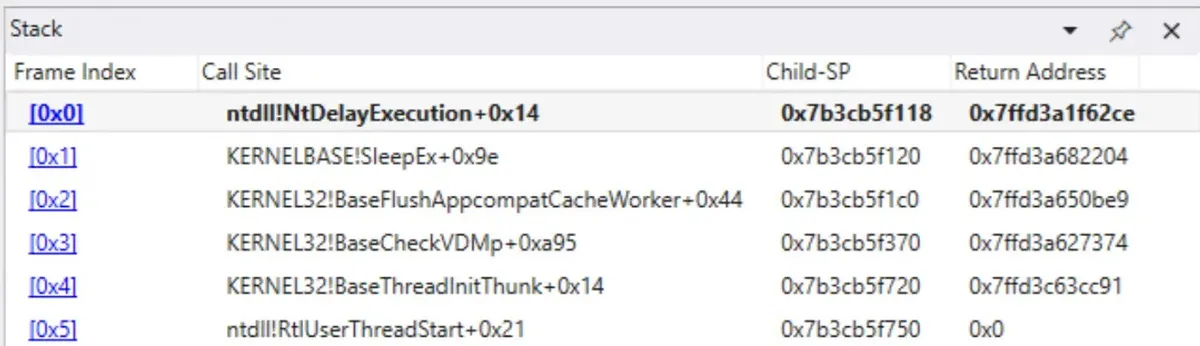
Неговите автори са вградили и мерки за объркване на мониторинга на сигурността. SparroWocky може да маскира стековете от извиквания (call stacks), динамично да намира функции на Windows, да крие начални адреси на нишки и да създава фалшив запис за зареден модул.
Тези функции правят рутинните предупреждения по-малко надеждни и увеличават стойността на разследванията, базирани на паметта и поведението. Непосредственият приоритет е да се инсталират корекции за сигурност на достъпните през интернет Exchange сървъри, да се премахне или ограничи ненужният публичен достъп и да се потвърди, че сървърите работят с поддържани и актуални версии.
Екипите трябва да третират публичния код за експлоатация и докладите за експлоатация на открити Exchange сървъри като напомняне да инвентаризират външните си услуги, вместо да предполагат, че периметровите контроли са достатъчни.
Защитниците трябва също да търсят неочакван DLL side-loading, нови услуги или записи в Registry Run, подозрителни .dat файлове със зловреден код и необичайни изходящи TLS сесии към изброените адреси.
Прегледайте логовете на Exchange и IIS за необичайна активност, изолирайте заподозрените хостове, запазете доказателствата в паметта, подменете потенциално компрометираните данни за достъп и проучете близките системи за последващ достъп.
Тази кампания илюстрира по-широка промяна, при която доказана група за проникване съчетава целеви регионален шпионаж с по-способни потребителски импланти.
Организациите, които разчитат на публично достъпни Exchange системи, трябва да превърнат бързото инсталиране на корекции за сигурност, непрекъснатите проверки за експозиция и търсенето на заплахи след компрометиране в рутинни части от своя план за защита, особено като се имат предвид последните насоки за отстраняване на уязвимости в Exchange.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-1 | 3209689E509205CCDB7E49062B7B407DDC23CAC1 | winfsp-x64.dll, засечен като зареждащ модул (loader) на SparroWocky |
| SHA-1 | 52C6646759CF6037BB17466203631C4BD794532F | winfsp-x64.dll, засечен като зареждащ модул (loader) на SparroWocky |
| SHA-1 | E7070B5AF24A0FE1E6FEBE5954B03CB385E91F | DukeQt.dll, засечен като зареждащ модул (loader) на SparroWocky |
| SHA-1 | 44F0A22B143B79FA760BF31E14C8FFF714C8A2A1 | Проба от задна вратичка (backdoor) SparroWocky в оперативната памет |
| SHA-1 | 9AA9FF61BC63CCAB9074FE837F39C980CA9DDC8C | Проба от задна вратичка (backdoor) SparroWocky в оперативната памет |
| IP адрес | 38.54.57.17 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 25 февруари 2026 г. |
| IP адрес | 38.60.197.55 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 16 март 2026 г. |
| IP адрес | 38.60.209.106 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 26 февруари 2026 г. |
| IP адрес | 38.60.224.51 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 25 февруари 2026 г. |
| IP адрес | 38.60.224.235 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 24 февруари 2026 г. |
| IP адрес | 38.60.241.65 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 10 март 2026 г. |
| IP адрес | 38.60.241.127 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 4 март 2026 г. |
| IP адрес | 38.60.241.193 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 22 януари 2026 г. |
| IP адрес | 77.111.101.40 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 20 май 2026 г. |
| IP адрес | 91.148.134.115 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 17 юни 2026 г. |
| IP адрес | 130.94.101.82 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 26 февруари 2026 г. |
| IP адрес | 140.99.164.199 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 26 февруари 2026 г. |
| IP адрес | 149.104.87.228 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 24 февруари 2026 г. |
| IP адрес | 149.104.90.203 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 22 януари 2026 г. |
| IP адрес | 216.238.92.2 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 25 февруари 2026 г. |
| IP адрес | 216.238.105.53 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 22 януари 2026 г. |
| IP адрес | 216.238.110.120 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 11 декември 2025 г. |
| IP адрес | 216.238.121.164 | Инфраструктура за командване и управление (command-and-control) на SparroWocky, забелязана за първи път на 16 март 2026 г. |
Забележка: IP адресите и домейните са нарочно обезопасени (напр. [.]), за да се предотврати случайно решаване на домейни или добавяне на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.