Съдържание
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „черни шапки“. Пенетрейшън тестване, Kali Linux, WiFi и уеб хакерство, както и хакерското мислене зад всичко това.
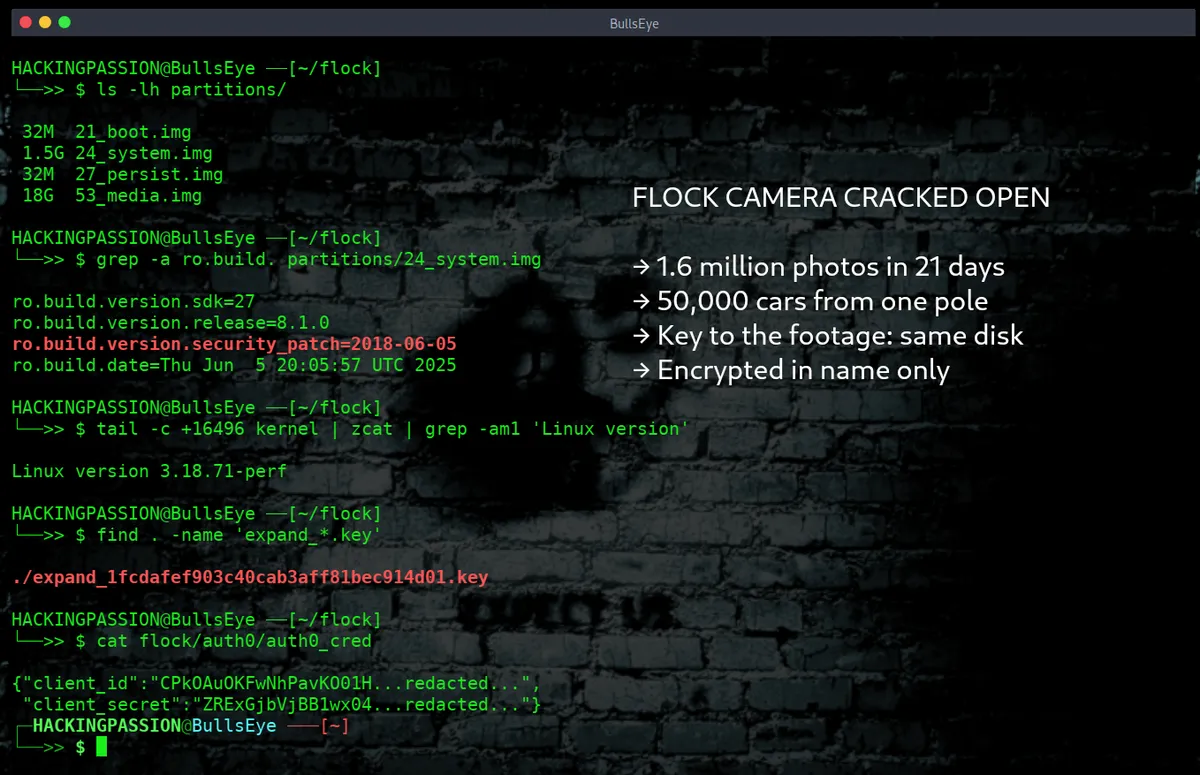
Преминахте край камера на стълб и тя засне 28 снимки на автомобила ви. Тя направи това с 50 000 автомобила за 21 дни. 1,6 милиона изображения, а ключът за криптираните се намираше на същия диск.
Хакерски колектив, който се нарича stegan0gram, премахна камера Flock Safety от терена. Те копираха почти всичко, съхранено в нея. Файловете бяха предадени на 404 Media, Wired и архива за изтичане на информация Distributed Denial of Secrets. Тяхното собствено описание на работата: „Освободихме хардуер от терена, обезвредихме го и преминахме към обратно инженерство на камерите и свързаното с тях слънчево оборудване.“ Те заявяват, че публикуват начина, по който са го направили, за да могат и други да ги последват.
Камерата работи с Android 8.1.0, пуснат през 2017 г., чиято поддръжка приключи през 2021 г. Нивото на корекцията за сигурност на устройството показва 5 юни 2018 г. Под него се намира Linux ядрото 3.18.71-perf. Тази серия работи до май 2019 г. и приключи с 3.18.140. Тази камера изостава с 69 версии от последната в собствения си клон. Самата компилация датира от 5 юни 2025 г. Така че камера, сглобена миналата година, е била поставена на стълб, работеща със софтуер, който вече е бил на седем години. Публикуваните оттогава дупки продължават да са отворени в нея. Една от тях е грешка в графичния драйвер на Qualcomm, отстранена през май 2021 г. Друга е грешка в сокета на ядрото, отстранена през декември 2018 г.
Паметта е разделена на партитиции, като няколко от тях изобщо нямат криптиране. Две от тях съдържат вендорските файлове и системата. Трета се нарича persist. Tя преживява фабрично нулиране, а идентификационните данни за вход за тази камера се намират в нея в чист текст. Видеото и изображенията се намират в партиция, наречена media. Flock ги криптира. Ключът, който ги отваря, се намираше в некриптираната част на същата тази партиция, във файл с име:
Копирате диска, прочитате ключа, отваряте записите. Криптирането издържа точно толкова време, колкото бе необходимо за прочитане на ключа, намиращ се до него.
Фърмуерът съдържа 20 приложения на Flock. Деветнадесет от тях използват една и съща библиотека, а вътре в тази библиотека се намира един-единствен фиксиран API ключ. Този ключ се свързва със сървър на Flock и изисква идентификационните данни за вход за тази конкретна камера. Името, което той предава, е MAC адресът на камерата – фиксираният номер, записан в нейния мрежов чип. Майка Лий прегледа извлечените данни. Неговото заключение: с този единствен ключ вероятно можете да извлечете данни за достъп за всяка камера на Flock, стига да разполагате с този номер. Той публикува действителните стойности. Аз ги пропускам тук. Устройство, стоящо без надзор край пътя, носи работещ ключ към собствените системи на компанията, при това в незащитен вид.
Дневниците (logs) покриват период от 21 дни. За това време камерата е фотографирала около 50 200 превозни средства и е генерирала приблизително 1,6 милиона изображения. Това прави около 28 снимки на преминаващ автомобил. Някои автомобили са заснети над 100 пъти. В обикновен ден тя е регистрирала около 3 300 превозни средства с пик от 4 454. Тя също така е регистрирала повече от 27 000 грешки от типа no space left on device, докато е запазвала изображения с пълна резолюция. Заедно с тях са регистрирани десетки хиляди свързани грешки, сривове и рестартирания. Камерата е записвала проверки на състоянието в дневника през две минути – повече от 12 000 пъти за три седмици. Текстът: Who's a good boy?!. При рестартиране тя записва A reboot was requested! ¡Adios Amigos!
Софтуерът прави нещо повече от това да разчита регистрационни табели. Кодът открива превозни средства, регистрационни табели, велосипеди и хора. За хората той записва къде се появяват в кадъра и колко е сигурен, че е видял човек. От 27 321 видеоклипа, тествани от изследователите, 11 са съдържали откриване на човек и всичките единадесет са били мотоциклетисти. Камерата виси високо над пътя, така че пешеходците рядко попадат в кадър.
Тя също така изолира стикери за броня и графики на гърба на превозното средство. В един от случаите тя е прихванала стикер с флаг върху дисагите на мотоциклетист и го е обработила като регистрационна табела. Репортерите, които са получили файловете, са търсили функция за разпознаване на лица. Те не са открили нищо извън това, което операционната система предоставя по подразбиране, и то не е изглеждало включено.
Извлечените данни идентифицират и самата камера. Сериен номер, MAC адрес и GPS координати, които я ситуират в Уоуатоса, Уисконсин. Дневниците съдържат 2 264 заявки към собствения API на компанията и 155 записани позиции. Тези координати водят право към нея в Street View. Слънчев панел на стълб за осветление до знак „Забранено паркирането“ на N Mayfair Rd, фотографиран от преминаващ автомобил на Google.
Това е една камера на една улица. Мрежата зад нея работи в повече от 6 000 общности в 49 щата на САЩ. Тя разполага с повече от 120 000 камери и извършва над 20 милиарда сканирания на превозни средства на месец. Тя покрива повече от 80 процента от американския пазар за автоматизирани четци на регистрационни табели. Какво означава това се вижда веднага щом сканиранията попаднат в една обща база данни с възможност за търсене. Шерифски заместници в окръг Джонсън, Тексас, са направили справка в приблизително 83 000 камери в цялата страна по време на разследване на самостоятелно извършен аборт от страна на жена.
Institute for Justice поддържа актуален списък на служители, които са използвали тези системи срещу хора, към които са имали романтичен интерес. Настоящи партньори, бивши партньори, а в един от случаите – жена, която шерифски заместник е видял за първи път, докато е работил като охрана на филмов терен. Към 3 септември този списък съдържаше 66 инцидента, повечето от които от 2024 г. насам. През март полицай е проследявал собствения си партньор и един от бившите партньори на този партньор близо 180 пъти за два месеца. Жертвите са разбрали, като са проверили собствените си регистрационни табели в сайт, който събира одитни данни за Flock от местните власти.
Тази седмица Electronic Frontier Foundation публикува своя анализ на дневниците за търсене на Flock. Полицаите трябва да въведат причина, преди да търсят, а това, което въвеждат, включва LOL, Hehe, blah, idk и просто хаотично натискане на клавиши. Шерифски заместник в шерифската служба на окръг Лейк в Индиана е търсил регистрационна табела в повече от 19 000 камери в 1 558 града и градчета. Причината, която е посочил, е била LMAO. Същата група е преброила 1,6 милиарда сканирания на табели от 80 агенции в Калифорния през 2022 г. Делът без никаква връзка със случай на обществената безопасност: 99,9 процента.
Това се подготвя в продължение на десет години. Същата организация стъпи на по-ранна работа на Университета в Аризона от 2015 г. Те тестваха повече от 100 камери за регистрационни табели и ги откриха отворени в интернет в три щтаща. Тези камери бяха от PIPS Technology, собственост по това време на 3M. Някои агенции затвориха дупката, след като бяха уведомени за нея, а други я оставиха така. Четири години по-късно TechCrunch установи, че същите камери все още са изложени на риск. През 2019 г. подизпълнител, работещ за Митническата и гранична защита, изпусна 105 000 изображения на регистрационни табели и 184 000 снимки на пътуващи.
През юни 2024 г. полицията на щата Мичиган съобщи за седем уязвимости в четците Vigilant на Motorola. Една от тях беше фиксирана парола за скрита безжична мрежа, идентична при всички камери, оценена с 8.6. Друга беше некриптирани клиентски данни на диска. През януари 2025 г. Мат Браун от Brown Fine Security откри около 170 потока от четци на регистрационни табели, излъчващи в отворения интернет. Цветно видео, инфрачервено видео, текст от табелите, марка, модел и цвят на превозното средство, с времеви печати и местоположения. Уил Фрийман, който управлява сайт, картографиращ четците на табели, написа скрипт, който превърна тези потоци в електронни таблици с движенията на превозните средства.
В началото на 2025 г. Джон Гейнс получи root достъп до устройство на Flock и съобщи за това, а компанията омаловажи случая. През ноември същата година той публикува официален доклад с 51 констатации, 22 присвоени CVE номера и още 8 чакащи. Най-лошата от тях е с оценка 9.8 и се свежда до твърдо кодирана парола в хранилище за ключове (keystore).
През същия ноември сенатор Рон Уайдън и представителят Раджа Кришнамурти поискаха от FTC да разследва. Те нарекоха киберсигурността на компанията небрежна и посочиха 35 откраднати акаунта за достъп до Flock, намиращи се в престъпен форум. През декември изследователи откриха поне 60 камери на Flock, отговарящи в отворения интернет, с видео на живо и 30-дневен архив зад тях. Някои от тях предаваха и администраторските контроли. А тази седмица една камера беше свалена от стълб.
Вашият собствен телефон носи същия тип ниво на корекция за сигурност и отнема десет секунди да го откриете: Настройки, За телефона. То ви казва доколко се простират публикуваните отстранявания на уязвимости за това устройство. Ниво на корекции за сигурност от юни 2018 г. на устройство, произведено през 2025 г., означава, че дупките, публикувани след тази дата, все още са там. Тези дупки имат номера и публични описания, и повечето от тях се доставят с работещ зловреден код за атака, който е безплатен за изтегляне.
Ключ, който отваря криптирано хранилище, трябва да се намира някъде, където атакуващият не може да го достигне. На тази камера той се намираше на същия диск, в част без никаква защита. Това е същата грешка като твърдо кодирана парола във фърмуера. Тя продължава да се появява в устройства, които се намират в обсега на хората, които наблюдават.
Flock продава само на територията на Съединените щати. Четци на регистрационни табели висят и над магистрали и кръстовища в много други страни. Те записват къде е била дадена кола и кога. Този запис отива в база данни, търсена от хора, които шофьорът никога няма да срещне.
Тези 60 камери от декември бяха намерени с Shodan, търсачка, която индексира устройства вместо уеб страници. Тези камери отговаряха, без да искат вход. Същият тип търсене се изпълнява и за вашия собствен адрес. Търсенето на един единствен адрес минава през хост страницата там, защото филтърът ip: изисква платен акаунт. За по-широко търсене преди години написах инструмент, наречен Shodan Eye. Давате му ключова дума и той връща това, което стои отворено под нея.
- → Проверете своя публичен IP адрес на тази хост страница и прочетете какво се връща
- → Стартирайте Shodan Eye от моя GitHub, за да търсите по-широко от един адрес
- → Проверете нивото на корекции за сигурност на собствения си телефон и таблет
- → Тествайте дали вашата камера или записващо устройство отговаря извън вашата мрежа
- → Третирайте всяко устройство, поставено на открито, като нещо, което може да бъде взето и прочетено
Вашият собствен рутер, камера или кутия за съхранение на данни може да отговаря в интернет точно в този момент, а откриването отнема минути с тези същи инструменти.
Моят пълен курс по етично хакерство от нула до експерт ви превежда стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден без опит с Linux или хакерство.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Останете информирани
Получавайте най-новите публикации във вашата пощенска кутия всяка седмица. Етично хакерство, новини за сигурността, ръководства и всичко, което привлече вниманието ми. Ако това ви изглежда полезно, пуснете имейла си по-долу.