Фалшив имейл за фактуриране на ChatGPT пренасочва потребителите към копие на страницата за вход в OpenAI, което запазва всяко въведено потребителско име и парола. Джош Вардън от Центъра за защита от фишинг на Cofense проследи бутона за плащане в имейла през пренасочване чрез Google до страницата на атакуващия.
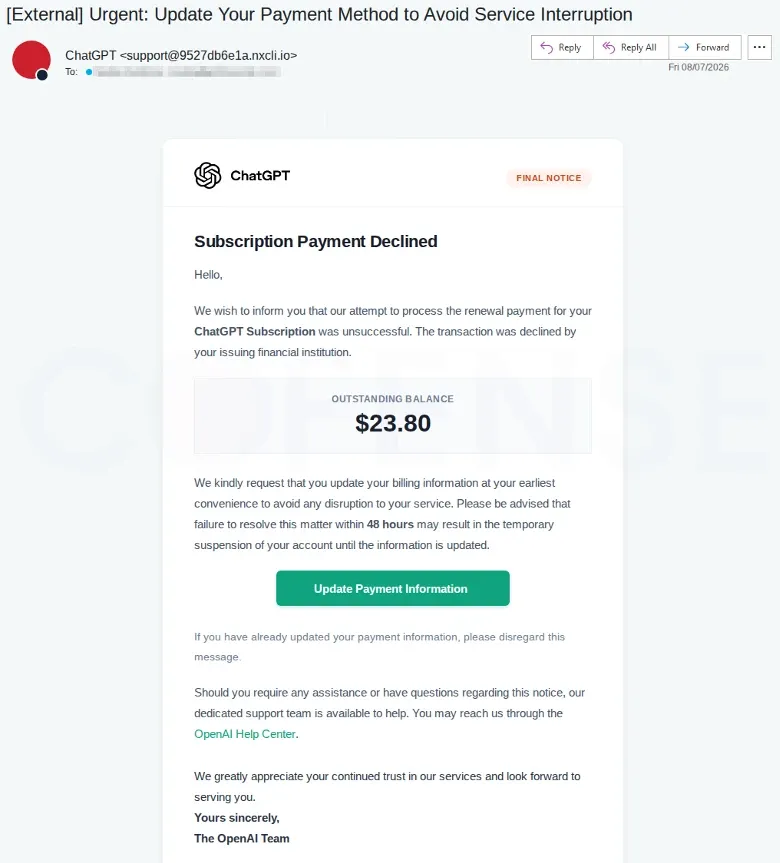
ChatGPT фишинг имейл (Източник: Cofense)
Фактурата изглежда автентична
Имейлът пристига от подател с име ChatGPT и тема „Urgent: Update Your Payment Method to Avoid Service Interruption“ (Спешно: Обновете начина си на плащане, за да избегнете прекъсване на услугата). Той съдържа логото на ChatGPT, етикет за последно известие и неизплатена сума от $23.80. Съобщението предупреждава, че акаунтът може да бъде спрян, ако проблемът с фактурирането не бъде решен в рамките на 48 часа, след което предлага голям зелен бутон „Update Payment Information“ (Обнови информацията за плащане) и завършва с подпис „The OpenAI Team“. Крайният срок и удебеленият шрифт подтикват получателя да кликне, преди да се вгледа внимателно.
Измамата се разкрива в полето за подател (From). Имейлът е изпратен от support@9527db6e1a[.]nxcli[.]io, което не е адрес на OpenAI.
Връзката преминава през Google
Бутонът не води директно към фишинг сайта. Неговият URL адрес започва с notifications[.]googleapis[.]com – пренасочване чрез Google API, което препраща браузъра към злонамерения код. Това усложнява обичайния съвет за посочване с мишката върху връзката преди кликване. При посочване се показва адрес на Google, докато потребителят би очаквал адрес на OpenAI, и Вардън посочва това несъответствие като сигурен признак за измама. Забелязването му изисква разбиране, че връзка към Google няма място във фактура от OpenAI.
Фалшивата целева страница показва логото на ChatGPT и поздрав „Welcome back“ над полетата за потребителско име и парола. Истинската страница за вход се намира на auth.openai.com, а адресната лента на браузъра ясно показва разликата на всеки, който обърне внимание.
Какво да блокирате и проверите
От Cofense посочиха три индикатора за компрометиране: връзката с пренасочване през Google и два пътя на същия хост nxcli[.]io – login.php и key.php. Екипите по сигурност на електронната поща могат да потърсят и трите в своите логове. Ако използвате ChatGPT, най-важната проверка отнема само две секунди: погледнете адресната лента и потвърдете, че показва auth.openai.com, преди да въведете паролата си.