Druva обяви нови възможности за Druva Identity Resilience заедно с пускането на Ransomware Detection — нова функция, захранвана от собствена патентована система за анализиране на заплахи с изкуствен интелект. Задвижвани от Dru MetaGraph, новите предложения използват поведенческа интелигентност и вградена валидация, за да превърнат подозрителното поведение в доказателства, окончателно да потвърдят въздействието и да ускорят прецизното ограничаване и чистото възстановяване.
Изкуственият интелект затруднява екипите по сигурност да разграничат реалното компрометиране от нормалното поведение и активност. Атакуващите използват изкуствен интелект, за да тестват повече пътища, да променят тактиките по-бързо и да крият зловредното си поведение зад легитимна активност, докато откраднатите идентификационни данни и постоянно развиващият се рансъмуеър правят традиционните сигнали по-малко категорични.
Druva осигурява на клиентите кибервъзстановяване, базирано на доказателства, чрез отключване на поведенческа интелигентност от данните за резервни копия. Новите възможности за устойчивост на идентичността използват Dru MetaGraph за анализ на подозрително поведение при самоличностите и визуализиране на радиуса на поражение, докато патентованата система за заплахи с изкуствен интелект, захранваща Ransomware Detection, анализира данните от резервните копия, за да потвърди рансъмуеър поведението. Те придвижват екипите от първични сигнали към доказателства, ускорявайки разследването, потвърждавайки въздействието и напътствайки прецизното ограничаване и възстановяване обратно към чисти, надеждни състояния.
„Екипите по сигурност знаят, че не могат да спрат всяка атака. Предизвикателството е да знаят точно какво се случва, когато дадена заплаха пробие защитите“, каза Йогеш Бадве, главен директор по сигурността в Druva. „Изкуственият интелект прави тази несигурност по-опасна. Преди да се възстановите, са ви необходими доказателства за това какво се е променило, доколко се е разпространило компрометирането и на какво все още може да се има доверие. Druva разполага с години телеметрия от резервни копия, която използваме за валидиране на сигнали за заплахи и превръщането им в доказателства, давайки на клиентите надеждна основа за възстановяване вместо предположение.“
Устойчивостта на идентичността възстановява пътищата на атака за по-бързо и надеждно възстановяване
Надграждайки върху единната защита на идентичността, представена по-рано тази година, новите възможности на Druva Identity Resilience предоставят свързаната интелигентност на Dru MetaGraph директно на клиентите. Тази функционалност осигурява интерактивен преглед на действията и връзките между човешки и нечовешки identities (NHIs) в Microsoft Entra ID, Active Directory и Okta.
Dru MetaGraph контекстуализира промените в самоличностите, правата за достъп, приложенията, политиките и времето, за да покаже как подозрителната активност се е разпространила в средата и да съкрати времето за разследване от дни на часове. С тези нови възможности клиентите могат да:
- Разбират поведението на атакуващия и радиуса на поражение: Виждат къде атакуващият е получил достъп, ескалирал е привилегии, осигурил си е устойчиво присъствие или се е придвижил странично в средата, с картографиране към съответните TTP от MITRE ATT&CK.
- Установяват надеждно състояние отпреди атаката: Използват исторически промени и снимки на състоянието (snapshots), за да идентифицират средата преди компрометирането и да определят какво трябва да бъде възстановено.
- Превръщат поведенческите доказателства в прецизно ограничаване и възстановяване: Генерират персонализиран, предварително валидиран план за възстановяване, който идентифицира всеки засегнат обект, препоръчва действията, които да се предприемат, и посочва точния чист snapshot за възстановяване.
„Намирането на подозрителна активност е само началото. Екипите по сигурност все още трябва да определят легитимността на заплахата и как тя може да засегне бизнеса, както и да знаят какво може да бъде безопасно възстановено“, каза Дженифър Глен, изследователски директор „Информационна сигурност и защита на данните“ в IDC. „Изкуственият интелект води до по-голям обем и сложност на атаките, което прави трудно бързото и уверено отговаряне на тези въпроси. Кибервъзстановяването, базирано на доказателства, осигурява на организациите по-ясен път за преминаване от сигнали за заплахи към надеждно възстановяване.“
Druva Ransomware Detection потвърждава въздействието на рансъмуеър за възстановяване, базирано на доказателства
Обявлението отбелязва и пускането на Ransomware Detection, задвижвано от патентована система за заплахи с изкуствен интелект, която открива известно и непознато рансъмуеър поведение, потвърждава въздействието чрез вградена валидация и посочва чисти точки за възстановяване.
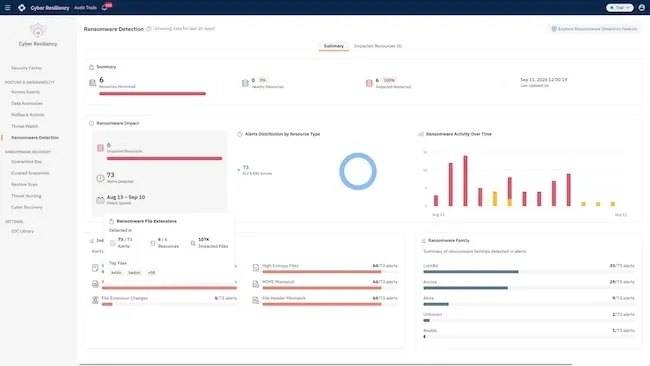
Традиционното откриване на аномалии може да сигнализира за необичайна файлова активност, но оставя екипите да пресяват излишния шум, за да определят какво наистина е зловредно. Ransomware Detection заменя това гадаене с многостепенен поведенчески анализ и съдебна валидация (forensic validation), която филтрира фалшивите сигнали и предоставя потвърдени доказателства, върху които екипите могат да действат. С тези нови възможности клиентите могат да:
- Идентифицират рансъмуеър поведение в снимките на състоянието (snapshots): Оценяват данните спрямо високорискови модели, като искания за откуп (ransom notes), подозрителни и известни разширения, масово преименуване на файлове и други индикатори в резервните копия, използвайки специализирани модели с изкуствен интелект и машинно обучение.
- Валидират констатации с висок риск: Потвърждават наличието на рансъмуеър и намаляват фалшивите позитивни резултати чрез прилагане на платформена криминалистична проверка, като структурна верификация, ентропия, анализ на MIME типове, интегритет на файловете и анализ на данните.
- Превръщат доказателствата в действия за възстановяване: Извеждат обясними констатации в Recovery Insights, разграничават засегнатите данни от чистите snapshots и валидират точките за възстановяване преди извършване на самия процес.