Microsoft разкри подробности за две кампании, при които киберпрестъпници злоупотребяват с инфраструктура за доставка на имейли на трети страни, за да изпращат масови съобщения за финансови измами и използват социално инженерство на тема passkey (паролни ключове), за да компрометират облачни среди.
Първата кампания, според технологичния гигант, е включвала изпращане на над един милион измамни имейла между 3 и 5 август 2026 г., като атакуващите са се представяли за главни изпълнителни директори (CEO) на различни целеви компании. Целта е била да убедят финансовите отдели на тези фирми да инициират банкови преводи по системата Automated Clearing House (ACH) за уж годишен абонамент към ServiceNow.
Доказателствата показват, че операторите зад кампанията са използвали генеративен изкуствен интелект (AI), за да улеснят създаването на имейл шаблони и изготвянето на съобщения, персонализирани спрямо техните получатели. Дейността е била насочена основно към корпоративни потребители в САЩ от секторите на ИТ услугите, потребителските стоки, недвижимите имоти и дискретното производство.
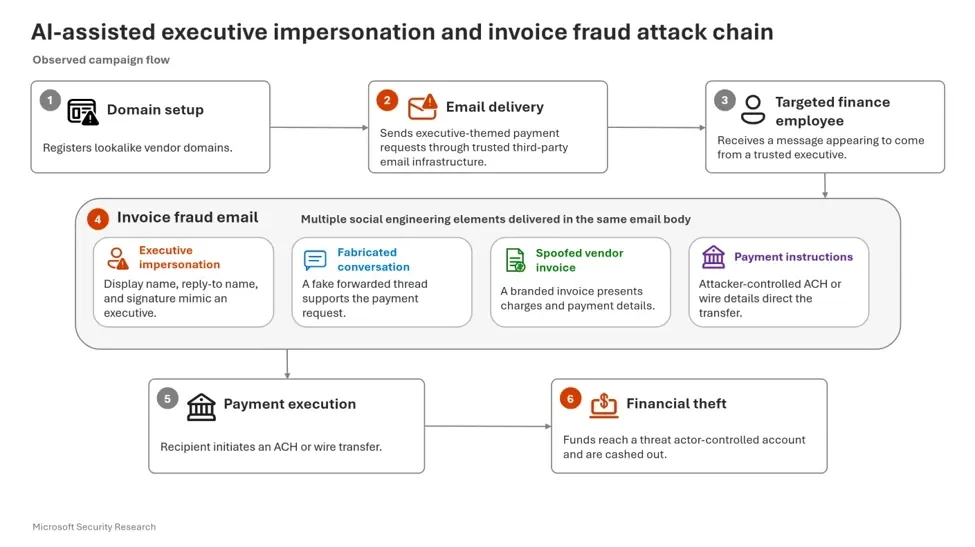
„Кампанията следва стъпки преди и по време на нейното изпълнение: авторите на заплахата регистрират домейни за имперсонализация (самозванство), изпращат заявки за плащане от името на ръководители през доверена инфраструктура, вграждат фалшиви фактури и поддържащи разговори и се опитват да убедят финансовия персонал да инициира ACH преводи“, заяви екипът за изследвания на сигурността на Microsoft (Microsoft Security Research).
„За разлика от традиционните измами с фактури, които разчитат на единична примамка чрез социално инженерство, тази кампания съчетава представяне за ръководни кадри, брандинг на доставчици, фалшифицирани фактури и поддържащи имейл разговори в единен сюжет, предназначен да намали скептицизма на получателя.“
Подправените имейл съобщения съдържали уж „одобрение“ на фалшивата фактура, за да подтикнат получателите да извършат плащания към сметки, контролирани от атакуващия. За да придаде вид на легитимност на измамата, злонамереният субект е включил фалшифицирана имейл кореспонденция заедно с измислената фактура.
В хитър ход атакуващите са идентифицирали главни изпълнителни директори, финансови директори и президенти в засегнатите организации и са поставили техните имена и имейл адреси в подписите на имейлите, за да изглеждат убедително пред мишените. Кампанията също така разчиташе силно на фалшиви домейни и съдържание, предназначени да имитират доверени марки и лица. Някои от регистрираните домейни са посочени по-долу -
- service-nowinc[.]com
- domainlify[.]net
Социално инженерство на тема Passkey води до компрометиране на облачни среди
Втората кампания, документирана от редмъндската компания, се върти около облачни прониквания, насочени към множество профили, при които след съмнителни влизания в системата авторите на заплахата добавят свои собствени методи за автентификация. Наблюдавани са още интензивна активност в Microsoft Graph, изтегляне на данни от SharePoint и OneDrive, както и събиране на съдържание от пощенски кутии чрез REST API.
Дейността, която е открита от май 2026 г., съответства на „автоматизирано събиране от компрометирани облачни самоличности с използване на инфраструктура, свързана с проксита“, заявяват от Microsoft.
Атаката обикновено започва със социално инженерство, насочено към идентификационни данни. Киберпрестъпниците се обаждат или изпращат съобщение на личния телефонен номер на потребителя, като твърдят, че са от ИТ отдела за поддръжка на организацията, и ги подканват незабавно да актуализират своята конфигурация за passkey, многофакторна автентификация (MFA) или еднократна автентификация (SSO), за да избегнат прекъсвания в достъпа.
Нищо неподозиращите служители се пренасочват към фалшиви уебсайтове, които имитират легитимната страница за вход на Microsoft чрез SMS съобщения, изпратени до личните им устройства. Крайната цел тук е под този предтекст престъпниците да ги преведат през процеси за автентификация от тип „атакуващ по средата“ (AitM) или чрез кода на устройството (device-code) и да поемат контрол над техните профили в Microsoft — било чрез прихващане на идентификационните данни, било чрез подтикване на потребителя неволно да предостави достъп от името на злонамерения субект.
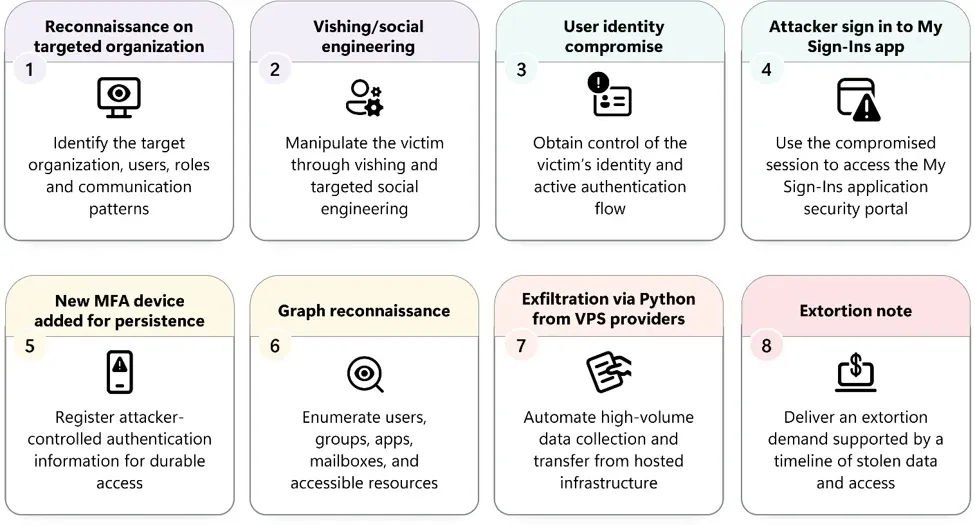
„Изглежда, че извършителят инвестира сериозно в проучвания преди атаката, като най-вероятно събира информация за служителите и организационната структура от публични източници, като социални мрежи и платформи за професионални профили“, допълват от Microsoft. „В по-малък брой случаи атакуващите се възползват от вече компрометирани профили, за да разширят обхвата си“, изпращайки подобни съобщения на тема passkey през Microsoft Teams.
Нещо повече, забелязано е, че авторът на заплахата регистрира домейни, изградени около теми като passkeys, SSO регистрация, активиране на профил и потвърждаване на самоличност, като същевременно включва името на целевата организация като поддомейн в модела: „<име на компанията>.<злонамерен домейн>[.]com“ -
- passkeyhelpdesk[.]com
- secure-passkey[.]com
- setupmypasskey[.]com
- add-passkey[.]com
- integratedsso[.]com
- oktasession[.]com
- syncmykey[.]com
- portalsetuphub[.]com
Заслужава да се отбележи, че този начин на работа се припокрива с неформална киберпрестъпна група, проследявана от общността за киберсигурност под названията Cordial Spider, O-UNC-045, PREY-0058 и UNC6671. Киберпрестъпният противник е описван като координирана група от киберпрестъпници, която управлява множество публични марки за изнудване, докато споделя припокривания в базовата фишинг инфраструктура и отпечатъка от таргетирани среди.
„UNC6671 използва панели за събиране на идентификационни данни, хоствани на генерични корневи домейни, маскирани като свързани с passkeys, като добавя специфични за жертвата поддомейни, за да улесни целевите кампании за гласов фишинг (vishing)“, отбелязаха миналия месец от Mandiant (собственост на Google).
Въпреки че точният характер на тези връзки не е напълно изяснен, се предполага, се те са задвижвани от отделени филиали (affiliates), запазващи достъп до споделени наръчници за първоначален достъп или разчитащи на едни и същи комерсиализирани фишинг панели, оператори на гласов фишинг и споделена инфраструктура.
Microsoft, от своя страна, приписва активността по първоначален достъп, наблюдавана в тази кампания, на редица злонамерени субекти, включително Storm-3121 и Storm-3032. Докато Storm-3121 извършва дейности по първоначален достъп, водещи до изнудване от страна на ShinyHunters и Falcon (известен още като CL-CRI-1182), Storm-3032 е тяхното обозначение за UNC6671 — термин, който се отнася до група от атакуващи, които са се отделили от групата BlackFile (известна още като CL-CRI-1116) и сега оперират под марката за изнудване Helix.
В най-малко един случай, разследван от Microsoft, се посочва, че атакуващите са извършили аномално влизане в Microsoft Office Home от неуправлявано устройство, за да разширят достъпа си до други приложения като SharePoint Online и OneDrive чрез Graph API и да изброят чувствителни файлове и вътрешни услуги.
Друг инцидент е свързан с използването на примамка с ключ за достъп (passkey), за да се стартира фишинг атака с код на устройство (device code phishing) и да се поеме контрол върху акаунта на жертвата, без да е необходимо открадването на нейните данни за вход или бисквитки, като по този начин ефективно се заобикалят защитите с MFA. Третият модел на атака, засечен от Microsoft, използва компрометирани данни за вход, вероятно получени от предишно събитие, за да регистрира техен собствен метод, базиран на телефон, за заобикаляне на MFA и извършване на разузнавателна дейност и последваща експлоатация.
„След първоначалния достъп първата цел на атакуващия беше да превърне временното компрометиране в трайно присъствие“, заявява производителят на Windows. „Вместо да разчита единствено на откраднати данни за достъп, атакуващият е регистрирал метод за MFA под свой контрол, обикновено чрез регистриране на нов телефонен номер, приложение за автентификация или софтуерен токен за еднократна парола (OTP).“
Предимството, което предлага този контролиран от атакуващия втори фактор, е, че той позволява на киберпрестъпника да влезе в корпоративния акаунт на жертвата без нейно участие и да поддържа непрекъснат достъп в комбинация с неотменени сесии или валидни данни за достъп. Различните действия, които авторът на заплахата може да предприеме след установяване на траен достъп чрез MFA, са следните:
- Извършване на мащабно вътрешно разузнаване с помощта на Graph API и инвентаризация на потребители, групи, разрешения, ресурси и достъпно съдържание в цялата организация (tenant), използвайки компрометираната самоличност.
- Проверка на роли, високостойностни акаунти и сервизни самоличности за ескалация на привилегии.
- Изброяване на съобщения в пощенски кутии, папки и метаданни на прикачени файлове с цел събиране на разузнавателна информация.
- Извършване на дейност с висок обем на достъп и изтегляне, насочена към SharePoint Online и OneDrive for Business, а в някои случаи дори към Microsoft Exchange Online.
- Провеждане на продължително извличане на данни (data exfiltration), което продължава от няколко часа до няколко дни в зависимост от обема на файловете и имейл съдържанието, събрани от компрометирания потребител.
- Умишлена ротация на инфраструктурата по време на цикъла на атаката и използване на отделни IP адреси за автентификация, разузнаване и извличане на данни с цел заобикаляне на мрежовите индикатори.
„Атаката подчертава критично предизвикателство при откриването: злоупотребата с Microsoft Graph рядко изглежда подозрителна, когато се разглежда през единична заявка към API“, заявяват от Microsoft. „Тази атака служи като чудесен пример защо активността в Graph трябва да се оценява цялостно, с акцент върху поведенческата прогресия и корелацията между събитията, вместо върху отделни API заявки в изолация.“