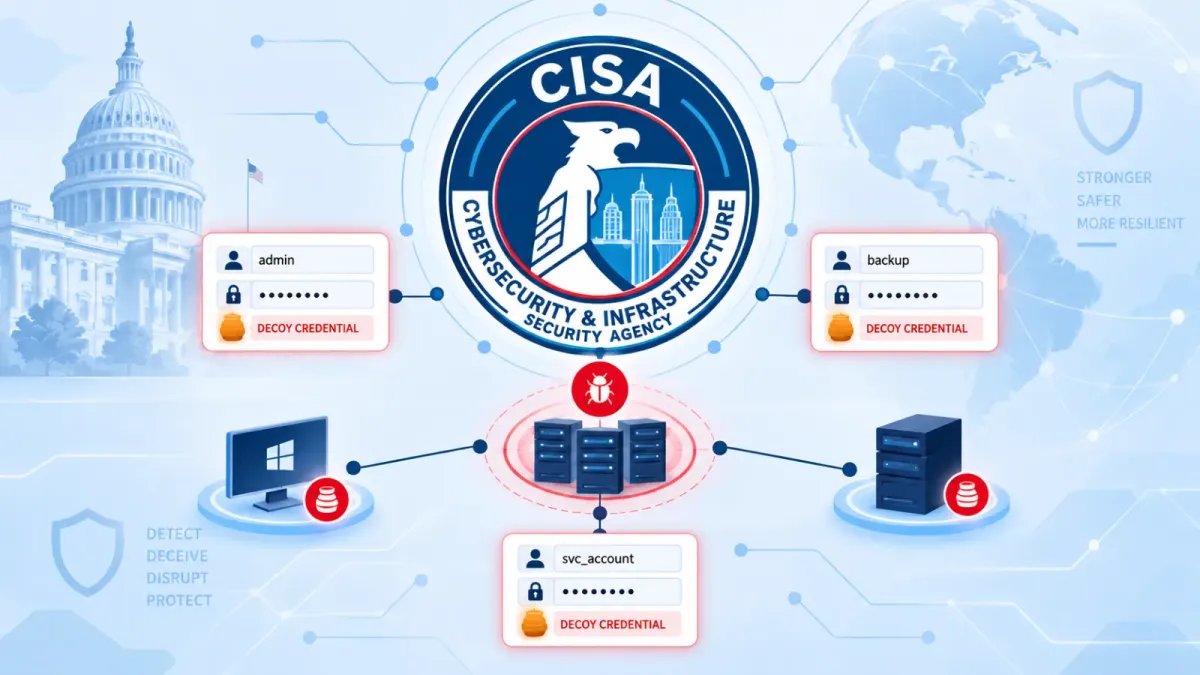
CISA призова организациите да внедрят фалшиви идентификационни данни, системи, файлове и активи с данни в средите си, за да разкриват атакуващите след първоначално пробиване на защитата. Агенцията публикува новите си насоки „Using Cyber Decoys to Strengthen Detection and Response“ на 16 септември 2026 г.
От CISA заявиха, че много атакуващи вече избягват методи за проникване, разчитащи предимно на зловреден код, и вместо това злоупотребяват с легитимни потребителски профили, вградени административни инструменти и техники от типа living-off-the-land.
Тези методи могат да помогнат на авторите на заплахи да се сливат с нормалната мрежова активност. В същото време те извършват разузнаване, придвижват се странично в мрежата, ескалират привилегии и достъпват чувствителна информация.
CISA настоява за фалшиви идентификационни данни за засичане на хакери
Киберпримамките са умишлено поставени активи, които изглеждат истински, но нямат легитимна бизнес употреба. Те могат да включват неактивни администраторски профили, фалшиви VPN данни за достъп, примамващи бази данни, фалшиви чувствителни документи, фалшиви бази в облачни хранилища, honeytoken елементи и симулирани сървъри.
Всеки опит за достъп или използване на тези активи трябва да се третира като сигнал за сигурност с висока степен на достоверност, тъй като легитимните служители и приложения нямат нужда от тях.
Насоките препоръчват защитниците да използват примамки като част от проактивна стратегия за откриване, особено в мрежови сегменти с висока стойност.
Например една организация би могла да създаде фалшив привилегирован профил и да постави неговите данни за достъп на наблюдавано място, което изглежда атрактивно за даден атакуващ. Ако някой се опита да се автентикира с този профил, центърът за операции по сигурността (SOC) може веднага да получи сигнал и да започне разследване.
CISA описва киберпримамките като полезно допълнение към моделите за сигурност от тип Zero Trust (нулево доверие). Моделът Zero Trust предполага, че даден атакуващ може в крайна сметка да получи известен достъп, вместо да се разчита само на периметровата защита за спиране на всяко проникване.
Примамките могат да помогнат на екипите по сигурност непрекъснато да потвърждават активността, да идентифицират съмнително поведение и да засичат движения след компрометиране вътре в средата.
Агенцията посочва, че технологията с примамки може да намали средното време за откриване (MTTD) чрез генериране на аларми с висока точност. За разлика от много предупреждения от крайни устройства или мрежата, активността, свързана с внимателно внедрен фалшив профил или сървър, е малко вероятно да бъде предизвикана от нормални бизнес операции.
Това може да намали умората от фалшиви сигнали и да помогне на аналитиците да се фокусират върху събития, които е по-вероятно да представляват реална злонамерена дейност.
Насоките на CISA въвеждат няколко концепции за заблуда, включително сигнатурни капани (tripwires), следи (breadcrumbs) и honeytoken елементи. Сигнатурните капани са активи или условия, които генерират сигнал при взаимодействие с тях.
Следите представляват ориентири, които насочват атакуващите към дадена примамка, като например фалшив конфигурационен файл, съдържащ препратка към несъществуващ сървър. Honeytoken елементите са фалшиви единици данни, като идентификационни данни, API ключове или документи, които разкриват неоторизиран достъп при използването им.
Документът използва рамката MITRE ATT&CK, за да помогне на защитниците да съпоставят примамките с чести действия на противниците, включително достъп до идентификационни данни, използване на отдалечени услуги, мрежово разузнаване и странично придвижване. Посочва се и рамката MITRE Engage в подкрепа на планирането и подобряването на операциите по заблуда.
От CISA подчертават, че примамките не трябва да заменят основните контроли като многофакторна автентификация, мониторинг на крайни точки, логване, сегментация, инсталиране на корекции за сигурност и планиране на реакция при инциденти. Вместо това те дават на защитниците още една възможност да идентифицират натрапник, преди чувствителни системи, оперативни технологии или критични данни да бъдат засегнати.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup in your SOC