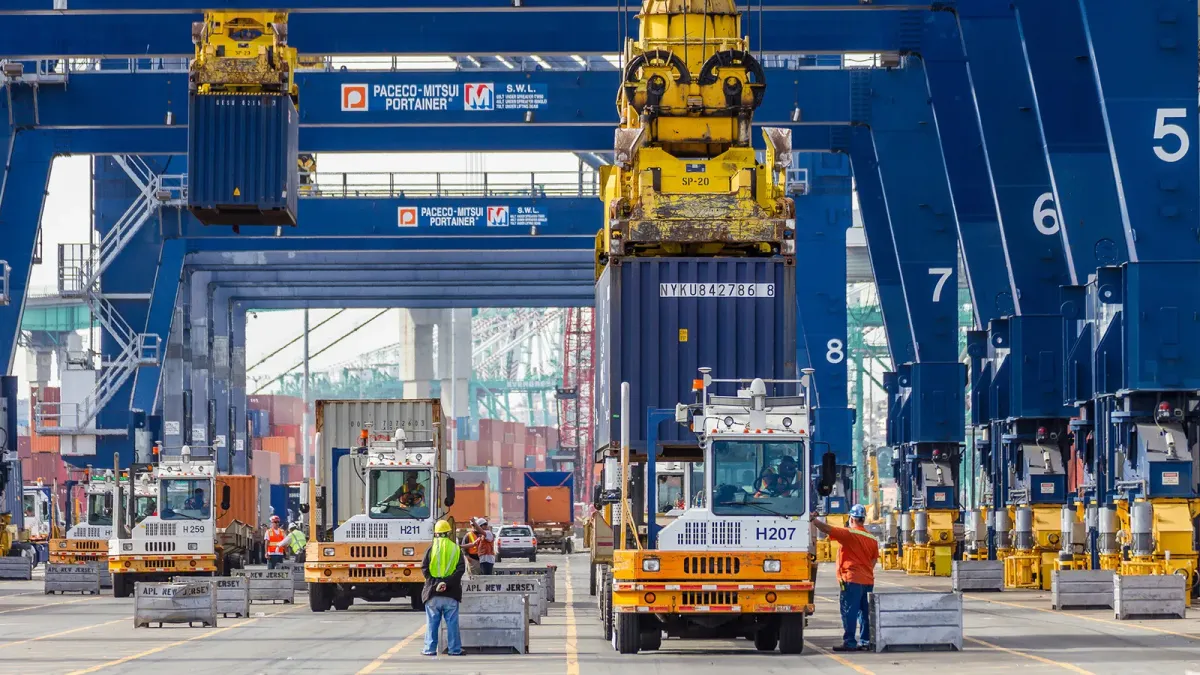
Разследването идва във момент на повишена бдителност по отношение на американските пристанищни съоръжения и морската сигурност.
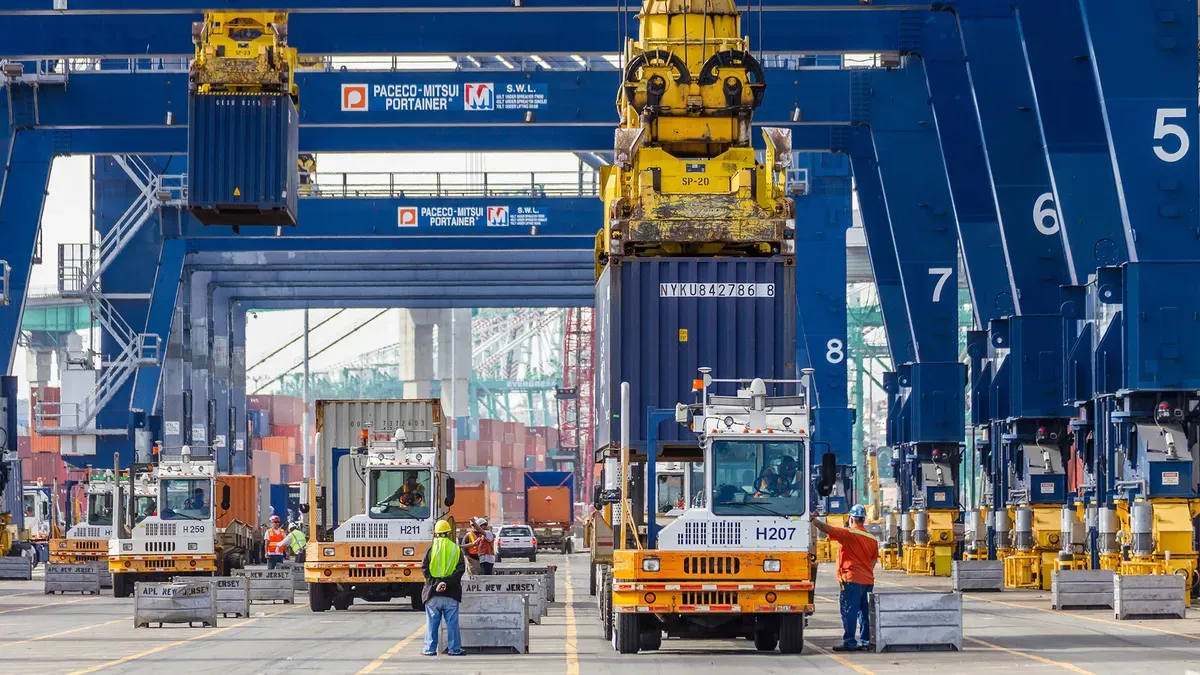
Властите в САЩ разследват дали чуждестранни киберпротивници са свързани с активност на заплахи, насочена срещу кораби, опериращи в американски води.
Бреговата охрана на САЩ, работеща съвместно с ФБР и други федерални експерти по киберсигурност, съобщи, че се е качила на търговски кораб под чужд флаг, плаващ към САЩ на 21 август.
„Мерките бяха предназначени да гарантират целостта на оперативните и информационните технологии на плавателния съд след индикации, че мрежите на кораба са били компрометирани от чуждестранни злонамерени субекти“, заяви говорител на Бреговата охрана пред Cybersecurity Dive.
Представители на ФБР потвърдиха, че второ подобно качване на борд е извършено на 24 август. И двата плавателни съда са били петролни танкери, опериращи в Мексиканския залив на път за Тексас, според множество доклади.
Длъжностните лица заявиха, че няма индикации за оперативни смущения, нестабилност на корабите, опасност за членовете на екипажа или въздействие върху околната среда. Капитанът на кораба, екипажът и корпоративният персонал на сушата са били „критично важни партньори“ за гарантиране на неутрализирането на всички потенциални заплахи, според говорителя.
Бреговата охрана заяви, че управлява комуникацията с пристанищните оператори, собствениците на кораби и местните заинтересовани страни от морската индустрия, за да гарантира продължаването на пристанищните операции.
Загриженост в морския сектор
Инцидентът се случва във момент на нарастваща загриженост относно сигурността на пристанищните съоръжения и корабите, влизащи в САЩ.
„Опасенията конкретно за чуждестранните кораби са свързани с това дали тези съдове спазват минималните стандарти за киберсигурност, които биха предотвратили или смекчили подобна атака“, каза Ани Фикслер, директор на Центъра за кибернетични и технологични иновации към Фондацията за защита на демокрациите.
САЩ увеличиха изискванията за сигурност за морския сектор, за да включат задължително докладване и актуализирано обучение.
Пристанищните съоръжения и корабоплаването са били обект на предишни атаки, включително атаката срещу Maersk през 2017 г., свързана с NotPetya, и проникването в пристанището на Хюстън през 2021 г.
„Съвременните танкери управляват навигационните, двигателните, кормилните и товарните си системи в същата корабна мрежа, която носи и IT и сателитна свързаност, често зад един-единствен защитен стена“, каза Лиз Мартин, старши директор по търсене на заплахи в Dragos, компания за киберсигурност, специализирана в риска на оперативните технологии.