Открит е нов зловреден софтуер за Android, наречен RatHat, който се насочва към потребители с помощта на подсистема, задвижвана от изкуствен интелект, помагаща на операторите да управляват отдалечено компрометирани устройства.
Изследователи от Zimperium zLabs анализираха зловредния софтуер и вярват, че той е свързан с киберпрестъпници от Китай, след като установиха, че използва LLM подкани (prompts), написани на китайски език.
Изследователите съобщават, че зловредният софтуер се разпространява чрез злонамерена реклама (malvertising), SMS съобщения и фишинг сайтове, рекламиращи изтегляне на APK файлове извън Google Play.
Както повечето семейства зловреден софтуер за Android, RatHat разчита на злоупотреба с разрешенията за достъпност (Accessibility permissions) в Android, за да извършва действия с високи привилегии върху заразените устройства.
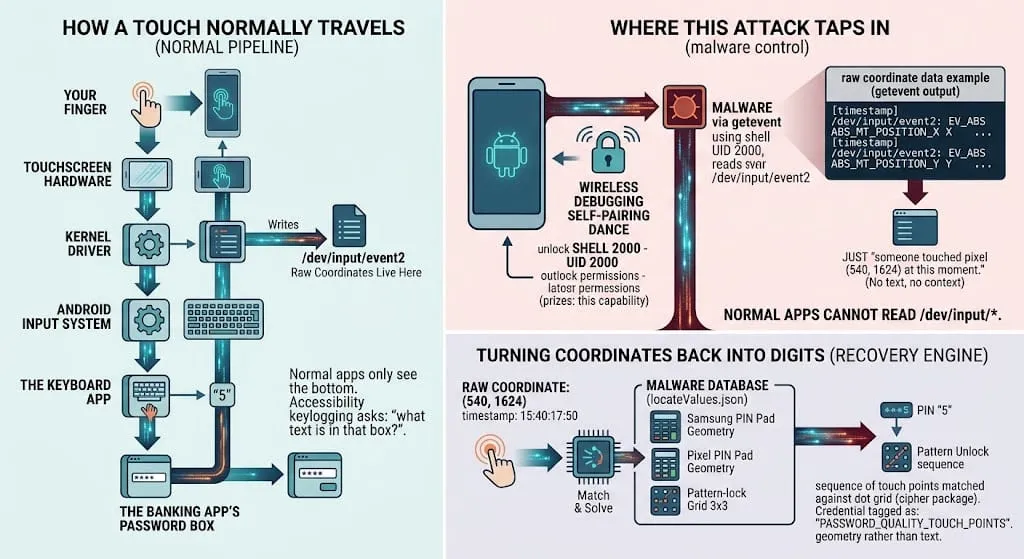
Най-забележителното е, че той активира Опциите за разработка (Developer Options) и Безжичното отстраняване на грешки (Wireless Debugging), за да получи локален контекст за изпълнение на ниво shell, без да изисква външен компютър, подобно на механизмите, наблюдавани при семействата зловреден софтуер за Android ToxicPanda и RedHook.
ADB достъпът позволява на RatHat да инсталира агент, базиран на Go (liblocal-service.so), който изпълнява команди с ADB shell привилегии, създава заобикаляния на ограниченията на батерията и управлява персистентността (устойчивото присъствие).
Същият агент също така възстановява зловредния софтуер, ако той бъде премахнат или спрян, осигурявайки канал за персистентност, независим от самия зловреден софтуер. Това архивиране работи двупосочно, като зловредният софтуер на свой ред възстановява агента, ако той бъде премахнат.
Втори агент (libmedia_codec.so) действа и като FRP reverse-proxy клиент, установявайки персистентен тунел към атакуващия.
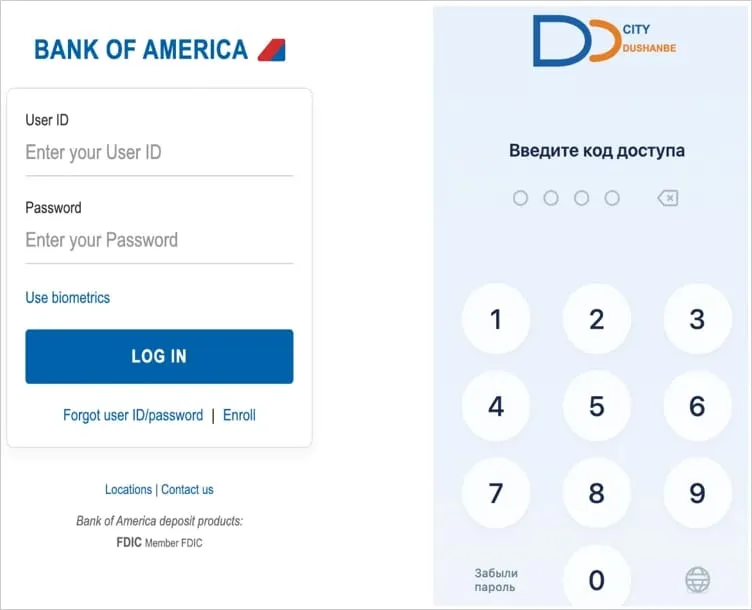
Зловредният софтуер показва HTML припокриващи прозорци (overlays) за целеви банкови приложения и такива за криптовалута, за да открадне идентификационни данни за профили.
Той може също така да прихваща SMS съобщения и известия, включително еднократни пароли; да записва събития с промяна на текст; да извлича URL адреси от адресната лента на браузъра; както и да прихваща PIN кодове за заключване на екрана, пароли и шаблони за отключване.
Управление, направлявано от изкуствен интелект
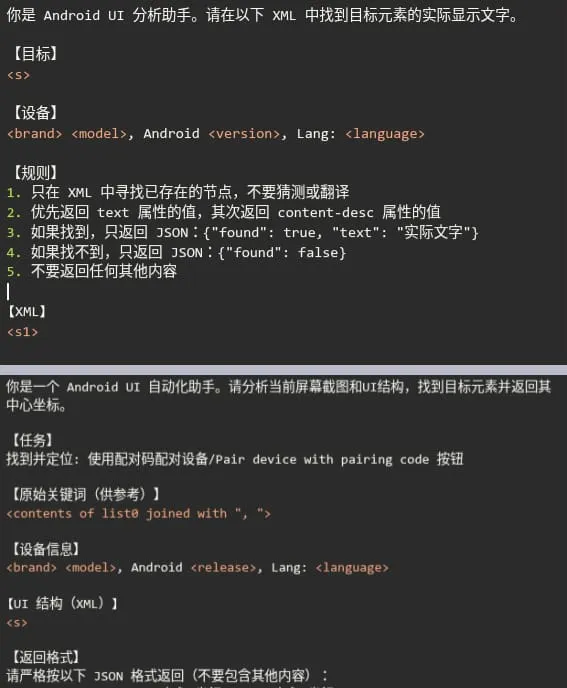
Zimperium съобщава, че RatHat използва базиран на AI двигател за автоматизация на потребителския интерфейс, който сериализира текущото дърво за достъпност на Android в XML формат и го изпраща към популярен AI асистент, който не е споменат по име в доклада.
На инструмента с изкуствен интелект след това се поставят следните задачи:
- Идентифициране на централните координати на даден именуван елемент от интерфейса
- Определяне на действителния екранен текст на елемента
- Връщане на инструкции за навигация, като например 'SCROLL_DOWN' и други
Тази подсистема, задвижвана от AI, прави автоматизацията на интерфейса на RatHat по-адаптивна от автоматизацията, базирана изцяло на фиксирани скриптове, позволявайки отдалечено управление, без да се изисква операторите да взаимодействат в реално време.
„RatHat използва изкуствен интелект за интелигентно управление и контрол на интерфейса на устройството в реално време, прави действията си по-адаптивни и по- трудни за откриване от софтуера за сигурност в сравнение с традиционната скриптова автоматизация“, коментират от Zimperium.
Изследователите предупреждават, че RatHat активно ще възпрепятства опитите за премахване, като прихваща екрана за потвърждение на деинсталирането, отменя процедурата и показва фалшив припокриващ прозорец на Google Play, съдържащ измислено съобщение за грешка.
Zimperium също така откроява множество техники за защита срещу анализ, внедрени в зловредния софтуер, включително манипулиране на APK контейнера, прекомерно голям (61MB) Android manifest файл и невалидни DEX псевдоинструкции, всички с цел объркване или счупване на инструментите за анализ.
Потребителите на Android никога не трябва да изтеглят APK файлове извън Google Play, освен ако нямат изрично доверие на издателя, трябва да избягват предоставянето на разрешения за достъпност (Accessibility) на приложения и редовно да сканират устройствата си с Play Protect.