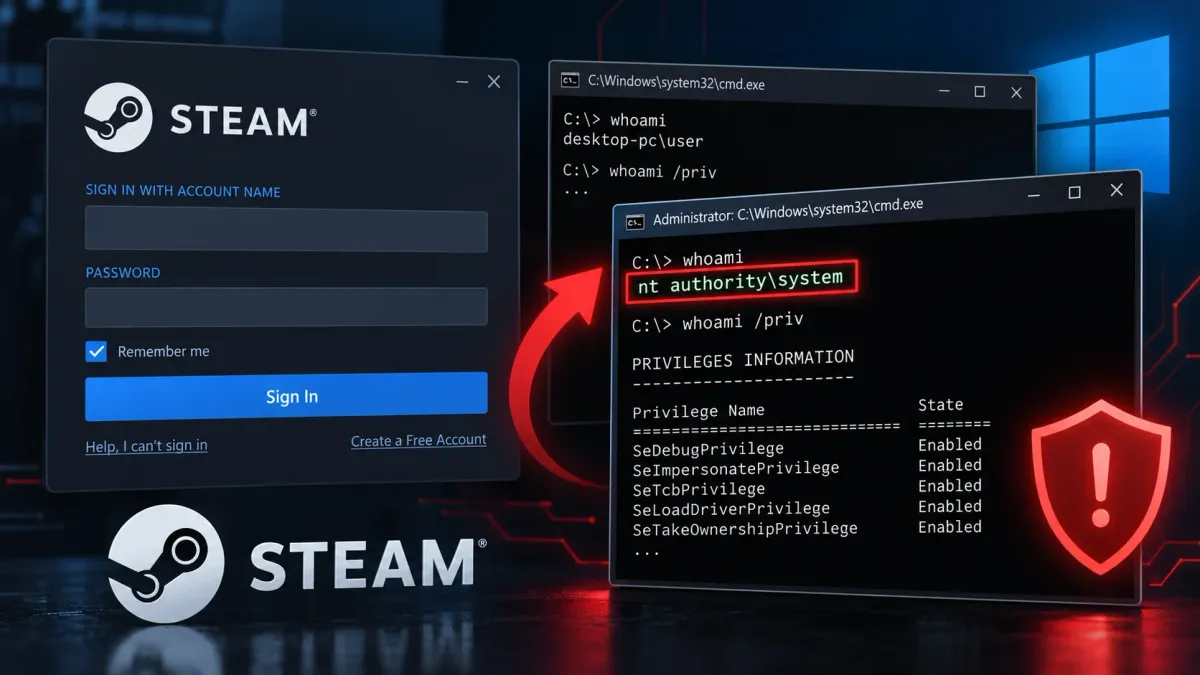
Новоразкрита zero-day уязвимост за Windows, засягаща услугата Steam Client Service, може да позволи на стандартен локален потребител да придобие привилегии NT AUTHORITY\SYSTEM без администраторски идентификационни данни, подканващ прозорец на User Account Control (UAC), Steam автентификация или стартиране на игра.
Изследователят KillaBoi публикува доказателството за концепция BrokenPipe на 14 септември, описвайки локално ескалиране на привилегиите чрез steamservice.exe — привилегированата Windows услуга на Steam.
Слабостта не е грешка в системната памет (memory-corruption) или фалшифициран електронен подпис. Според техническото описание, услугата на Steam приема контролирана от атакуващия инсталационна директория заедно с автентичен VDF файл за инсталационен скрипт, подписан от Valve, но този път не е защитен от цифровия подпис.
Zero-day уязвимост в Steam за Windows
По този начин непривилегирован процес може да повлияе на това къде надеждният инсталационен работен поток да открие стартов файл (launcher), превръщайки легитимен подписан манифест в средство за изпълнение на зловреден код с повишени привилегии.
BrokenPipe първо установява комуникационна връзка между процесите (IPC) към услугата Steam Client Service. Тя извиква IClientInstallUtils::AddInstallScriptToWhiteList с автентичния VDF и избрана от атакуващия инсталационна директория, което кара релокирания стартов файл да стане доверен.
Последващо извикване на IClientInstallUtils::RunInstallScript кара системната услуга на ниво SYSTEM да обработи VDF файла и да изпълни този стартов файл с нейните привилегии. Техниката се възползва от празнина в обхвата на цифровия подпис; тя не променя, не фалшифицира и не заобикаля подписа на Valve.
Доказателството за концепция в един файл на PowerShell съдържа подписания VDF файл като Base64 данни и имплементира IPC клиента за споделена памет на услугата като вграден C# код. По подразбиране то копира Windows Command Prompt към релокиран път launcher.exe и изисква от услугата на Steam да го изпълни.
При демонстрацията командата whoami връща NT AUTHORITY\SYSTEM, докато whoami /user съобщава S-1-5-18 — добре познатия SID, който Microsoft присвоява на LocalSystem.
Тестването е преминало успешно спрямо Steam версия 10.96.30.42 на актуални 64-битови версии на Windows 10 и Windows 11. За да се осъществи атаката, Steam трябва да бъде инсталиран, услугата му трябва да е налична и киберпрестъпникът трябва вече да има възможност да изпълнява код като стандартен локален потребител.
Поради това BrokenPipe не представлява самостоятелен вектор за отдалечено компрометиране, но може да се превърне в мощно средство от втори етап след фишинг атака, изпълнение на зловреден код или експлоатиране на друга уязвимост.
Изследователят заявява, че Valve е информирана за проблема от март 2026 г. Според докладите, съответният доклад в HackerOne е маркиран като дубликат и Valve не е отговорила на запитването за коментар.
Към момента на публикуване не са установени официални съобщения от Valve, присвоено CVE или потвърдено обновяване за сигурност, коригиращо BrokenPipe, така че нейният статус на zero-day уязвимост се основава на разкритието на изследователя и липсата на официална корекция от производителя.
Докато Valve не предостави насоки, организациите трябва да разглеждат Steam на споделени или корпоративни системи с Windows как рискова повърхност за ескалиране на привилегии.
Специалистите по защита трябва да опишат наличните инсталации на Steam, да премахнат клиента от места, където не е необходим, да наблюдават необичайни дъщерни процеси на steamservice.exe и да генерират предупреждения, когато изпълними файлове се стартират с права SYSTEM от директории, достъпни за запис от потребителя. Поддържането на Steam актуализиран остава важно, но администраторите не трябва да приемат, че дадена актуализация отстранява BrokenPipe, докато Valve не потвърди официално това.