Критична уязвимост в сървърите за управление на сигурността (Security Management) и лог сървърите (Log Servers) на Check Point може да позволи на атакуващ без идентификационни данни за вход да изпълнява код като root на тези сървъри през мрежата.
Security Management Server е системата, която контролира политиките на защитната стена и администраторския достъп. Check Point пусна корекция чрез своя канал за обновяване LivePatch и заявява, че няма данни уязвимостта да е била експлоатирана.
От Check Point заявиха пред The Hacker News, че уязвимият път преминава единствено през настройката Trusted Clients, която определя кои хостове могат да се свързват със сървъра за управление чрез SmartConsole.
Уязвимостта, проследявана като CVE-2026-91843 и оценена с 9.8 от 10 по скалата CVSS от Check Point, представлява препълване на стека (stack overflow) в процеса за вход, който обработва заявките преди потребителят да бъде автентифициран. Компанията за интернет сканиране Censys посочи, че препълването се задейства от заявка за вход, съдържаща изключително дълго потребителско име.
В съобщение в своята общност CheckMates от 16 септември 2026 г. Check Point заяви, че клиентите с активирани автоматични актуализации вече са защитени, а всички останали трябва да приложат корекцията LivePatch, описана в бюлетин sk1000155. Компанията призова клиентите да предприемат незабавни действия поради сериозността и потенциалното въздействие на уязвимостта.
„Към момента няма индикации, че тази уязвимост е била експлоатирана в реални условия“, се казва в съобщението. Американската агенция за киберсигурност и сигурност на инфраструктурата (CISA) отбеляза експлоатацията като „none“ (няма) в своята оценка, приложена към записа за CVE на 17 септември.
Уязвимостта не фигурираше в каталога на CISA за известни експлоатирани уязвимости (KEV) към изданието му от 16 септември, проверено от The Hacker News на 17 септември. От Censys посочиха, че към 16 септември не съществува публичен proof-of-concept зловреден код за експлоатация. Авив Абрамович, вицепрезидент по продуктово управление за мрежова сигурност в Check Point, заяви пред The Hacker News, че компанията не е получавала сигнали за експлоатация.
Засегнати версии
Записът за CVE на Check Point посочва следните засегнати клонове според нивото на Jumbo Hotfix Take (номерираното ниво на пакета за актуализация, обединяващ корекциите за съответната версия).
Сървър от изброените клонове с посочения Take или по-стар е засегнат:
- R82.10 с Jumbo Hotfix Take 44 или по-ниска
- R82 с Jumbo Hotfix Take 126 или по-ниска
- R81.20 с Jumbo Hotfix Take 166 или по-ниска
- R81.10 с Jumbo Hotfix Take 190 или по-ниска, както и R81, R80.40, R80.30, R80.20, R80.10 и R80, за които поддръжката е прекратена
Записът не включва R82.20, но Абрамович заяви, че R82.20 също е уязвима. Censys посочи в своя бюлетин, че всяка компилация на R82.20 е засегната и че все още няма Jumbo Hotfix, който да защитава този клон.
Самостоятелните инсталации (standalone deployments), които изпълняват управлението и шлюза на една система, Log Servers и Multi-Domain сървърите също са уязвими, заяви Абрамович. Предупреждение от NHS England Digital, позоваващо се на sk1000155, гласи, че хостваната услуга Smart-1 Cloud не е засегната, тъй като там корекцията за сигурност вече е въведена.
Записът за CVE маркира R81.10 и по-старите клонове като с прекратена поддръжка. Check Point има готова корекция за тези версии извън поддръжка, заяви Абрамович, и клиентите, които се нуждаят от нея, трябва да отворят заявка към поддръжката на Check Point.
Какво трябва да направят администраторите
- Приложете корекцията LivePatch, описана в sk1000155, към всеки Security Management Server и Log Server.
- Ако автоматичните актуализации са включени, потвърдете, че корекцията е инсталирана, вместо да го приемате по подразбиране. Командата
cplp listпоказва кои LivePatch пакети са инсталирани и какъв е техният статус. - Независимо дали корекцията е инсталирана, проверете дали достъпът през Trusted Clients за управление е ограничен до известни, доверени хостове и не е настроен за произволен IP адрес, и не излагайте достъпа за управление директно към интернет.
„Автоматични актуализации“ означава настройката, описана в sk175504, съгласно ръководството за затягане на сигурността (hardening guide) на Check Point. Това е полето за отметка в SmartConsole под Global Properties и Data Access Control с етикет „Automatically download and install Software Blade Contracts, security updates, and other important data (highly recommended)“, последвано от инсталиране на политиката за контрол на достъпа (Access Control policy). LivePatch е каналът, който Check Point използва за разпространение на спешни корекции за сигурност към системи, на които тази опция е включена.
Доставянето невинаги е незабавно. Когато миналата седмица Check Point пусна корекции за две уязвимости в VPN сертификатите, няколко клиенти писаха в общността, че автоматичният пакет не е достигнал до техните системи в деня на обявяването, а администратор на общността на Check Point отговори, че вероятно той се разпространява поетапно, а не до всички едновременно. Клиентите също така установиха, че връзките за изтегляне в тези бюлетини се появяват само след вход в User Center.
Настройката Trusted Clients се намира в SmartConsole под Manage & Settings, Permissions & Administrators, Trusted Clients, според ръководството за затягане на сигурността, в което също се посочва, че директният интернет достъп до управлението трябва да се избягва и че е необходима VPN връзка. Уязвимият път минава „само през доверени клиенти“, заяви Абрамович, и Check Point препоръчва на клиентите да се уверят, че настройката не е зададена за произволен IP адрес, а само за доверени хостове.
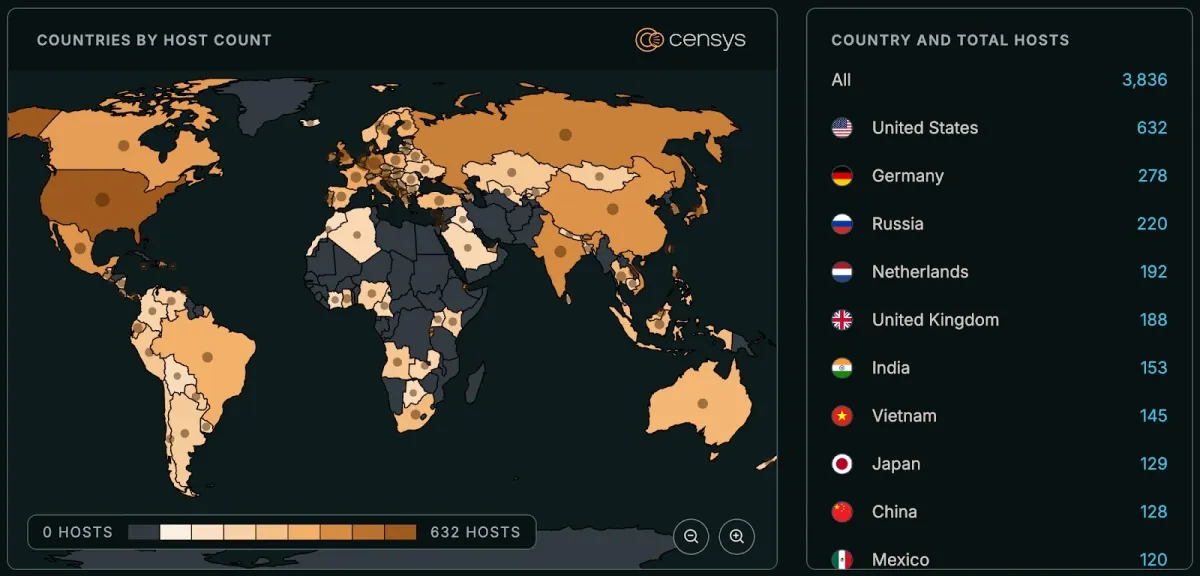
От Censys съобщиха, че наблюдават 3836 хоста в световен мащаб, които показват стандартната идентичност, задавана от Check Point на неговите сървъри за управление и лог сървъри – метод, избран тъй като версията и нивото на hotfix не са видими в данните от сканирането. „Тази цифра представлява общото присъствие на съответната роля, а не потвърден брой уязвими системи“, посочи компанията.
Пета критична уязвимост в управлението от юли насам
Според изчисленията на The Hacker News върху записите за CVE на Check Point, CVE-2026-91843 е петата критична уязвимост от 22 юли насам, която атакуващ би могъл да достигне на Security Management Server без да се автентифицира.
Първата, CVE-2026-16232 – заобикаляне на автентикацията в SmartConsole, бе експлоатирана през юли. Лотем Финкелщайн от Check Point написа тогава, че тя е засегнала „малък брой клиенти“ в една конкретна конфигурация – „когато Management е изложен директно към интернет без IP ограничения“. Първата стъпка за смекчаване на риска тогава беше същата, която се препоръчва и сега: ограничаване на Trusted Clients до доверени адреси.
CISA добави CVE-2026-16232 към своя каталог за известни експлоатирани уязвимости в същия ден. Втора уязвимост за заобикаляне на управлението, оповестена същия ден – CVE-2026-62144, не беше докладвана като експлоатирана.
Последваха още две: CVE-2026-18574 – заобикаляне на автентикацията, което може да позволи изпълнение на команди на сървъра за управление (на 3 август), и CVE-2026-85103 – препълване на хийпа (heap overflow) при декодиране на VPN сертификати, което също засяга Quantum Security Management (на 9 септември). От Check Point заявиха, че са открили и двете вътрешно и нямат данни за експлоатация.
Кой е открил CVE-2026-91843 не е оповестено публично, като Check Point не отговори на този въпрос в своето становище.
Актуализация: Тази статия беше актуализирана на 18 септември 2026 г. с отговори от Check Point, потвърждаващи, че R82.20, самостоятелните инсталации, Log Servers и Multi-Domain сървърите са уязвими, че уязвимият път преминава единствено през настройката Trusted Clients, както и че корекция за версиите с изтекла поддръжка е достъпна чрез поддръжката на Check Point.