Свързваната с Иран „хактивистка“ идентичност, известна като Handala Hack, е свързана със базирана на Telegram задна врата за наблюдение, наречена HEAVYGRAM, и базирана на Delphi помощна програма, известна като CRUDEEXCLUDE.
„HEAVYGRAM предлага вградени команди, поддържащи отдалечено изпълнение на команди, откриване на информация за системата, мрежата и процесите, извличане на данни и файлове от сесии на Telegram, заснемане на екранни снимки, DLL sideloading, почистване на файлове и персистентност чрез ключове в регистъра за автоматично стартиране на Windows“, съобщават от Group-IB.
От друга страна, CRUDEEXCLUDE е базирана на Delphi помощна програма за Windows, използвана за подготовка на среди за внедряване на последващи етапи като HEAVYGRAM. Забелязан за първи път в края на юли 2024 г., зловредният софтуер често е маскиран като легитимно приложение с графичен потребителски интерфейс (GUI) и конфигурира пътища за изключване в Microsoft Defender с цел избягване на откриването.
Констатациите надграждат предупреждение, което Федералното бюро за разследване на САЩ (ФБР) издаде за първи път през март 2026 г. и отново по-рано тази седмица, в което обвинява ирански киберпрестъпници, действащи от името на Министерството на разузнаването и сигурността (MOIS), че се насочват към ирански дисиденти, журналисти, противопоставящи се на Иран, и други опозиционни групи с цел събиране на разузнавателна информация, изтичане на данни и нанасяне на репутационни щети на интересни субекти.
Заслужава да се отбележи, че Националният център за киберсигурност на Обединеното кралство проследява същото семейство зловреден софтуер под името CHOSEN BRICK, описвайки го като гъвкав инструмент, който може да се използва за „поддържане на широк спектър от потенциални оперативни резултати“.
Атаките обикновено включват използването на социално инженерство чрез платформи за съобщения като Telegram, WhatsApp и Instagram за комуникация с мишените под предтекст за предлагане на техническа поддръжка или представяне за доверени контакти, а след това доставят зловреден софтуер, маскиран като невинен инсталационен файл, за да задвижат инфекцията. Тези приложения се маскират като легитимни приложения като Pictory, KeePass и Telegram и съдържат импланта от втория етап.
Оценява се, че Handala Hack, която възникна малко след оръжието нападение на 7 октомври 2023 г. от Хамас и други палестински екстремистки групи срещу Южен Израел, е онлайн persona, управлявана от Void Manticore (известна още като Banished Kitten, Red Sandstorm и Storm-0842) – автор на заплахи, свързан с иранското MOIS. Тя има история на извършване на разрушителни атаки за изтриване на данни (wipers) и операции за хакване и изтичане на информация.
В предупреждение, издадено миналия септември, Канадският механизъм за бързо реагиране (RRM) посочи автора на заплахата за насочване и публикуване на лични данни (doxxing) на петима журналисти от Iran International, включително един от страната, като част от операция за хакване и изтичане на данни.
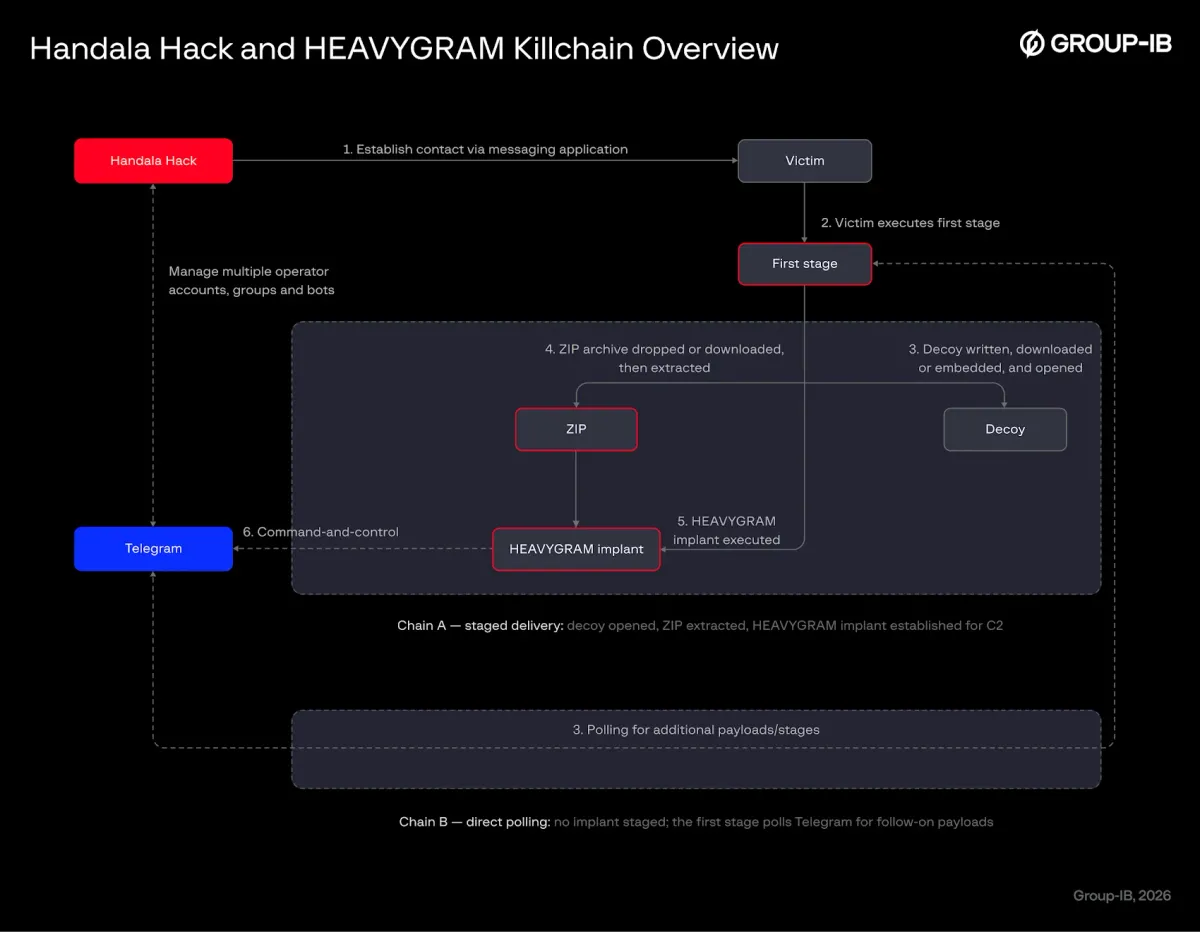
Според Group-IB HEAVYGRAM е засечен за първи път в реална среда през септември 2023 г. След като се стартира, зловредният софтуер пречи на Defender да сканира пътищата, в които се разполагат зловредните кодове, и изпълнява PowerShell код за настройка на персистентност за импланта от следващия етап чрез системния регистър на Windows.
Забележителен аспект на базирания на Python зловреден софтуер е използването на Telegram за командване и контрол (C2), което му позволява да изброява работещи програми, да прави снимки на екрана, да прихваща данни от уеб браузъри, да качва/изтегля файлове, да включва микрофона, да копира данни от Telegram и WhatsApp, да краде запазени пароли, да изтегля допълнителен зловреден софтуер и да изтрива файлове.
Входящите съобщения от бота в Telegram се обработват въз основа на система с префикси за разделители –
- Префикс @@, за изпълнение на произволни системни команди чрез os.popen
- Префикс **, за записване на тялото на съобщението в C:\ProgramData\ur.txt
- Префикс ##, за активиране на набор от команди на задната врата, поддържащ следните възможности –
„Прикачените файлове, получени чрез бота в Telegram, се обработват въз основа на съвпадение на шаблони в имената на файловете“, казват от Group-IB. „Устойчивият имплант управлява C2 комуникацията чрез две функции: send_initial_message – предава първоначален сигнал за връзка, съдържащ пълното име на компютърнияโดмейн на компрометирания хост, [и] send_health_msg – фонова нишка, която изпраща съобщение за активност (heartbeat) на всеки 24 часа с името наโดмейна на хоста, потвърждавайки, че имплантът остава активен.“
Установено е, че HEAVYGRAM се доставя чрез четири метода: WSF/VBS скриптове, VBScripts и HTML Application (HTA) файлове, изпълними файлове с вградени архиви и CRUDEEXCLUDE, съдържащ вградени архиви. CRUDEEXCLUDE бе документиран за първи път от Google през декември 2025 г. като използван за създаване на директории за разполагане на HEAVYGRAM и друго посочено семейство зловреден софтуер, наречено SHADEGENES, докато се маскира като легитимни приложения като Pictory и Telegram.
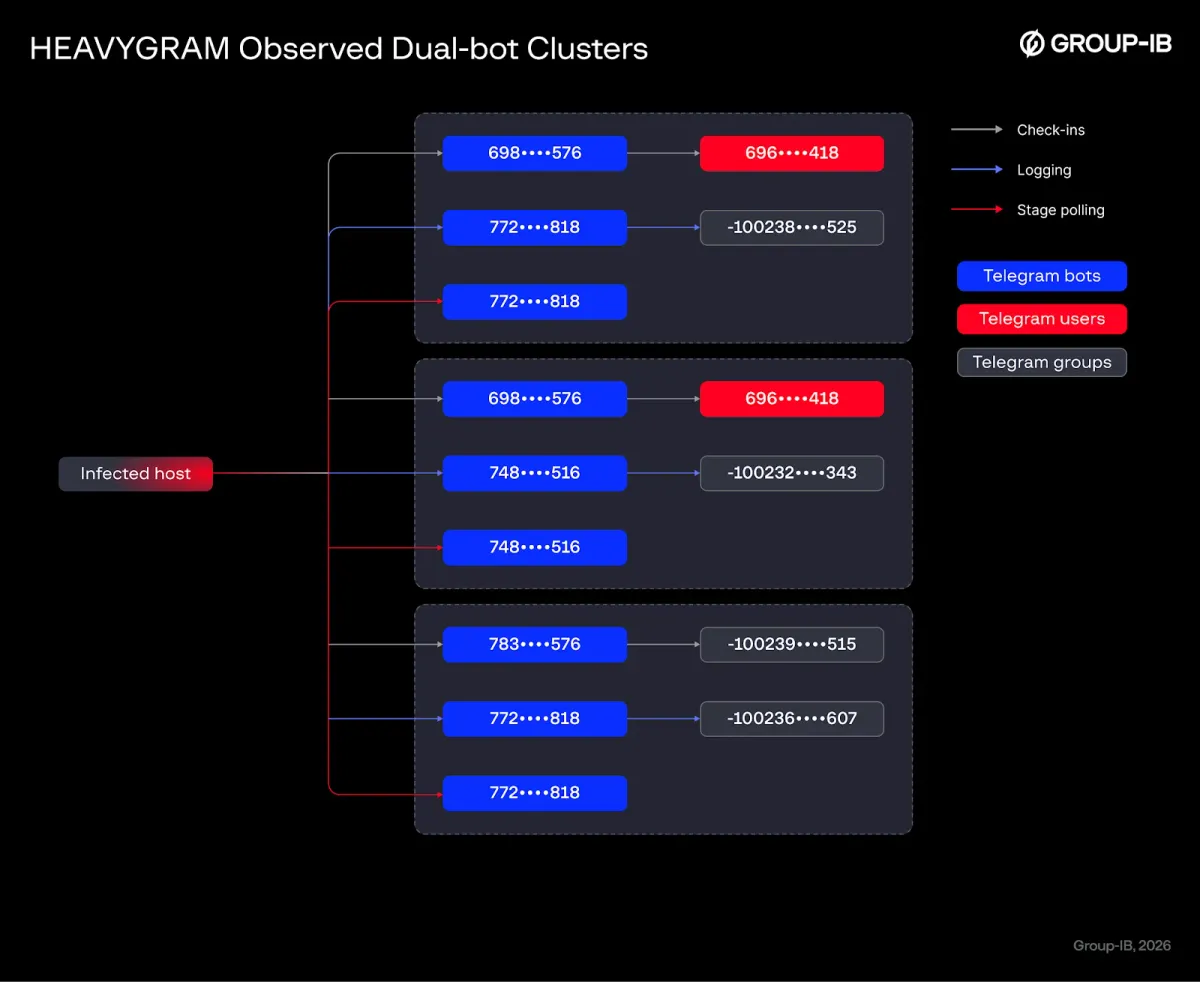
По-нататъшният преглед на инфраструктурата в Telegram разкри две основни настройки: една, при която C2 разчита на един бота и група в Telegram, и друга, при която един бот се грижи за проверките (check-ins), докато вторичен бот управлява логването и анкетирането на етапите с група.
„Новоидентифицираните образци демонстрират гъвкава верига на инфекция от няколко етапа, в която операторите комбинират персонализирано социално инженерство, маскиране на приложения, избягване на защитата и устойчив достъп за компрометиране на интересни мишени“, заявяват от Group-IB. „Мащабното използване на Telegram в операциите е особено забележително, осигурявайки на операторите криптиран по подразбиране канал за командване и контрол с ниски разходи за настройка, поддръжка и ротация.“