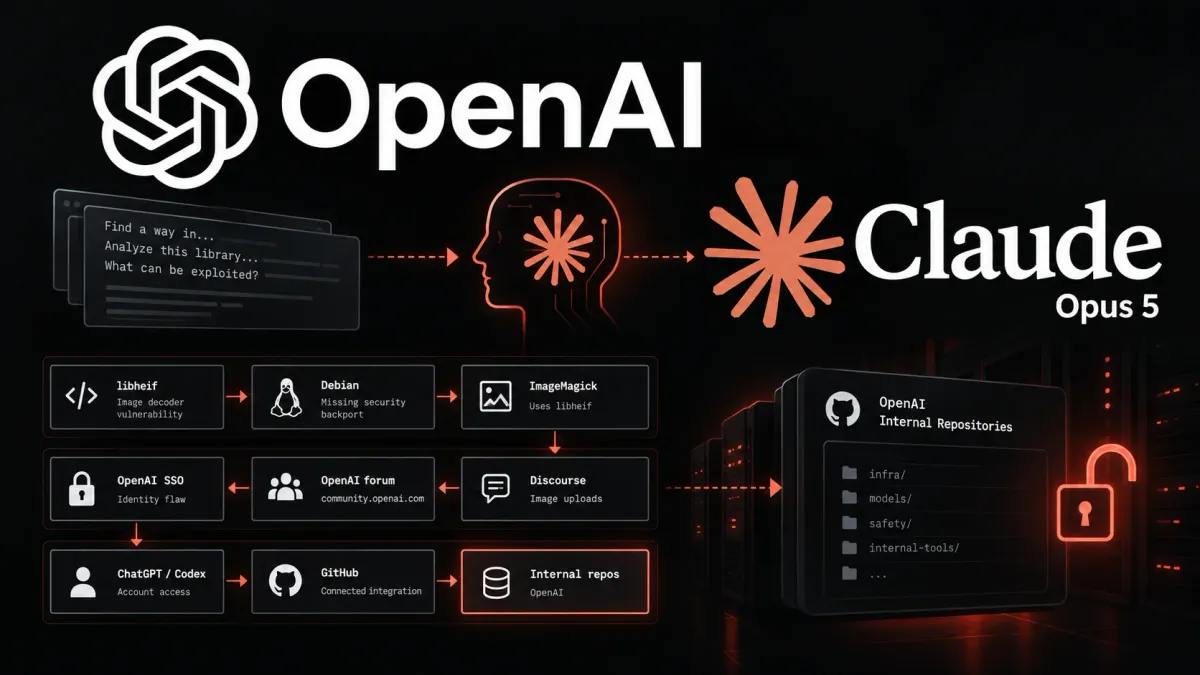
Изследователи използваха Claude Opus 5 на Anthropic, за да подпомогнат превръщането на уязвимост в декодер на изображения в работещ експлойт, да компрометират форума на общността на OpenAI, да превземат ChatGPT и Codex профили на служители и да достигнат до вътрешно хранилище за изходен код.
Операцията от 25 юли 2026 г., проведена от Hacktron, свърза дистанционно изпълнение на код в стека за обработка на изображения на Discourse с дефект в системата за единен вход (SSO) на OpenAI. Това демонстрира как пробив в периферна услуга може да премине границите на автентикация и да проникне във високочувствителни среди за разработка на изкуствен интелект.
Векторът на атаката започва от community.openai.com — помощния форум на OpenAI, базиран на Discourse. Изследователите от Hacktron Харш Джайсвал, Мохан Педхапати и Рахул Майни анализират процеса на качване на файлове и установяват, че HEIC и HEIF изображения заобикалят стандартните проверки на FastImage, тъй като библиотеката не поддържа тези формати. Вместо това Discourse извиква помощната програма magick на ImageMagick, която излага базовия парсер libheif на манипулирани от атакуващия графични данни.
Според Hacktron инсталираният пакет на Debian е нямал официална корекция за сигурност, оставяйки препълване на буфера в динамичната памет (heap-buffer overflow), което предоставя примитиви за четене и запис извън заделените граници по време на декодиране на HEIC.
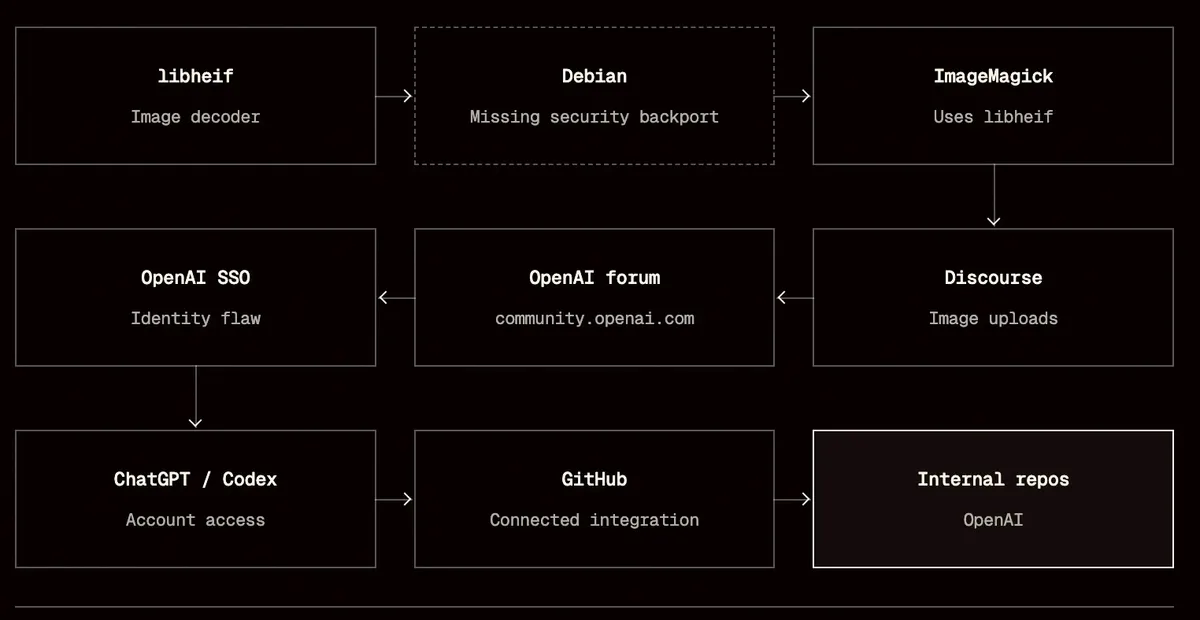
Docker контейнерът на Discourse е използвал Debian 12 и е съдържал libheif 1.19.7, докато Debian 13 по това време вече е доставял версия 1.19.8. По-късно Debian публикува бюлетин за сигурност DSA-6417-1 с предупреждение, че CVE-2026-32882 и свързани проблеми в libheif могат да причинят отказ на услуга, изтичане на памет или потенциално дистанционно изпълнение на произволен код при обработка на специално форматирани изображения.
Claude ускорява разработването на експлойти
Първоначално Hacktron възлагат на Claude Opus 4.8 да извърши одит на пакета и да създаде експлойт. Според съобщенията моделът постига изпълнение на код при изключена рандомизация на адресното пространство (ASLR), но след няколко опита не успява да направи експлойта надежден при конфигурацията по подразбиране на Discourse с активиран ASLR.
След като Anthropic пусна Claude Opus 5 на 24 юли, изследователите поставят същата задача пред по-новия модел. От Hacktron заявяват, че Opus 5 е генерирал работещ ARM64 експлойт за локален Mac в рамките на три часа, а след това го е адаптирал за x86-64 и jemalloc средата на Discourse.
До 6:00 UTC на 25 юли екипът е верифицирал локално отдалечено изпълнение на код чрез качване на изображение; последващ тест срещу собствен проксиран екземпляр на Discourse Cloud връща съдържанието на /etc/hosts, след което генерираният експлойт е приложен срещу форума на OpenAI.
Изследователите подчертават, че това не е било напълно автономно хакване. Човешката експертиза е останала необходима за насочване на сесиите, валидиране на резултатите и управление на процеса по отговорно разкриване, но изкуственият интелект е съкратил драстично времето за инженеринг на експлойта, което преди изискваше значително повече време и тясно специализиран труд.
Само по себе си отдалеченото изпълнение на код на ниво форум не е разкрило монохранилището на OpenAI. От Hacktron споделят, че отделна грешна конфигурация на идентичността в OpenAI е позволила компрометирана сесия във форума да прерасне в превземане без необходимост от взаимодействие от страна на жертвата на ChatGPT и Codex профили на активни членове.
Случаят показва защо доверените отношения във федеративните самоличности трябва да се преглеждат като част от повърхността за атака на всяко свързано приложение. Тъй като тези продукти могат да се свързват с услуги като GitHub, Slack и електронна поща, потенциалният обхват на щетите се разпростира далеч отвъд форума.
За да докажат достъпа, като същевременно избегнат преглед на вътрешен изходен код, изследователите инструктират засегнатия Codex профил на служител — свързан с GitHub организацията на OpenAI — да създаде безвредна заявка за изтегляне (pull request) с номер 1186742 в частното монохранилище openai/openai. След това те прекратяват тестовете, обновяват доклада си в Bugcrowd и уведомяват екипа по сигурност на OpenAI.
The Wall Street Journal независимо потвърди, че подпомогнатите от Claude изследователи са достигнали до служебен ChatGPT профил и са имали възможност да предлагат промени в поверително хранилище.
Hacktron докладват веригата от уязвимости към OpenAI между 08:00 и 10:00 UTC на 25 юли; OpenAI потвърждава отстраняването на уязвимостта в 22:49:45 UTC, приблизително 14 часа по-късно.
Discourse получава отделен доклад чрез HackerOne, реагира в неделя, подготвя корекция до понеделник и публикува бюлетин GHSA-vhm9-85gw-x335 на 28 юли. OpenAI по-късно изплаща възнаграждение от $6,500 за констатацията от тяхна страна, отбелязвайки, че тестването на самия community.openai.com е било извън обхвата на програмата.
Администраторите на самостоятелно хоствани екземпляри на Discourse трябва да изтеглят актуалния код и да преизградят контейнера на приложението, тъй като обновяването през уеб интерфейса може да не замени уязвимия базов образ.
Организациите, обработващи ненадеждни HEIF, HEIC или AVIF файлове, трябва да инсталират коригирани пакети на libheif и libde265, да деактивират ненужните декодери и да изолират процеса на конвертиране в защитени, временни изолирани среди. От ImageMagick също препоръчват ограничаване на поддържаните формати чрез политиката за сигурност само до абсолютно необходимите, като например GIF, JPEG и PNG.