90-дневният период между наемането и въвеждането в работа (onboarding) създава „сляпо петно“ в корпоративната сигурност на самоличността, според доклада на HYPR State of HR Identity Fraud Detection.
„Атакуващите вече нямат нужда да пробиват мрежа, когато могат да преминат дистанционно интервю и да получат автентични идентификационни данни директно от ИТ отдела“, каза Боян Симич, главен изпълнителен директор на HYPR. „Човешката интуиция не е механизъм за контрол на сигурността. Скептиците могат да посочат ниски нива на съобщени случаи, но липсата на специализирана технология за проверка означава, че индустрията просто е сляпа за проблема; в организациите са внедрени значително повече измамни работници, отколкото показват настоящите данни.“
Откриването на измами остава фрагментирано
98% от ръководителите на човешки ресурси са се сблъсквали лично с измами от кандидати, докато 96% вярват, че тяхната организация би ги открила. Когато измамата избегне откриването преди наемането, измамните служители могат да получат корпоративни идентификационни данни и достъп до вътрешната мрежа, преди да бъдат идентифицирани.
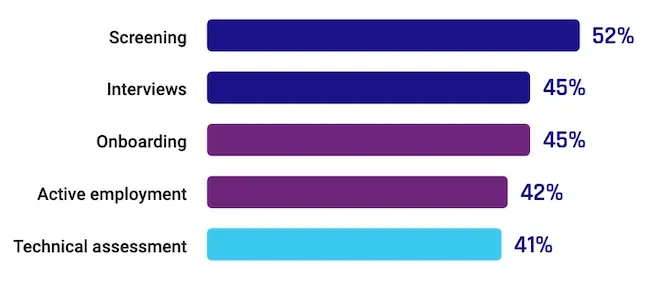
Къде организациите са идентифицирали измами с кандидати (Източник: HYPR)
Скринингът и интервютата са най-честите точки за откриване, заедно с въвеждането в работа, активната заетост и техническите оценки. Компаниите са идентифицирали средно 2,2 точки за проверка при инциденти с измами, което показва, че измамите се откриват чрез разпокъсани проверки на различни етапи без последователна първична бариера.
Инструментите за потвърждаване на самоличността често са ограничени до конкретни събития, като създаване на акаунт, чувствителни трансакции и възстановяване на акаунт. Извън тези проверки измамните служители могат да останат незабелязани, оставяйки компаниите зависими от служителите и други ръчни процеси за идентифициране на съмнително поведение.
Платформите за набиране на персонал и системите за проследяване на кандидати започнаха да внедряват функции за потвърждаване на самоличността и борба с измамите в работните си процеси, насочвайки се към етапите на кандидатстване и скрининг, където са разпространени синтетични агенти и генерирани от AI кандидати.
При атаките, базирани на самоличност и задвижвани от AI, инструментите за сигурност от трети страни откриват едва 53% от заплахите. Останaлите случаи разчитат на ръчно разкриване чрез съобщения от служители, вътрешни одити и външни предупреждения. Дори когато са задължителни автоматизираните контроли, близо половината от заплахите зависят от ръчно откриване.
Различия в увереността
Ръководителите, отговарящи за технологиите за самоличност и наемане на персонал, са по-малко уверени в способността на техните организации да откриват измами. ИТ и телекомуникациите, най-добре технически оборудваният сектор в проучването, разчитат на ръчно наблюдение повече от всяка друга анкетирана група.
Образованието показва най-голямата разлика между безпокойството относно измамите при наемане и увереността в съществуващите защити. Производството и комуналните услуги съобщават за високи нива както на безпокойство, така и на увереност, което HYPR свързва с личното наемане и проверките на самоличността лице в лице. Продажбите, медиите и маркетингът са единственият сектор, в който увереността надвишава безпокойството и разчита силно на служителите да идентифицират и съобщават за предполагаеми измами.
Прехвърляне на риска за самоличността
Собствеността върху риска за самоличността преди наемане често е по-добре дефинирана на хартия, отколкото на практика. Човешките ресурси обикновено поемат отговорност по време на набирането на персонал, докато ИТ и екипите по сигурност са склонни да се намесват, след като новият служител получи достъп.
Периодът между тези точки няма определен отговорник.
Атакуващите могат да се възползват от този преход, като проникнат в организацията, докато отговорността се прехвърля между екипите. Уязвимостта може да продължи и след наемането, особено когато измамата се открие едва след издаване на идентификационните данни.
Цена на измамите при наемане
Повечето компании се нуждаят от поне една до три седмици за разрешаване на инцидент с измама при наемане, което създава финансови и оперативни разходи поради забавено наемане, заместване на персонал, загубена производителност, рискове за сигурността, рискове от несъответствие с изискванията и смущения в екипа.
До момента, в който бъде открита измама със самоличност след наемането, 98% от измамните служители вече са получили фирмени идентификационни данни.
Компаниите са предприели няколко мерки в отговор на измамите при наемане, включително внедряване на технологии за потвърждаване на самоличността, предприемайки средно 2,52 действия в отговор на даден инцидент.
Инвестициите в сигурността на самоличността също са склонни да бъдат реактивни. Организациите често увеличават разходите след пробив, а не преди възникването на инцидент. Около 60% от разходите за потвърждаване на самоличността и MFA се задействат от пробив в сигурността.