Филмовите торенти се използват за разпространение на нова рамка за зловреден софтуер за Windows, наречена MovieReaper. Атакуващите са отровили изтеглянията на торенти за популярни филми, превръщайки рутинното търсене на развлечение в път за отдалечен достъп и кражба на данни.
Кампанията е засегнала потребители и организации в редица държави. Жертвите, които използват magnet връзка, могат да получат злонамерен торент файл вместо очаквания филм.
Промененият файл изтегля зареждаща програма (loader), маскирана като медиен файл, често с дълго име, предназначено да скрие неговото изпълнимо разширение. След като бъде отворен, той започва поетапна компрометизация, която се изпълнява предимно в оперативната памет.
Анализаторите свързват тази активност с компрометирано хранилище, използвано от торент тракери, а не с пробив във всеки отделен тракер. Това разграничение е позволило на операторите да достигнат до множество услуги чрез едно отровено хранилище.
В доклад на Securelist, споделен с Cyber Security News (CSN), се посочва, че изследователите са идентифицирали неколкостотин жертви. Наблюдаваните инфекции обхващат Европа, Азия и Африка, засягайки както частни потребители, така и организации в държавния сектор, ИТ, търговията на дребно, транспорта, консултантските услуги и селското стопанство.
Мащабът на тези мишени показва защо отровените изтегляния остават сериозен проблем: една компрометирана точка за разпространение може да изложи на риск хора, които никога не са посещавали съответния торент уебсайт.
През първата вълна на кампанията са открити инфекции в Русия, Турция, Япония, Кения, Уганда, Колумбия, Испания, Нидерландия, Белгия и Германия.
Хакери отравят филмови торенти със зловреден софтуер MovieReaper
Зареждащата програма от първия етап се появява под имена като „the odyssey (2026) [1080p] [webrip] [5.1].exe“, докато споделя един и същ MD5 хеш при различните изтегляния.
Тя използва позната икона на приложение и прекалено дълго име на файла, за да направи финалното разширение .exe по-малко забележимо. Тази социална инженерия разчита на това жертвите да стартират това, което изглежда като видео съдържание.
Преди да се свърже със своите оператори, зареждащата програма извършва проверки, предназначени да затруднят автоматизирания анализ. Тя избягва стандартните извиквания на Windows, използва векториран манипулатор на изключения (vectored exception handler) и изпълнява следващия компонент директно в паметта.
Читателите, които проследяват подобно поведение за избягване на откриването, могат да го сравнят с техники за заобикаляне на Windows UAC, където също се използват изглеждащи като доверени пътища в Windows и уязвимости при ескалация на привилегии за намаляване на съмненията.
След това MovieReaper се свързва със сървър от първия етап за получаване на shellcode, използвайки домейн и резервен IP адрес. Зловредният код изтегля допълнителен код на фрагменти, които наподобяват безобидни пътища към изображения в облачни услуги.
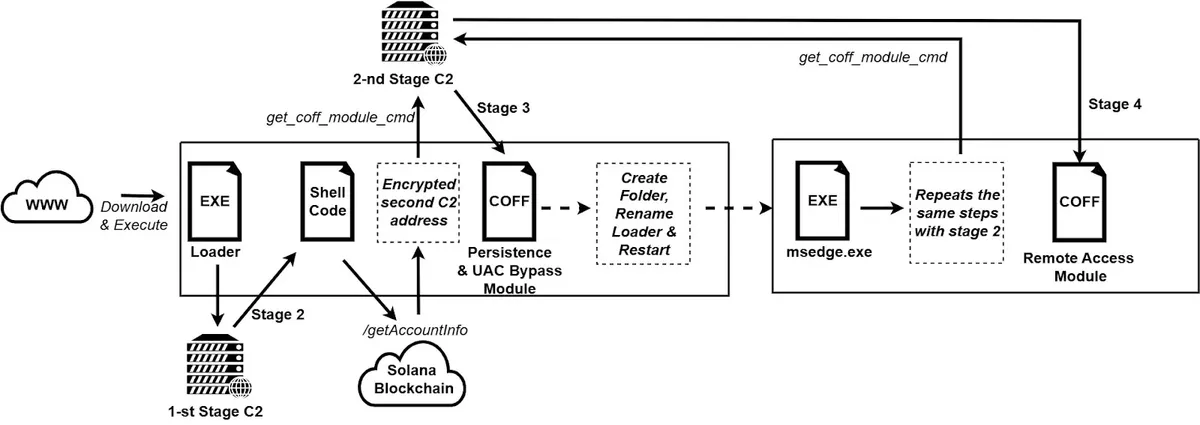
По-късно той се инсталира в директория, изглеждаща като компонент за телеметрия на Windows, заобикаля контрола на потребителските акаунти (User Account Control) и се рестартира, за да запази достъпа си след повторно влизане на жертвата в системата.
Финалният модул предоставя на операторите пълен контрол върху файловете, включително възможност за четене, качване, изтегляне, преименуване, преместване и изтриване.
Той също така може да създава предварителен преглед и миниатюри (thumbnails) преди извличане на съдържанието, което помага на атакуващите да изберат ценни файлове. Този модулен дизайн означава, че допълнителни възможности могат да бъдат доставени едва когато операторът реши, че са необходими.
Управление чрез Solana блокчейн увеличава устойчивостта
Най-необичайната характеристика на кампанията е използването на блокчейна Solana за локализиране на вторичен команден сървър (command-and-control / C2). Shellcode извлича информация за определен акаунт чрез getAccountInfo заявка в Solana, след което декриптира шифрования адрес, съхранен във върнатите данни.
Това прави комуникационния канал много по-труден за прекъсване в сравнение с конвенционален списък със сървъри. Управлението, базирано на блокчейн, не прави зловредния софтуер невидими, но може значително да затрудни свалянето на инфраструктурата, тъй като киберпрестъпникът може да актуализира данните за дестинацията, без да зависи от обикновен уебсайт.
Свързана кампания със зловреден софтуер Glassworm, насочена към разработчици, също използва Solana за разпространение на инструкции, което показва как престъпниците адаптират публичните блокчейн услуги за постигане на оперативна устойчивост.
Компонентът от втория етап на MovieReaper използва HTTPS с фиксиран сертификат (certificate pinning) и може да зарежда допълнителни модули директно в паметта. Изследователите отбелязват, че активността на автора на заплахата датира от октомври 2025 г. и е еволюирала, за да направи зареждащата програма по-трудна за откриване.
Анализът на блокчейн C2 при PHANTOMPULSE аналогично показва как изпълнението в паметта, заобикалянето на привилегии и децентрализираният контрол могат взаимно да се подсилват.
Специалистите по киберсигурност трябва да блокират индикаторите от таблицата, да разследват системи с необичайни изтегляния на торенти и внимателно да преглеждат съмнителните изпълнения на файлове.
Потребителите трябва да избягват пиратски инсталационни файлове и никога да не изключват защитата на личните си устройства, за да ги стартират. За друг пример за атака по веригата на доставки кампанията Solana FakeFix показва защо непроверените източници на софтуер могат бързо да компрометират идентификационни данни и чувствителна информация.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Домейн | itorrents[.]org | Публично хранилище за торент файлове, съобщено като компрометирано и използвано за разпространение на злонамерени торент файлове |
| Име на файл | the odyssey (2026) [1080p] [webrip] [5.1].exe | Примерно име на файл на зареждащата програма MovieReaper, маскирано като филмово издание |
| MD5 хеш | 4334BBAEA8DE33BF9D45E9B4E4E3BC2 | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | 4843F9FAFCAE492F11E2D4D33DBB4CDD | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | 5310CABAE3FBE6DB8742849B588093F9 | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | A0B13781EDD7CFDAB13D79AFFF3C83C1 | Хеш, свързан с масово разпространяваната първоначална зареждаща програма |
| MD5 хеш | 70060341CAF3338697A7DDFE0FB62875 | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | AD4643EEA15AC286FA47D1131F9EF756 | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | D0B967571AC8A3863C7F324BF5BDE99C | Хеш на файл, свързан с MovieReaper |
| MD5 хеш | D88D550D0FB8E60CFFFF3EA61FF7A067 | Хеш на файл, свързан с MovieReaper |
| Път до файл | %ProgramData%\Microsoft\Windows\Telemetry\msedge.exe | Локация за осигуряване на персистентност, използвана за маскиране на зловредния софтуер като изпълним файл за телеметрия на Windows |
| Mutex | Global\E4AyDKzvEhe2hgAr | Наблюдаван Mutex на зареждащата програма MovieReaper |
| Mutex | Global\fnulSktzSqvVLXHU | Наблюдаван Mutex на зареждащата програма MovieReaper |
| Домейн | deadhub[.]org | C2 домейн от първи етап, използван за извличане на shellcode |
| IP адрес | 193.23.118[.]155 | Резервен C2 IP адрес от първи етап |
| URL път | /cloud/v192.4/ui/sync-status-icons.png | Примерен път, използван за заявяване на фрагменти от shellcode |
| URL път | /cloud/v192.4/onboarding/welcome-bg.jpg | Примерен път, използван за заявяване на фрагменти от shellcode |
| URL път | /cloud/v192.4/ui/file-preview-placeholder.png | Примерен път, използван за заявяване на фрагменти от shellcode |
| URL път | /cloud/v192.4/shared/link-banner.jpg | Примерен път, използван за заявяване на фрагменти от shellcode |
| Solana RPC крайна точка | api.mainnet.solana.com/getAccountInfo | Блокчейн крайна точка, запитвана за получаване на C2 информация за последващ етап |
| Solana акаунт | 6pnDGAiHgyPdmckM5Qt1YbanGzrX43WLEU159nRaNLDm | Акаунт, съдържащ кодирани данни, използвани за определяне на C2 от втория етап |
| Solana програма | CSiY8bQLBYPdfPWkwipBzH6sijTVQVVsA279JQdvwHtL | Програма в Solana, за която се съобщава, че е използвана от атакуващите за съхранение на данни на акаунта |
| IP адрес | 208.64.33[.]90 | Инфраструктура за командване и управление (C2) от втори етап |
| IP адрес | 208.94.246[.]53 | Инфраструктура за командване и управление (C2) от втори етап |
Забележка: IP адресите и домейните са нарочно дезактивирани (напр. [.]), за да се предотврати случайно отваряне или създаване на връзки. Възстановете ги само в контролирани платформи за киберразузнаване като MISP, VirusTotal или вашата SIEM система.