Милиони хора все още използват приложения за интелигентен дом и съпътстващи IoT приложения – тези, които се използват за управление на устройства като смарт контакти, камери и термостати, – които са спрели да получават актуализации преди години.
Изследователи от University of Massachusetts Amherst анализираха 61 500 изоставени Android IoT приложения и установиха, че почти три от всеки четири съдържат софтуерни зависимости, свързани с документирани уязвимости.
Екипът състави своя набор от данни от AndroZoo, голям архив от Android приложения, след което филтрира съпътстващите приложения, свързани с IoT устройства. Те дефинираха дадено приложение като изоставено, ако не е получавало актуализация в продължение на две години или е изчезнало от Google Play Store до март 2025 г. Повечето от приложенията, отговарящи на този критерий, са били напълно премахнати от магазина, докато по-малка група все още присъства в него, но не е променяна от разработчиците от години, отбелязват изследователите.
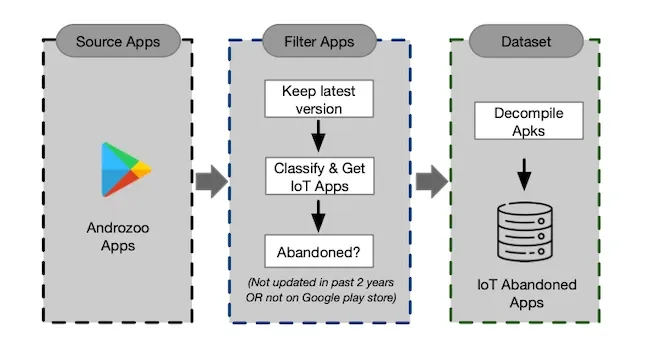
Методология за събиране на набора от данни (Източник: Изследователски доклад)
Изоставянето не означава малка аудитория, отбелязват те. Повечето от приложенията и в двете групи са имали хиляди инсталации, а дузина са надхвърлили 100 милиона изтегляния, преди разработката им да спре.
„Само в Google Play Store 5% от първите 1000 мобилни приложения се актуализират по-рядко от веднъж годишно, а скорошно проучване установи, че 869 000 приложения в Google Play Store не са получавали никакви актуализации от повече от две години“, отбелязват изследователите.
„Степента на това изоставяне е особено тревожна, като се има предвид, че потребителите очакват IoT устройствата да останат в активна употреба средно около десетилетие – продължителност на живота, която значително надхвърля ангажиментите за поддръжка от страна на доставчиците за съпътстващите приложения.“
„В резултат на това много потребители са принудени да разчитат на неподдържани или премахнати от магазините приложения, за да управляват чувствителни IoT данни, което значително увеличава излагането им на рискове за сигурността“, добавят те.
Остарял код, остарели сървъри
Повечето от изоставените приложения включват софтуерни библиотеки, свързани с известни уязвимости, регистрирани в National Vulnerability Database, установи проучването, като повечето от тези засечени проблеми попадат в категориите с по-висока степен на сериозност.
Кодът на приложенията съдържа и хиляди твърдо кодирани (hard-coded) уеб адреси, съобщават те. Около една четвърт от извлечените уникални домейни вече изобщо не се асоциират с IP адрес (resolve), и всяко приложение съдържа поне един FQDN – пълен уеб адрес като име на сървър, – който не преминава теста за DNS достъпност, въпреки че някои от тези резултати може да отразяват вътрешни крайни точки, DNS сървъри (nameservers) или грешки при извличането, а не действително изоставена инфраструктура.
Изоставените приложения представляват постоянни вектори на атака, пишат изследователите, тъй като поддържаното приложение може да реагира, когато дадена крайна точка спре да функционира, докато изоставеното не може. Извадкова проверка на историята на регистрация на домейните установи, че скромна част от все още активните домейни са променили собственика си от последната актуализация на приложението, което засяга над 2000 приложения.
Отделно сканиране съпостави приблизително един на всеки девет извлечени уеб адреса със списъци за блокиране на киберзаплахи и откри стотици съвпадения с връзки за фишинг, измами, шпионски софтуер и зловреден софтуер. Повече от две трети от приложенията в набора от данни съдържат поне един блокиран домейн.
Чувствителни данни без безопасно предназначение
Приложенията изискват разрешения, които надхвърлят основната свързаност. Достъпът до външно хранилище, точното местоположение и достъпът до камерата се срещат в десетки хиляди приложения според изследователите. Данните, събирани въз основа на тези разрешения, се предават почти изцяло през Wi-Fi, пишат те.
Най-изразената разлика, специфична за изоставените приложения в проучването: 38.4% от уникалните източници и приемници на потоци от данни са били свързани с домейни, класифицирани като недостъпни, блокирани или с променена собственост. Изпълнявайки същия анализ за 500 от най-инсталираните IoT приложения, които са получили актуализация след март 2025 г., те откриват този проблем при по-малко от 1% от тази активна група.
Скромна част от изоставените приложения използват непрепоръчителни алгоритми като DES, MD5 или RC4, установяват изследователите – дял, който е по-нисък от този при активните приложения за сравнение. Те тълкуват това разкритие като знак, че остарялата криптография е обичайна практика в цялата екосистема от IoT приложения, а не нещо специфично само за изоставените.
Разкриването на информация води до отстраняване на уязвимости и премахване на приложения
Изследователите са идентифицирали хиляди приложения в набора от данни с адрес за контакт с разработчика и са изпратили имейли до голяма част от тях, започвайки от средата на юни.
Близо едно от всеки пет съобщения се върна като недоставено, съобщават те. От получените отговори малък брой доставчици премахнаха приложението си от Google Play, подобен брой заявиха, че посочената уязвимост не се отнася за техния продукт, а малко по-голяма група потвърдиха проблема и заявиха, че работят по отстраняване на уязвимостта.
Доставчик потвърди две уязвимости в Tuya SDK в приложение, което все още присъства в Google Play, и заяви, че дефектите са били отстранени в облачната платформа на Tuya, тъй като клиентският код не е могъл да бъде коригиран директно.
Разликата между стари и нови
Зависимостите, свързани с CVE, се появяват в сходни съотношения и в двете групи: 73.6% от изоставените приложения и 69.8% от активната група за сравнение. Остарялата криптография е била по-често срещана в активната група – в 17% от тези приложения спрямо 8.4% от изоставените.
Нефункциониращите дестинации за чувствителни данни показват много по-голяма разлика. Проучването установи, че 40.8% от уникалните приемници на данни в изоставените приложения са свързани с уязвими или недостъпни крайни точки, спрямо едва 0.4% в активната група за сравнение.