Четири основни AI агента за кодиране – Claude Code, Codex, GitHub Copilot и Gemini CLI – споделят една и съща zero-click RCE уязвимост, която би могла да даде на атакуващ същия достъп до системите и данните на компанията, какъвто има служителят, изпълняващ агента, според AIR.
„Това е първата уязвимост във веригата за доставки в екосистемата от AI агенти“, заявяват изследователите.
„Всеки, който използва основен агент за кодиране, инсталиращ разширения от каталог (marketplace), е изложен на риск. Засегнати са не само потребителите, които инсталират разширения непредпазливо: жертвата е достатъчно да има инсталирано разширение от доверен каталог, което е било прегледано и фиксирано точно според изискванията на модела за сигурност“, добавят те.
Как работи заобикалянето на фиксирането (pinning)
Уязвимостта, наречена Plugin4Shell, компрометира SHA фиксирането (pinning) – механизмът, на който разработчиците разчитат, за да заключат инсталирано разширение към конкретна, прегледана версия на неговия код. Фиксирането трябва да гарантира, че след като дадено разширение премине проверка, то не може да бъде променяно без знанието на разработчика.
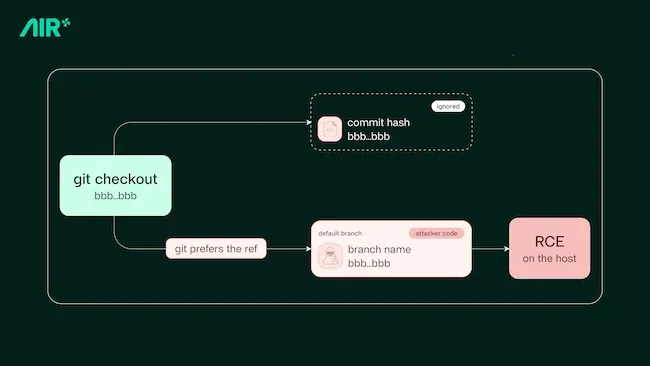
Диаграма, илюстрираща основната механика на грешката (Източник: AIR)
Изследователите от AIR установиха, че всеки от четирите агента изтегля фиксирания commit (git checkout), без да потвърди, че процесът е приключил на правилното място. Това позволява на киберпрестъпник да подмени кода със зловреден код, докато фиксирането все още изглежда интактно.
Уязвимостта е опасна, тъй като засяга потребители, които вече са направили всичко правилно.
„Това не е проблем само по време на инсталация и точно това я прави zero-click: същият git checkout се изпълнява отново при автоматично обновяване във фонов режим – стандартна настройка в Claude Code и Codex – така че когато каталогът обнови фиксирания SHA, подмяната достига до вече инсталираните разширения без необходимост от действие от страна на потребителя.“
„Това работи само когато даден клон (branch) може да бъде наименуван като хеш. Това е поведението по подразбиране на git, но някои хостинг платформи го забраняват – GitHub изцяло отхвърля имена на клонове от 40 шестнадесетични знака – докато други, сред които Bitbucket и всеки самостоятелно хостван git сървър, го позволяват“, пишат от AIR.
Два начина за пробив от атакуващ
При първия начин атакуващ публикува разширение, което работи точно според описанието. То преминава преглед, потребителите го внедряват и едва по-късно киберпрестъпникът го превръща в зловредно. От AIR заявяват, че вече са доказали функционалността на този подход в по-ранно изследване, когато създадено от тях разширение се е разпространило до над 26 000 агента, преди да бъде премахнато.
При втория начин атакуващ поемат контрол върху хранилището (repository) зад разширение, което вече е написано от някой друг и се ползва с доверието на потребителите. След това използва същото заобикаляне, за да разпространи зловреден код до всички, които са го инсталирали. От AIR демонстрираха този тип превземане отделно в изследване, наречено SkillJacking, където установиха, че 925 умения (skills) в активна употреба са били отвлечени от техните оригинални поддръжници, достигайки до 134 000 агента.
„Взети заедно, веригата е доказана от край до край – превземанията се случват в голям мащаб, а Plugin4Shell неутрализира механизма, създаден за тяхното ограничаване.“
Неравномерният отговор от производителите
AIR открива уязвимостта през май 2026 г. с работещи доказателства за концепцията (PoC) срещу четирите агента и я разкрива пред всеки производител през следващия месец.
Тъй като проверката се извършва вътре в агента, а не в каталога, AIR посочва, че никой каталог не може да гарантира защитата самостоятелно. Отстраняването на пропуска изисква всеки производител да коригира уязвимостта в самия агент, отбелязват изследователите, като инсталирането на корекции за сигурност остава единственото пълно решение там, където такова съществува.
Anthropic отстрани уязвимостта в Claude Code във версия 2.1.179 след разкритието на AIR. OpenAI коригира Codex във версия 0.146.0. Microsoft, уведомени за същия пропуск в Copilot, все още не са предоставили решение, оставяйки потребителите си без корекция за сигурност.
Google предприе по-радикални стъпки в другата посока, спирайки поддръжката (deprecating) на Gemini CLI изцяло, вместо да го корегира, което означава, че всички съществуващи инсталации остават уязвими за неограничено време. Съветът на Google към тези потребители е да преминат към техния по-нов агент Antigravity, изграден без системата за фиксиране на разширения, на която разчита тази атака.
- agentic AI
- Claude Code
- GitHub
- vulnerability