Новите библиотеки AndroidX Security State предоставят по-детайлен начин за определяне доколко са отстранени уязвимостите в дадено Android устройство. Стабилните библиотеки Security State v1.1.0 и Security State Provider v1.0.0 позволяват на разработчиците да проверяват статуса на сигурност на отделните компоненти на устройството и да определят дали актуализациите за сигурност са готови за изтегляне и инсталиране на конкретно устройство.
За производителите на телефони и разработчиците, които изграждат системи за актуализация по въздуха (OTA), библиотеката androidx.security.state.provider осигурява стандартен начин да уведомяват приложенията кога е налична актуализация за дадено устройство.
Три нива на информация за корекциите за сигурност
„Тъй като Android се разви, за да осигурява бързи и независими актуализации на компонентите си чрез модулни системи като актуализациите на системата Google Play, разчитането на едно-единствено свойство за компилация SPL вече не е най-добрият начин за определяне на действителното състояние на сигурността на устройството“, обясняват инженерите на Google.
Вместо това библиотеките Security State позволяват на разработчиците да проверяват три нива на корекции за сигурност за отделните части на устройството.
Нивото на корекции за сигурност на устройството (Device Security Patch Level – DSPL) показва какво е инсталирано и работи в момента на устройството. Опубликуваното ниво на корекции за сигурност (Published Security Patch Level – PSPL) показва най-новите корекции, които компанията официално е публикувала в бюлетина за сигурност на Android (Android Security Bulletin), докато наличното ниво на корекции за сигурност (Available Security Patch Level – ASPL) показва какво е налично за изтегляне и инсталиране за съответното устройство.
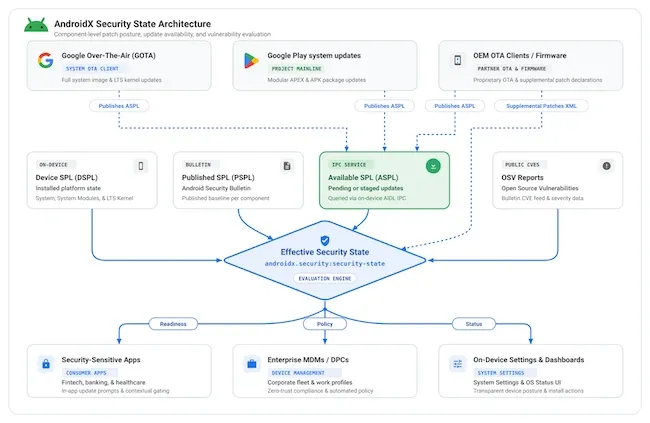
Проверките обхващат основната операционна система Android, системните модули, актуализирани чрез актуализациите на системата Google Play, както и ядрото на Linux (Linux kernel). Нивата на сигурност на ядрото използват номера на версиите, като например 5.15.159 или 6.1.91, вместо месечни дати на корекции за сигурност.
Проверки за сигурност на ниво CVE
Тази по-детайлна информация може да помогне на приложения с високи изисквания за сигурност да вземат решение дали да позволят определени действия. Например банкови или корпоративни приложения биха могли да проверяват инсталираните корекции и наличните актуализации, преди да позволят плащания на големи суми или регистриране на идентификационни данни.
Разработчиците могат също да проверяват дали конкретни високорискови уязвимости, проследявани като CVE, са отстранени. От Google заявяват, че това може да се използва за потвърждаване на инсталирани критични корекции за NFC или Bluetooth, преди да се активират функции като плащане с докосване (tap-to-pay) или споделяне на данни въз основа на близост.
Библиотеките се интегрират с базата данни Open Source Vulnerabilities (OSV), за да получават данни от бюлетина за сигурност на Android, и могат да изтеглят доклади за уязвимости за конкретното устройство с цел одит на ниво CVE, осигурявайки по-детайлен поглед върху състоянието на сигурността на устройството.
Android 17 също така позволява на производителите да декларират отделни корекции за сигурност, приложени извън посоченото ниво на корекции за сигурност на устройството, включително корекции, пренесени към по-стар софтуер (backported fixes).
Системните актуализации на Google Play вече предоставят информация за ASPL на Android устройства с Google Mobile Services (GMS), докато Google Over-The-Air (GOTA) също е приел рамката. Компанията заяви, че работи с производителите на устройства, за да прехвърли техните клиентски приложения за OTA актуализация към стандартизираната система.