Изследователи по киберсигурност откриха клъстер от 13 npm пакета, за които е установено, че доставят недокументиран досега JavaScript стийлър с кодово име WeaselBiscuit.
Новото семейство зловреден софтуер, според OpenSourceMalware, показва функционални припокривания с два щама зловреден код, свързани с кампанията Contagious Interview на Корейската народно-демократична република (КНДР): BeaverTail и OtterCookie. „Той е по-малък, по-лек и изчистен, като много от по-тежките функции са премахнати напълно“, заявява изследователят по сигурност Пол Маккарти (известен още като 6mile).
Имената на пакетите са следните:
- @biz44/id10-client
- @biz44/id12-client
- @biz44/id44-client
- @biz44/id79-client
- @biz44/id95-client
- @biz44/id99-client
- @biz44/process-runtime-utils
- @biz44/runtime-utils
- engin1
- id79-client
- process-lhpm
- process-mite
- process-tailwind
„Това е изчистен стийлър, който заема няколко функции от BeaverTail и OtterCookie на КНДР, но е много по-малък и самостоятелен“, заявява Джен Гайл, съосновател на OpenSourceMalware, в изявление, споделено с The Hacker News. „Оттук идва и името „WeaselBiscuit“, тъй като невестулката (weasel) е по-малка от видрата (otter), а бисквитите (biscuits) са по-обикновени от бисквитките (cookies).“
BeaverTail е името, дадено на мултиплатформен зловреден софтуер за кражба на информация и модул за изтегляне, управляван от севернокорейски киберпрестъпници зад кампанията Contagious Interview, насочена към софтуерни разработчици, ИТ професионалисти и потребители на криптовалути. Зловредният код е активен най-малко от края на 2022 г.
От друга страна, OtterCookie комбинира възможности за кражба на информация с функционалност за отдалечен достъп, която позволява на атакуващите да изпълняват команди на компрометирани системи. Зловредният софтуер бе публикуван и документиран за първи път от NTT Security Holdings през декември 2024 г.
WeaselBiscuit се отличава със своята простота, тъй като липсват отдалечен достъп, персистентност, код за изпразване на криптопортфейли и възможност за доставяне на вторичен зловреден код като InvisibleFerret. Вместо това той се задейства чрез npm импорт, което кара зареждащия модул („loader.js“) да изтегли основния зловреден код от Npoint dead drop точка и да го изпълни директно в паметта.
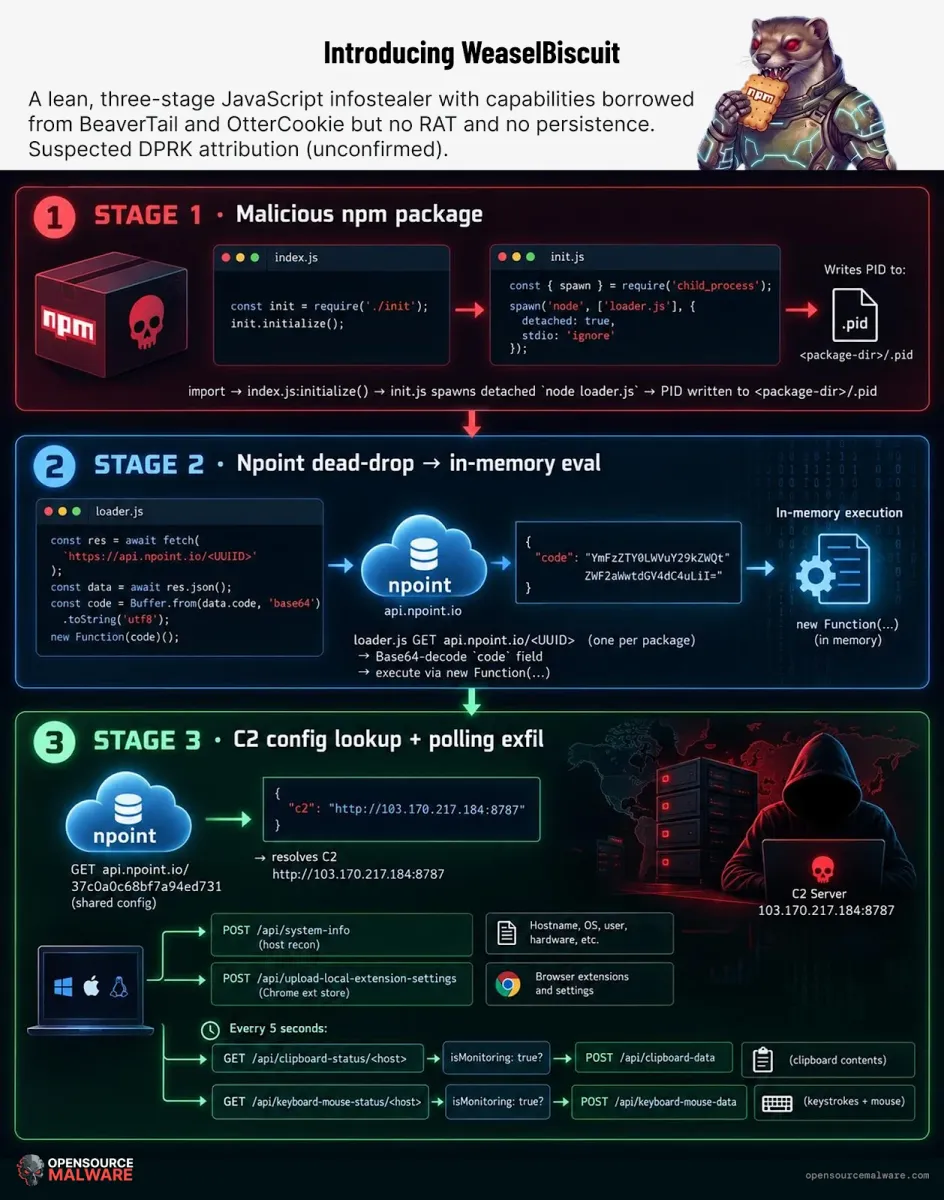
При изпълнение той извлича конфигурацията си за командване и контрол (C2) от отделен Npoint URL адрес, профилира компрометираната система и събира съдържанието от хранилището на разширения за Chrome в среди Windows, macOS и Linux. Въз основа на команди от C2 сървъра („103.170.217[.]184:8787“), той може също да записва съдържанието на клипборда и натиснатите клавиши на машини с Windows.
„Въпреки че този зловреден софтуер няма същите функции за кражба на криптопортфейли като своите „по-големи братя“, възможността за прихващане на хранилището на разширенията за Chrome е финансово съществена: тя може да разкрие състоянието на разширения за портфейли или други чувствителни данни, съхранявани в разширенията“, обяснява Маккарти. „Той качва изцяло всеки четим файл, който не е празен, от директорията Local Extension Settings на разширението — сурово LevelDB хранилище от тип ключ/стойност.“
От OpenSourceMalware подчертават, че въпреки „значителното припокриване с инструментите на Contagious Interview, свързвани с КНДР“, няма окончателни доказателства по отношение на инфраструктурата на атакуващите, профила на жертвите, метаданните от кампанията или използваните цифрови подписи, които окончателно да го припишат на Северна Корея.
Други оперативни сигнали, които сочат към Северна Корея, са следните:
- Използването на Npoint.io, олекотена онлайн услуга за съхранение на JSON данни — аспект, който бе отбелязан от NVISO през ноември 2025 г. във връзка с Contagious Interview
- Използването на вложени заявки за публичен IP адрес и геолокация чрез api.ipify.org и ip-api.com
- Прилики в C2 архитектурата, които се припокриват с OtterCookie
- Използването на числов идентификатор на кампанията (10, 12, 44, 79, 95, 99) за маркиране на всяка инсталация, аналогично на PolinRider
Ако се потвърди, че WeaselBiscuit е най-новото допълнение към арсенала от зловреден софтуер на КНДР, това няма да е първият път, в който авторите на заплахата се опитват да обединят функциите на BeaverTail и OtterCookie. През октомври 2025 г. Cisco Talos заяви, че е идентифицирала npm пакет на име „node-nvm-ssh“, който „притежава характеристики както на BeaverTail, така и на OtterCookie, заличавайки разликата между двете“.