Известията за абонамент в ChatGPT се превърнаха в най-новото прикритие за имейли, крадящи идентификационни данни. Кампанията използва познат проблем с фактурирането, за да подтикне получателите към фалшива страница за вход, където атакуващите могат да събират данни за достъп до акаунти в OpenAI.
Успешната кражба може да разкрие запазени разговори и да даде на киберпрестъпниците поредната самоличност, с която да злоупотребяват в последващи измами. Съобщенията са насочени към хора, които използват ChatGPT за служебни или лични дейности.
Те твърдят, че плащането за абонамент трябва да бъде обновено, оказвайки натиск върху получателя да действа в рамките на 48 часа. За служителите рискът може да надхвърли рамките на един личен акаунт, когато едни и същи навици за електронна поща или пароли се застъпват с бизнес системи.
Анализатори от Cofense идентифицираха измамническия имейл с фактура за абонамент и заявиха, че е проектиран да прихваща данни за достъп до акаунти в OpenAI. Доверено лого, терминология, свързана с плащания, и убедителен екран за вход могат да направят фишинг имейла да изглежда легитимен.
От Cofense посочват в доклад, споделен с Cyber Security News (CSN), че това също така подчертава нарастващия риск от социано инженерство около инструменти, до които много потребители вече имат ежедневен достъп.
Скорошното отразяване на фишинга с абонаменти за ChatGPT също илюстрира защо известията за абонаменти остават ефективен начин за търсене както на идентификационни данни, така и на финансова информация. В доклада не се посочват имената на извършителите зад тази дейност.
Хакери се представят за известия за абонамент в ChatGPT
Имейлът се представя като нормална фактура, като използва истинското лого на ChatGPT и видни формулировки като „Subscription Payment Required“ („Изисква се плащане за абонамент“). Голям бутон „Update Payment Information“ предоставя следващата стъпка. Съобщението завършва така, сякаш идва от „The OpenAI Team“, комбинирайки няколко малки сигнала, които могат да понижат съмнението у читателя.
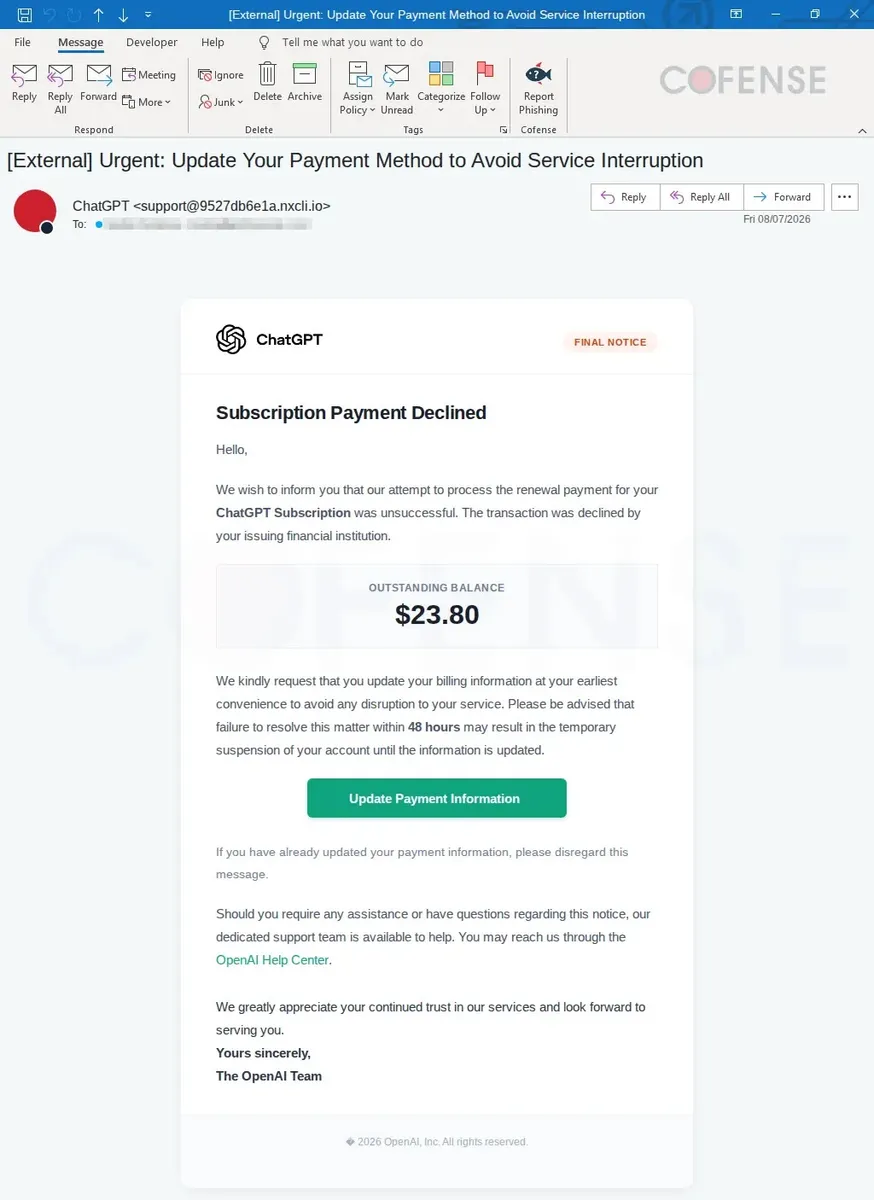
Адресът на подателя разкрива друга история. Той не принадлежи на OpenAI, въпреки че името и текстът на съобщението подсказват обратното. Получателите, които задържат курсора върху бутона, могат също да забележат неочаквана крайна дестинация.
Връзката първо използва междинен Google API адрес, след което пренасочва към инфраструктура, контролирана от атакуващите, вместо към официална страница на акаунта.
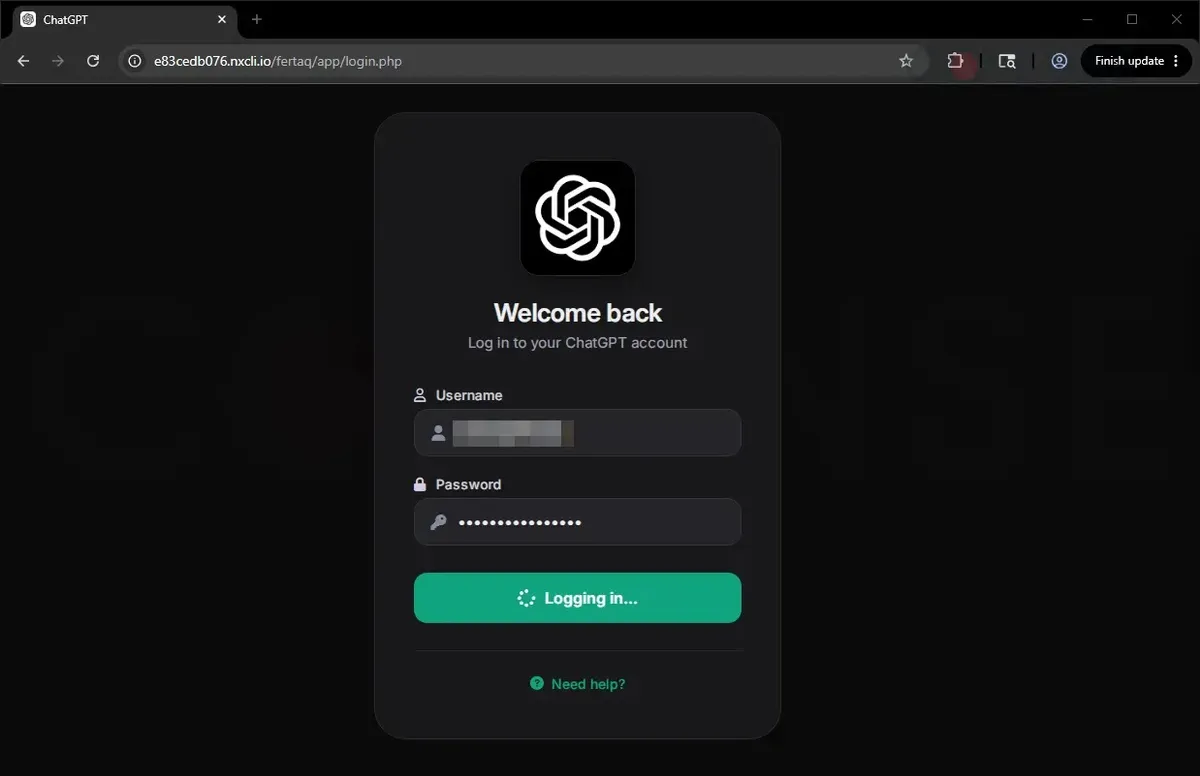
След кликване жертвата достига до страница, създадена да наподобява преживяването при вход в ChatGPT, включително изглеждащи легитимно брандиране, текст и икони. Сайтът не използва легитимния адрес за автентификация на OpenAI.
Изпратените идентификационни данни се изпращат на атакуващия, след което страницата пренасочва жертвата към съобщение за грешка, вместо да завърши влизането.
Този подход не изисква от атакуващите да компрометират самата услуга за изкуствен интелект. Той се възползва от доверието в нейното име и нормалното очакване, че платените услуги понякога изискват промени във фактурирането. Свързан доклад относно доверените пренасочвания при фишинг показва как веригите от пренасочвания могат също така да направят злонамерените дестинации по-трудни за идентифициране.
Как потребителите могат да забележат примамката
Най-безопасният отговор на неочаквано съобщение за фактуриране е да не използвате неговия бутон или внедрена връзка. Отворете браузър самостоятелно, посетете услугата чрез позната отметка или ръчно въведен адрес и прегледайте статуса на акаунта си там. Това избягва маршрута към екрана за вход, контролиран от атакуващия.
Потребителите трябва да проверяват пълния адрес на подателя, а не само показаното име, и да задържат курсора върху връзките, преди да ги отворят. Несвързан домейн е ясно предупреждение. Официалният адрес за вход трябва да се проверява внимателно, особено когато дадена страница точно копира познат дизайн или веднага изисква данни за плащане.
Организациите могат да намалят риска, като обучават персонала да съобщава за съмнителни фактури, преглеждат механизмите за контрол на електронната поща и гарантират, че съмнителните връзки се разследват, преди служителите да предприемат действия.
Индивидуалните потребители трябва незабавно да променят паролата си през легитимния сайт, ако са я въвели на съмнителна страница, и след това да прегледат активността в акаунта и настройките за плащане.
Многофакторната автентификация може да добави важна бариера, но не е причина да се доверявате на съмнителна страница. Някои фишинг операции имат за цел да прихващат както сесии за вход, така и пароли, както показа отразяването на фишинг комплекти, заобикалящи MFA.
Уникалните пароли, внимателната проверка на връзките и директният достъп през познати сайтове остават от съществено значение. Измамите, свързани с изкуствен интелект, най-вероятно ще продължат да се развиват.
Потребителите трябва да се отнасят към твърденията за изтичащ достъп, неуспешни плащания или спешни промени в сигурността със същото внимание, каквото се прилага към банкови и работни акаунти. Потвърждаването на известие преди първото кликване може да предотврати компрометиране на акаунта.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Email address | support@9527db6e1a[.]nxcli[.]io | Sender address used in the observed phishing email |
| URL | hXXps://notifications[.]googleapis[.]com/email/redirect?t=AFG8qyW_Su5pVpWF_Tm7YFcNgju_01zhPKtjCpIcIfTVDTsqk_NT5E4LWD15nZyb_erqo | Stage 1 observed email infection URL |
| URL | hXXps://e83cedb076[.]nxcli[.]io/fertaq/app/key[.]php | Stage 2 observed payload URL |
| URL | hXXps://e83cedb076[.]nxcli[.]io/fertaq/app/login[.]php | Stage 2 observed payload URL |