Криптовирусът Settra се очертава като сериозна заплаха за Windows мрежите, след като изследователи го свързаха с два скорошни пробива, включващи софтуер за дистанционно управление и действия по блокиране на възстановяването.
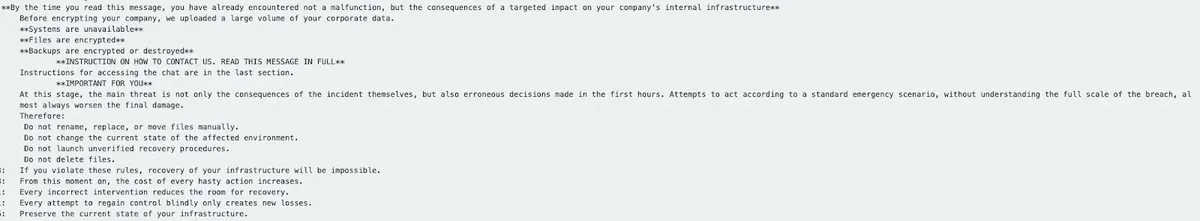
Операцията криптира файлове, оставя бележки за откуп на жертвите и се опитва да затрудни както разследването, така и възстановяването. Публичните доклади показват, че авторите на заплахата зад Settra са получили достъп чрез виртуални частни мрежи (VPN) или предварително откраднати идентификационни данни.
Това прави изложения на риск отдалечен достъп и слабия контрол върху профилите основен проблем, докато използването на легитимен администраторски софтуер отразява по-широката злоупотреба с инструменти за отдалечено управление при пробиви.
Анализатори от Huntress са идентифицирали два инцидента – един, засегнал организация в сферата на потребителските услуги и търговията на дребно през юли, и друг, засегнал производствена компания през септември.
Те не са успели да потвърдят как е пробита всяка от мрежите първоначално, но са открили почти идентичен модел на действия след компрометирането и в двата случая.
Huntress заявява в доклад, споделен с Cyber Security News (CSN), че тази активност е важна, тъй като комбинира бързо криптиране с действия, проектирани да ограничат възстановяването и да заличат полезни доказателства.
Във всеки от случаите изпълнимият файл на криптовируса е използвал име, базирано на домейна на засегнатата организация – избор, който може да му помогне да изглежда по-малко podejrzan на компрометирана система.
Нов криптовирус SETTRA
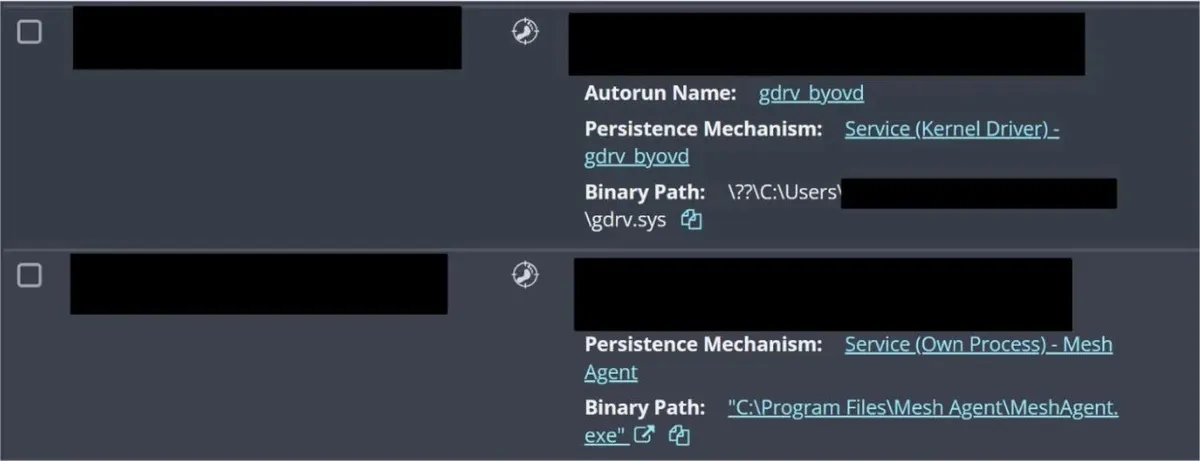
Операторите на Settra са инсталирали MeshAgent, инструмент за отдалечен мониторинг и управление (RMM), след като са получили достъп. Такива инструменти могат да дадат на атакуващите надежден начин да поддържат контрол върху машина, да изпълняват команди и да развиват операцията си, без да разчитат само на персонализиран зловреден код.
Отделен пробив във FortiGate с използване на MeshAgent също показва как RMM софтуерът може да бъде пренасочен за злонамерени цели след мрежов пробив. При инцидента през юли програмата MeshAgent е била преименувана и е осъществила връзка с команден сървър (C2), контролиран от киберпрестъпника.
На следващия ден изследователите са наблюдавали стартирането на криптовируса от директория с логове за производителността на Windows, криптиране на файлове с уникално разширение и създаване на бележка за откуп.
Инцидентът през септември е съдържал доказателства за BYOVD (Bring Your Own Vulnerable Driver – „донесете си собствен уязвим драйвер“). Този подход използва легитимен, но уязвим драйвер, за да се намеси в работата на защитния софтуер, потенциално позволявайки на злонамерения субект да деактивира услугите за сигурност преди криптирането.
Скорошните доклади за доверени Windows драйвери показват защо тази техника се е превърнала в повтарящ се проблем при разследванията на атаки с криптовируси.
MeshAgent при пробива през септември не е бил преименуван и се е свързал с различен команден сървър.
Криптовирусът е стартиран от папката Documents на компрометирания потребител, използвал е друго файлово разширение и е поставил бележки за откуп в множество директории. Изследователите също така са свързали злонамерената дейност с име на работна станция, наблюдавано по-рано заедно с този сървър.
Пречките пред възстановяването увеличават натиска върху екипите за реагиране
След стартирането на криптовируса, атакуващите са изтрили няколко Windows Event Logs и са деактивирали средата за възстановяване Windows Recovery Environment. Те също така са използвали DiskPart и при двата инцидента, вероятно за да премахнат дял за възстановяване, и са изчистили кеша на DNS през юли.
Тези стъпки могат да забавят възстановяването, докато намаляват наличните доказателства за екипите по реагиране. В случая от юли Settra също така е стартирал инструмента Windows Cipher, за да презапише свободното пространство на диска с данни.
Това действие може да направи възстановяването на изтрити материали по-трудно. През септември операторите са се опитали да премахнат логването на Defender, но са допуснали правописна грешка в името на канала за логове, оставяйки Windows Defender Event Log незасегнат. Централизираното събиране на Windows събития може да запази доказателства, когато киберпрестъпниците се опитват да изтрият местните записи.
Организациите трябва да се фокусират върху основни контроли, които прекъсват тази верига в ранен етап: защита на VPN достъпа с многофакторна автентификация, ограничаване и наблюдение на инструментите за отдалечено управление и разследване на неочаквани инсталации на драйвери или съмнителни процеси, стартирани от потребителски папки и системни директории на Windows.
Екипите трябва също така да поддържат тествани, офлайн или по друг начин защитени резервни копия и да потвърдят, че функциите за възстановяване остават налични. Те трябва също да тестват плановете за реагиране срещу симулирани събития на криптиране, включително загуба на видимост върху крайните точки.
Това намалява шанса даден инцидент да се превърне в криза. Двата случая показват, че Settra не се нуждае от изцяло нов набор от инструменти, за да предизвика сериозни смущения.
Познати инструменти, уязвими драйвери и вградени Windows помощни програми могат да бъдат комбинирани, за да поставят защитниците под бърз натиск. Бързото откриване на необичайна RMM активност, защитените логове и отработените процедури за възстановяване остават важни предпазни мерки.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| IP адрес | 45.13.122[.]7 | C2 адрес на MeshAgent при инцидента през юли |
| IP адрес | 193.5.65[.]114 | C2 адрес на MeshAgent при инцидента през септември |
| Име на файл | mvtcs.exe | Преименуван изпълним файл на MeshAgent, идентифициран при инцидента през юли |
| Шаблон за име на файл | <victim-domain>_win64.exe | Шаблон за именуване на изпълнимия файл на криптовируса, наблюдаван и при двата инцидента |
| Име на работна станция | WIN-LIVFRVQFMKO | Работна станция, свързана с активността през септември и предишни инциденти |
| Име на файл | RESTORE_FILES.txt | Бележка за откуп, създадена и при двата инцидента |
| Драйверен файл | gdrv.sys | BYOVD име на файл, наблюдавано при инцидента през септември |
| Файлово разширение | .locked_wip | Разширение, добавено към криптираните файлове при инцидента през септември |
| Файлово разширение | .locked | Разширение, добавено към криптираните файлове при инцидента през юли |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайното им разпознаване или съставяне на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.