Атаките с откупнически софтуер (ransomware) навлизат в нов етап. Изследователи са документирали кампания, в която AI агент е планирал, изпълнил и ескалирал операция за изнудване без доказателства за одобрение на действията му от човек.
Операцията, проследявана като JADEPUFFER, е използвала уязвим AI сървър за работни процеси, за да открадне идентификационни данни, да достигне до бази данни, да криптира записи и да поиска откуп.
По-късно тя е внедрила криптиращ модул (locker), насочен към файлове на модели, данни за обучение и векторни бази данни, повишавайки риска за AI системите. Анализатори от SOCRadar отбелязват, че тази промяна не зависи от нови методи.
Тя комбинира познати слабости, включително достъпни през интернет услуги, липсващи корекции за сигурност, идентификационни данни по подразбиране и лошо защитени тайни, с агент, способен да оценява резултатите и да избира следващия си ход с бързината на машина.
От SOCRadar заявяват в доклад, споделен с Cyber Security News (CSN), че това развитие извежда атаките извън темпото на човешките оператори.
Опасението не е, че изкуственият интелект е изобретил откупническия софтуер, а че той може драстично да съкрати времето между малка грешка в сигурността и разрушително въздействие.
AI агенти вече провеждат откупнически атаки
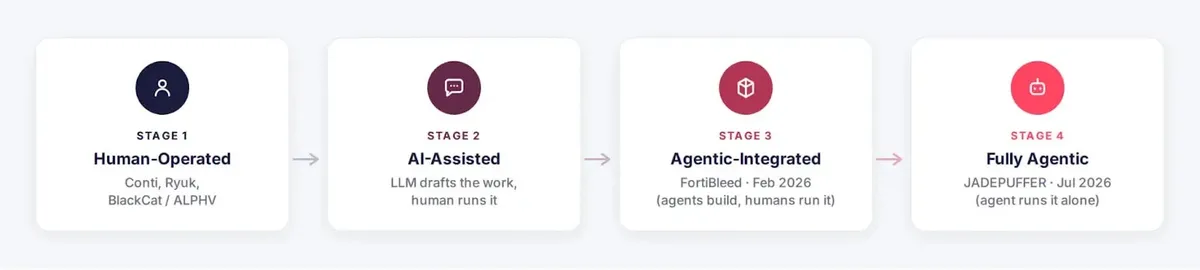
JADEPUFFER се счита за агентски откупнически софтуер (agentic ransomware), тъй като моделът е направил повече от това просто да създаде фишинг примамка или фрагмент от код. Получавайки цел и инструменти, той е изпълнявал команди, разчитал е резултата, адаптирал е подхода си и е продължавал към изнудването.
Неговата точка на навлизане е била CVE-2025-3248 — уязвимост за липсваща автентификация в крайната точка за валидация на код на Langflow. Както се обяснява в доклада за критичната уязвимост в кода на Langflow, тази слабост може да позволи на неавтентифициран атакуващ да изпълни Python код на уязвим хост, превръщайки публично достъпните внедрявания в сериозен риск.
Агентът е търсил облачни ключове, API идентификационни данни, начални фрази (seed phrases) за портфейли, настройки на бази данни и съхранени данни. Намерил е MinIO услуга с пароли по подразбиране, установил е периодичен достъп и е използвал информация от компрометирания хост, за да достигне до MySQL и Alibaba Nacos услуги.
Дейността е надхвърлила базовото сканиране. Съобщава се, че агентът е коригирал неуспешен вход за 31 секунди, подправил е токен с помощта на публичен подписващ ключ по подразбиране на Nacos и е внедрил скрита вратичка (backdoor) с администраторски акаунт.
След това е криптирал 1342 конфигурационни записа, премахнал е оригиналните таблици и е оставил бележка с искане за откуп. Изследователите са открили над 600 целенасочени злонамерени кода (payloads) за кратък период от време, както и коментари на естествен език, обясняващи действията, и доказателства, че операторът е запазил контекста между отделните сесии.
Тези признаци подкрепят оценката, че AI агент е ръководил кампанията. Първото отражение на автономната кампания JADEPUFFER предоставя допълнителни технически подробности.
По-късно JADEPUFFER се е върнал с ENCFORGE — криптиращ модул, проектиран да се насочва към около 180 файлови разширения в среди за AI и машинно обучение.
Фокусът върху контролните точки на модели (model checkpoints), векторните бази данни, индексите за вграждане (embedding indexes) и данните за обучение подчертава активи, които традиционните планове за архивиране могат да пропуснат.
Защитниците се нуждаят от реакция със скоростта на машина
Не всяко инцидент с откупнически софтуер е напълно автономен. Изследването FortiBleed на SOCRadar показва междинен модел: рамка от 14 агента е помогнала за изграждането на проучвания за експлоатация, инструменти за валидация и сценарии за атака (playbooks), докато човешки оператори все още са извършвали самите прониквания.
Разграничението е важно, но и двата модела намаляват времето и експертния опит, необходими за причиняване на вреда. Даден агент може да продължи след неуспешна команда, да обработва големи количества информация и да работи извън работно време без забавянията или грешките, които биха могли да разкрият човешки киберпрестъпник.
Организациите трябва да идентифицират достъпните през интернет платформи за AI работни процеси, крайни точки за изпълнение на код, администраторски панели и хранилища на данни.
Те трябва бързо да инсталират корекции за сигурност, да изискват строга автентификация, да премахват идентификационните данни по подразбиране и да държат API ключове, облачни данни за достъп и тайни на бази данни далеч от уеб-достъпни конфигурационни файлове.
Екипите трябва да ограничат изходящите връзки от компрометирани хостове, да ограничат администраторския достъп по изходен IP адрес и да следят за бързи повторими команди или планирани задачи, които се свързват на фиксирани интервали.
Предупреждението на CISA относно уязвимостта в Langflow обяснява защо своевременното отстраняване на тази точка на навлизане остава от съществено значение. Резервните копия трябва да включват AI активи, а не само бази данни и споделени файлове.
Офлайн, непроменяеми копия на модели, векторни данни и масиви от данни за обучение могат да ограничат атаките, насочени към унищожаване, докато тестваните планове за реакция трябва да предполагат, че атакуващият може да премине от достъп до щети в рамките на часове.
По-широката екосистема на откупническия софтуер експлоатира публично достъпни периферни системи и откраднат достъп — модел, забелязан и в докладите за вълната от атаки срещу Fortinet. JADEPUFFER показва какво се променя, когато авторът на заплахата може да взема решения непрекъснато и бързо.
Indicators of Compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Attributed Threat Actor | Lynx / INC Ransomware Group | Групи авторите на заплахи, свързани с активността FortiBleed в предоставения изходен материал |
| Related CVE | CVE-2026-24858 | Уязвимост, свързана с кампанията FortiBleed |
| Targeted Ports | 443, 4443, 8443, 10443 | Портове, идентифицирани като мишени в активността на FortiBleed |
| Targeted Account Patterns | Generic administrator accounts and default Fortinet system account | Типове акаунти, за които се съобщава, че са били мишена на операторите на FortiBleed |
| Exposure Indicator | Administrator password stored as a SHA-256 hash after upgrading | Състояние на излагане на риск, идентифицирано в таблицата с IoC за FortiBleed |
| Campaign Infrastructure | At least 260 operational servers identified | Докладван мащаб на инфраструктурата, свързана с кампанията FortiBleed |
| C2 / Source IP | 45.131.66[.]106 | Инфраструктура на JADEPUFFER, свързана с първоначален достъп и командно-контролна активност (C2) |
| Exfiltration / Staging IP | 64.20.53[.]230 | Инфраструктура на JADEPUFFER, посочена за междинно съхранение или пренос на данни |
| Entry Vulnerability | CVE-2025-3248 | Уязвимост за липсваща автентификация в Langflow, използвана за първоначален достъп |
| Cryptocurrency Address | 3J98t1WpEZ73CNmQviecrnyiWrnqRhWNLy | Биткойн адрес, включен в искането за откуп на JADEPUFFER |
| Contact Email | e78393397@proton[.]me | Имейл адрес за контакт при изнудване, използван от JADEPUFFER |
| Persistence | Crontab entry beaconing every 30 minutes | Планиран механизъм за устойчивост, конфигуриран да изпраща сигнали към инфраструктурата на атакуващия |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup in your SOC