Текуща кампания за зловреден софтуер използва SEO-оптимизирани репозитории в GitHub, за да се представя за известни софтуерни компании с цел разпространение на незадокументиран досега софтуер за кражба на информация (infostealer), наречен Rapuncel.
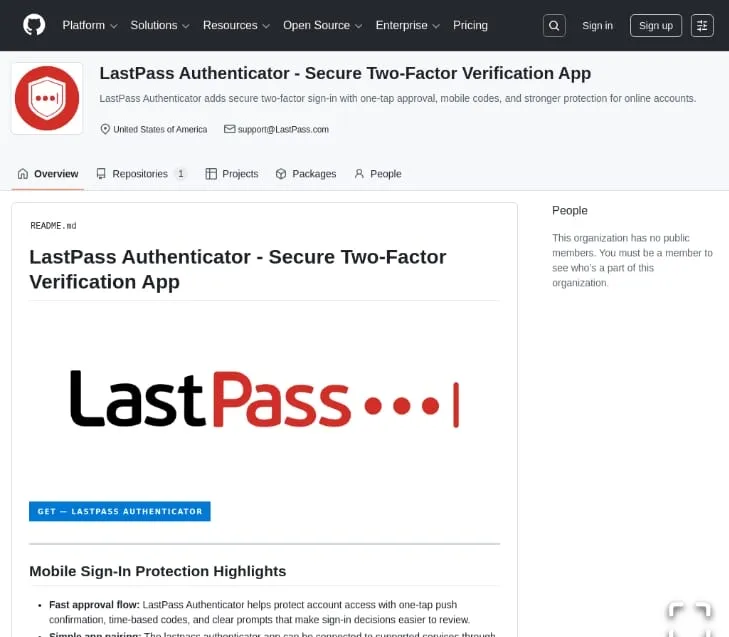
LastPass и Delphos Labs разкриха кампанията, за която съобщават, че се представя за марката за управление на пароли и поне 39 други компании.
Заедно със стийлъра Rapuncel, репозиториите доставят драйвер за ядрото, подписан от Microsoft, който може да деактивира 145 продукта за антивирусна защита и за откриване и реагиране на точки за достъп (EDR).
Веригата на атаката започва, когато жертвите търсят LastPass Authenticator или друг популярен софтуер и последват връзки към фалшиви репозитории в GitHub.
Там щракването върху бутоните за изтегляне задейства поредица от пренасочвания, преди да достигне до сървъри за доставка на зловреден код, където жертвите получават ZIP архиви с изкуствено увеличена големина до 148MB, за да избегнат сканирането за сигурност.
Инсталаторът в архивите е копие на легитимния Microsoft Visual Studio CoreCLR Debugger, „vsdbg.exe“, преименуван и конфигуриран за странично зареждане (sideloading) на злонамерен DLL файл (vsdbg.dll). Инсталаторът внедрява стийлъра Rapuncel, както и драйвера за ядрото Alinubx.sys, който се използва за прекратяване на работата на антивирусния софтуер.
Драйверът за ядрото е маскиран като компонент на NVIDIA с име „nvfsflt64.sys“ и се регистрира като услугата NvFsFilter.
Според изследователите драйверът действа като инструмент за блокиране на EDR, който съдържа твърдо кодиран списък от 145 антивирусни и EDR процеса, които се опитва да прекрати.
„Драйверът извиква ObOpenObjectByPointer с AccessMode=KernelMode, което заобикаля стандартния път SeAccessCheck в потребителски режим при отваряне на дескриптор“, обясняват от LastPass.
„Той иска от ядрото да отвори процеса като код на ядрото, след което го прекратява. Ето защо той може да преодолее Protected Process Light (PPL) – защитата, на която много продукти за сигурност разчитат, за да устоят на администраторски права.“
В момента драйверът не фигурира в списъка на Microsoft с блокирани уязвими драйвери, а използваният в кампанията е подписан чрез веригата на Microsoft Windows Hardware Compatibility Publisher.
Изследователите отбелязват, че Alinubx.sys съдържа допълнителни възможности за скриване на файлове и регистри, инжектиране на DLL, прихващане на драйвери и процеси, манипулиране на трафика и пренасочване на портове, но те не изглеждат активирани в тази кампания.
Стийлърът на информация Rapuncel
След като софтуерът за сигурност бъде прекратен на устройството, стийлърът Rapuncel започва да краде данни от инфектираното устройство.
Зловредният софтуер събира следната информация:
- Идентификационни данни, съхранени в 25 уеб браузъра
- Данни от 30 крипто портфейла
- Идентификационни данни за сесии в Discord, Steam и Telegram
- Съдържание от Windows Credential Manager
- Документи с имена, съдържащи „password“, „seed“, „wallet“ или „recovery“
- Снимки на екрана (screenshots) от всеки свързан монитор
- Детайлна системна информация
За да заобиколи защитата за криптиране App-Bound Encryption на Google, налична в Chrome, Edge и свързаните с тях браузъри, Rapuncel инжектира помощен DLL файл в приложението и извиква софтуерната му услуга за ескалация на привилегии (Elevation Service).
Откраднатата информация се компресира и изпраща към външна крайна точка на адрес „2.26.126[.]50“ чрез заявка във формат HTTP, изпратена през необработен TCP.
Rapuncel запазва присъствието си след рестартиране чрез услуга на Windows (Windows Service), така че всички инструменти за сигурност, които се активират повторно, биват прекратявани отново, преди да се стартира стийлърът.
LastPass и Delphos Labs оценяват с умерена увереност, че Rapuncel е вариант на BoryptGrab, като същевременно установиха, че неговият зареждащ модул (loader) е създаден с криптора Cruciferra PUROSANGUE.
На потребителите се препоръчва да изтеглят софтуер само от официални уебсайтове, да избягват подозрителни репозитории в GitHub и да пропускат или блокират спонсорираните резултати в Google Search.