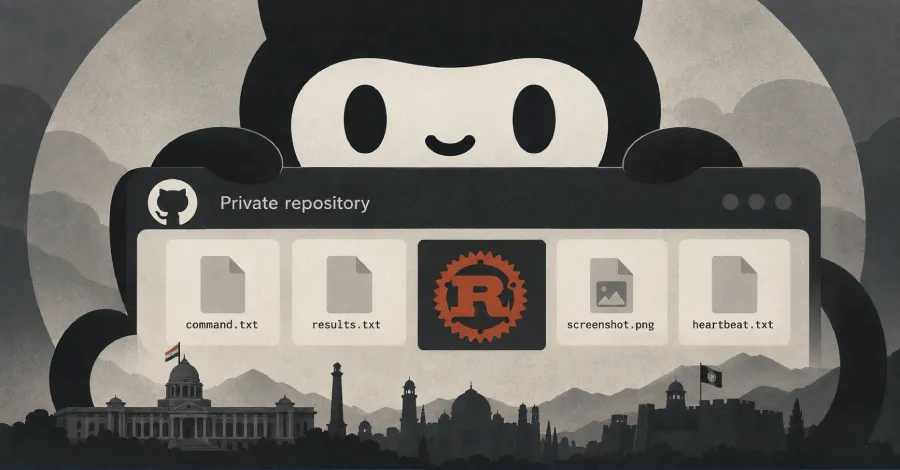
Свързваната с Пакистан хакерска група, известна като Transparent Tribe (наричана още APT36 и Earth Karkaddan), е свързана с нова серия от кибератаки, насочени срещу правителствени и отбранителни организации в Индия и Афганистан.
Атаките, според Zscaler ThreatLabz, включват използването на документирани за първи път инструменти, наречени RUSTYSHADE, RUSTYMOVE, PSNATCH и BASHNATCH. Операцията е с кодово име Operation RapidRust.
„APT36 поддържа високо оперативно темпо и актуализира своите тактики, техники и процедури (TTP) в продължаващите си атаки срещу правителствени и отбранителни организации в Индия и Афганистан“, заяви Судип Сингх, старши мениджър по изследвания на APT в Zscaler ThreatLabz, в технически доклад, публикуван тази седмица.
Разкритието идва малко повече от месец след като Acronis Threat Research Unit (TRU) свърза дългогодишната киберпрестъпна група с друга кампания, насочена към афганистански телекомуникационни оператори и организации от критичната инфраструктура в Южна Азия, използваща бекдор, наречен PATCHCORD.
Забележителен аспект на кампанията е използването от страна на атакуващите на частни GitHub хранилища за командване и контрол (C2), както и регистрацията на тайпоскуатирани домейни, имитиращи популярни индийски новинарски организации като The Print и India Today, за хостване на злонамерени PowerShell скриптове и злонамерен код -
- theprints[.]org, който имитира The Print („theprint[.]in“)
- indiatodays[.]org, който имитира India Today („indiatoday[.]in“)
Сред четирите новоидентифицирани семейства зловреден софтуер едно е бекдор, друго е инструмент за странично движение (lateral movement), а останалите две са програми за кражба на файлове, предназначени за системи с Windows и Linux.
RUSTYSHADE, както подсказва името, е бекдор, разработен на Rust, който използва контролирани от атакуващите частни GitHub хранилища за криптирана C2 комуникация. Той споделя известна функционалност с GITSHELLPAD – имплант на Golang, забелязан през септември 2025 г. във връзка с кампания, известна като Gopher Strike.
По-конкретно, зловредният софтуер анализира и записва определени файлове в частното GitHub хранилище за двупосочна комуникация с помощта на GitHub REST API. Имената на файловете са следните -
- command.txt – за съхранение на криптирани C2 команди
- results.txt – за съхранение на криптиран резултат от изпълнението на командите
- info.txt – за съхранение на данни от разузнаването на системата
- heartbeat.txt – за изпращане на сигнали (beaconing) за потвърждение на активна инфекция
- screenshot.png – за криптирана снимка на екрана
- webcam_photo.jpg – за криптирана снимка от уебкамерата
- download.bin – за криптирано съдържание на източени файлове
Командите позволяват на RUSTYSHADE да прави снимки на екрана, да заснема кадри от уебкамерата, да извършва файлови операции и да изпълнява команди във фонов режим.
Като част от действията след пробива е забелязано, че киберпрестъпниците изтеглят инструмент за кражба на файлове от контролиран от тях GitHub gist, който се предлага във два варианта за атакуване на среди с Windows и Linux -
- PSNATCH – PowerShell инструмент за кражба на данни, който сканира рекурсивно предварително конфигурирани директории за документи на Microsoft Office, изображения, архиви, мултимедия, изпълними файлове, скриптове и бази данни, модифицирани през последните три месеца, и ги източва към частно хранилище, наименувано на заразената машина. Събирането на файлове е ограничено до 1 GB на файл и 5 GB на едно изпълнение.
- BASHNATCH – bash скрипт, подобен на PSNATCH, който е насочен към системи с Linux
Може би най-интересният от тях е RUSTYMOVE – олекотен 64-битов инструмент за разпространение през USB за Windows, разработен на Rust. Основната му задача е непрекъснато да следи за външни сменяеми носители чрез PowerShell скрипт и да копира два предварително подготвени злонамерени файла в основната директория на всяко открито външно устройство -
- DriverInstaller.zip – съдържащ RUSTYSHADE
- DocScanner-11-Aug-2026-5-37pm.pdf.LNK – за който се предполага, че съдържа команда за изпълнение на RUSTYSHADE след разархивиране
Действията след компрометиране на системата от страна на операторите на APT36 включват разузнаване на системата, потребителите и мрежата, последвано от внедряване на злонамерен код от следващ етап. Значителна част от действията са извършени между 20 август и 1 септември 2026 г., като C2 командите са подавани само между 4:00 и 11:00 ч. UTC и единствено през работните дни.
„Тази кампания показва, че APT36 продължава да атакува правителствени и отбранителни организации в Индия и Афганистан, като същевременно поддържа високо оперативно темпо и развива своите TTP“, каза Сингх.