Contents
Пълен курс по етичен хакинг: от нула до експерт
Хаквайте като Black Hat хакери. Тестване за проникване, Kali Linux, WiFi и уеб хакинг, както и хакерският начин на мислене зад всичко това.
Слушалките ви са предали вашия звук на антена на 30 метра разстояние и през бетон – до съседната стая. Sony. Apple. Philips. HP. Собствениците не са направили нищо погрешно. Втори тон е разчел лампата им.
Петима изследователи в Гуанджоу и Хонконг са насочили радиоантена към единадесет обикновени устройства и са отнесли звука у дома. Слушалки с кабел и без кабел, настолен телефон, два интелигентни вентилатора и две интелигентни лампи. Те не са инсталирали нищо и не са докосвали нищо. Работата е представена на USENIX Security 26, а научният доклад се е появил онлайн на 4 септември 2026 г.
Звукът в слушалките е малка електрическа вълна, която се трепти между 20 и 20 000 пъти в секунда, а това е твърде бавно, за да напусне проводника като радиосигнал. Радиото започва в мегахерцовия диапазон – милиони трептения в секунда. Тази разлика е причината подслушването на слушалки да остане задънена улица в продължение на години. Две по-ранни атаки, MagEar и Periscope, са чакали какво ще изтече от хардуера от само себе си, като и двете са губили сигнал някъде между половин метър и метър и половина. Трябвало е да стоите достатъчно близо, за да четете през рамото на човека.
InjectEave спира да чака и сама създава изтичането. Атакуващият изпраща един чист радиотон към устройството – постоянно бръмчене на една честота без никакво съдържание в него, и това бръмчене се свързва в окабеляването. Вътре се намира компонент, който не връща сигнала точно във вида, в който е постъпил. Той го огъва леко, а когато два сигнала са огънати заедно, те се смесват. Звукът и бръмченето излизат обратно като един нов сигнал, който се намира точно до бръмченето, горе в радиодиапазона, където окабеляването го излъчва в стаята.
Това огъване си има име – нелинейност – и е отпечатано в спецификацията на усилвателя във вашите слушалки. Инженерите го третират като грешка от закръгляне, посочена като общо хармонично изкривяване (THD), 0,05 процента в един често срещан чип за аудиоусилвател. Тази атака разчита именно на тази грешка от закръгляне.
Те са доказали това на работната маса, преди да се приближат до реален продукт. Инструментален усилвател AD623 е получил сканиране на тонове до 16 kHz с наложено над тях бръмчене от 80 MHz и е върнал сканирането директно обратно с неговите хармоници. Преобразувател ADS1115 е направил същото и е продължил да го прави, когато бръмченето е работило по-бързо, отколкото чипът може да дискретизира, така че смесването се случва в аналоговата част отпред, преди каквото и да е да се превърне в число.
Драйвер за мотор е разкрил скоростта, с която работи, мрежов токоизправител е разкрил 50-те Hz от стенния контакт, а обикновен резистор на същата позиция не е изтекъл абсолютно нищо. Без част, която огъва сигнала, няма атака.
Кабелът върши останалата част от работата. Кабелът на слушалките е дълго парче мед, а при радиочестоти той се държи като антена, за каквато никога не е бил проектиран. Той улавя инжектираното бръмчене на влизане, а след като смесването се е случило, пренася резултата обратно в стаята. Първо приемаща антена, а след това предаваща.
Единадесет конфигурации с разстоянието, на което атаката все още е била успешна в един от шест случая:
- →
Sony ZX110APс кабел, на лаптоп Dell G5, 5 m - → Същият чифт, на MacBook Pro M2, 4 m
- →
Apple EarPodsс кабел, на iPhone 15 Pro, 1 m - →
UGreen MAX2безжични, 6 m, 8 m с по-добро оборудване, 30 m с усилвател - →
Philips TAH2020безжични, 6 m - →
HP H231Rбезжични, 4 m - →
Flyingvoice P23GWнастолен телефон, 3 m - →
OIDIRE ODI-MF10Aинтелигентен вентилатор, 6 m, 10 m с по-добро оборудване - →
Xiaomi BPLDS10DMинтелигентен вентилатор, 4 m - →
JINGZAO JDO-06интелигентна лампа, 3 m - →
Xiaomi 1Sинтелигентна лампа, 3 m, 5 m с по-добро оборудване
Вижте първите два реда от този списък. Това са едни и същи слушалки, включени в два различни компютъра, и изтичането се променя според машината зад тях: 21.7 dB на половин метър при лаптопа срещу 13.9 dB при MacBook, като честотата на инжектиране се измества заедно с това. Така че таблицата съдържа единадесет реда, но само десет продукта, защото този модел на Sony присъства два пъти.
Новините тази седмица превърнаха един от тези редове в марка слушалки и са взели това директно от научния доклад, който ги нарича три чифта слушалки с кабел от Sony, Dell и Apple в основния текст, докато таблицата посочва Dell като лаптоп. едни и същи слушалки изтичат различно в зависимост от това към какво са свързани, и това струва повече от заглавието.
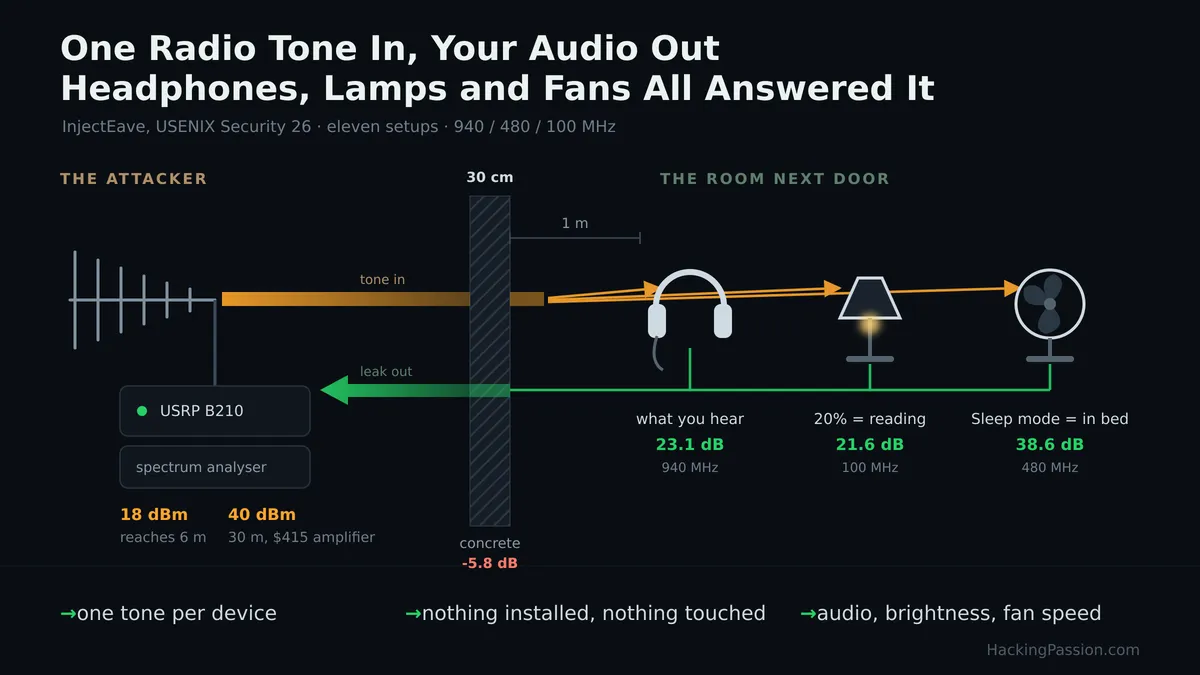
Вентилаторите и лампите са онази половина от този научен доклад, която не получи почти никакво внимание, а те нямат никакъв звук за разкриване. Това, което има един вентилатор, е скорост. Неговият драйвер за мотор работи с фиксиран ритъм за всяка настройка – 27 пъти в секунда на ниска, 40 на средна и 50 на висока, и този ритъм се връща обратно върху инжектираното бръмчене по същия начин, по който го прави речта. Един от двата вентилатора е отговорил с 38.6 dB – най-силният сигнал в таблицата, и на половин метър е разпознал правилно собствената си настройка в 30 от 30 опита. На шест метра това пада до пет от тридесет.
Настройките се наричат Sleep, Natural и Standard, и вентилатор, работещ на тази първа настройка в два часа сутринта, показва, че някой е у дома и е в леглото.
Лампите пропускат информация през своя преобразувател на захранване. Увеличете яркостта на лампата и тя дърпа повече ток; повече ток променя силата на това, което се връща обратно, а тази сила се съпоставя с фиксираните стъпки на яркост, които производителят е вградил в приложението. Двадесет процента е настройката, която наричат четене. От тротоара, през стената, без нищо инсталирано където и да е в къщата, някой може да разбере дали спите, будни сте или седите с книга. Крадецът иска да знае кога угасва лампата ви, и точно това му казва лампата.
Намирането на правилното бръмчене е същинската работа. Те са сканирали от 70 MHz чак до 2 GHz, за да видят къде отговаря дадено устройство, и всеки модел отговаря на различно място.
Обратно към това, което чувате. На половин метър възстановяването е чисто: комплектът UGreen се върна с 23.1 dB над шума, а най-добрият от жичните комплекти – с 21.7, като и двата преминаха в 30 от 30 опита. Профилът се пренася и върху други устройства. Те тестваха още две бройки от същия модел и попаднаха на идентична честота, 942 MHz, с 23.2 до 24.6 dB, така че атакуващ, който разработи един комплект, получава останалите от този модел безплатно.
EarPods са най-слабият участник с 5.9 dB и един метър, и дори те преминаха в 29 от 30 опита. Така че да, слушалките за уши се броят, стига в тях да има кабел. Напълно безжичните слушалки, които стоят свободно в ухото ви, не бяха в тестовия комплект и докладът не прави никакви твърдения за тях.
През януари писах за чиповете Airoha, милиони от тях, където отворен фабричен протокол позволяваше на някого в обхвата на Bluetooth да клонира чифт слушалки и да достигне до телефона зад тях. Съветът в долната част на онази публикация беше, че мишена с висока стойност трябва да използва жичен комплект. Това беше правилно за онази атака, защото дупката се намираше в радиочипа. Това не ви помага тук. Жичният комплект в горната част на този списък пропуска на пет метра и даде втория най-чист сигнал от шестте реда със слушалки. Пътят за излизане от една атака не е пътят за излизане от следващата.
Оборудването не е нищо специално:
- → софтуерно дефинирано радио
Ettus USRP B210 - → логопериодична антена
- → спектрален анализатор
- → лаптоп
Те го пускат на 18 dBm, приблизително колкото излъчва домашен WiFi рутер, и това достига шест метра. Един усилвател, закупен от Alibaba за 415 долара, увеличава мощността до 40 dBm, десет вата, приблизително сто и петдесет пъти повече мощност, и изтичането се връща по-силно в съответствие с това. Това е разликата между шест метра и тридесет, при пряка видимост.
Steните едва ли имат значение. Стъклото и дървото струват от 1 до 2 dB и не променят нищо отново това дали работи, докато бетонът струва 5.8 dB и понижава разпознаването на думи с три процента. През стена при нормална сила на слушане, 65 dB, около 22 процента от думите се извличат грешно, като сигналът се намира приблизително 10 dB над шума. В отделен тест на половин метър с пряка видимост те пуснаха две минути записана реч през дифузионен модел, който са обучили сами, и той се изкачи от 7.0 на 16.1 dB, като разбираемостта нарасна от 0.58 на 0.72. Достатъчно, за да се следи разговор.
Оживената стая също не ви спасява. Те извършиха атаката в офис с таванни камери, таванни микрофонни масиви, централна климатизация и куп включени WiFi и BLE устройства, и това им струваше 2.2 dB.
След това го изнесоха извън лабораторията. Хотелска стая, някой в проведен видеоразговор с безжични слушалки, а слушателят седи в съседната стая, на повече от метър разстояние с 30 сантиметра бетон помежду им. Това, което се върна през тази стена, беше изречение за среща пред 221B Baker Street в шест часа на следващия ден, дума по дума. Повториха го и в конферентна зала.
Настолният телефон е мястото, където нещата стават опасни, защото там атаката работи и в двете посоки. Слушателят стои в коридора, на 50 сантиметра от 20-сантиметрова офис стена, инжектира на 880 MHz и прихваща гласа, идващ от високоговорителя на телефона. Този аудио сигнал захранва модел за клониране на глас, наречен IndexTTS-2, който сега разполага с проба от човека от другата страна на линията. Системата чака тригерна дума, нещо като цитат или потвърждение, след което изгражда ново изречение с този същ глас и го инжектира обратно в телефона върху носеща честота 1075 MHz при 40 dBm.
По скалата, която използват за това колко разбираема е речта, фалшивата линия се доближи на 0.071 от автентичната. Достатъчно близо, за да премине. Човекът, държащ телефона, чува изречение, което никога не е било казано, с глас, който познава, по средата на бизнес разговор.
Атаката работи и върху това, което казвате. Те изпробваха два настолни микрофона, UGreen CM769 и Razer SEIREN V3 MINI, и двата предадоха аудиото си на около 30 сантиметра. Остава толкова близо поради напреженията. Капсулата на микрофона излъчва някъде между 1 и 10 миливолта, докато драйверът на слушалките варира от 1 до 2 волта, разлика от 40 до 60 dB. Същият механизъм, много по-малък сигнал.
Една подробност казва много за това колко напреднало е това. Изследователите съобщиха за своите констатации на производителите и не получиха отговор, така че те заличиха уязвимите честоти за инжектиране от собствената си таблица с резултати и оставиха логиката за управление на инжектирането извън кода, който публикуваха. Колоната с честотите е нарочно разбъркана. Текущият текст не е: 940 MHz за безжичните слушалки, 480 MHz за вентилатора и 100 MHz за стойката на лампата в раздел 4.3, 942 MHz в 4.2.1 и 880 и 1075 MHz в 5.2. Скриването на нещо е по-трудно, отколкото изглежда.
Това не дойде от нищото. Двама от петимата автори работиха върху EM Eye през 2024 г., атаката, която извлече изображението от вградена камера, като слушаше шума, идващ от нейния сензор за изображения. Онази беше пасивна: чакаш, слушаш и се надяваш да има достатъчно сигнал. Две години по-късно същите хора спряха да чакат и започнаха сами да осигуряват носещата честота, и това е разликата между 1.5 метра и 30.
Можете да го чуете и сами. Те публикуваха единадесет демонстрации онлайн, с оригиналното аудио до това, което излезе от антената, преди и след като шумът беше изчистен. Хотелската стая е там, заседателната зала е там, както и стационарният телефон, където отговарят обратно.
Защитите са физически. Те окабелиха един високоговорител и по двата начина и го измериха: два проводника, вървящи един до друг, дадоха 37.6 dB, а същите два, усукани един около друг, паднаха до 26.9. Усукването кара всеки проводник да прихваща бръмченето в противоположна фаза, така че по-голямата част от него се анулира. Екранирането и филтрирането вдигат летвата допълнително и нищо от това не е гаранция. Звукът е аналогова вълна и не можете да кодирате аналогова вълна по начина, по който кодирате парола. Кодирайте я и вече няма останал звук.
Атаката принадлежи на електроника с неекраниран нелинеен аналогов интерфейс и това покрива усилвателя във вашите слушалки, конвертора във вашия телефон, драйвера във вашия вентилатор и захранването във вашата лампа. Това е свойство на хардуера, а не грешка в една марка.
- → Кабелът спира само Bluetooth атаките. Тази атака преминава директно през него
- → Евтините кабели с успоредни проводници излъчват най-много, а тези с усукана двойка – най-малко
- → Всичко с мотор или димер излъчва състоянието си, а неговото състояние е вашето ежедневие
- → Вашият микрофон също излъчва уязвимост – на разстояние една ръка вместо от другата страна на улицата
- → За поверителен разговор разстоянието от външната стена е единственият контрол, с който разполагате
- → Гласът по линията не е доказателство за това кой го е казал, и това вече се отнася и за стационарния телефон
Прихващането на аудио от кабел изисква софтуерно дефинирано радио, но WiFi адаптер в режим на мониторинг може да ви покаже още тази вечер какво излъчва собственият ви дом.
Моят пълен курс по етично хакерство от начинаещ до експерт ви превежда през това стъпка по стъпка: разузнаване, сканиране, експлоатация и анализ на трафика, практически, от първия ви ден, без да е необходим опит с Linux или хакерство.
→ Присъединете се към моя пълен курс по етично хакерство
Хакерството не е хоби, а начин на живот.
Injected and Leaked, USENIX Security 26 | Страница на проекта InjectEave | Презентация на USENIX Security 26