Съвместно предупреждение на правоприлагащите органи съобщава, че севернокорейската хакерска група WaterPlum е компрометирала поне 30 000 устройства по целия свят от декември 2025 г. до юли 2026 г. и е прехвърлила над 10,7 милиона долара в открадната криптовалута към Северна Корея.
Данните идват от съвместен доклад на японските, американските, австралийските и германските власти, които съвместно са проследили дейността на злонамерения субект.
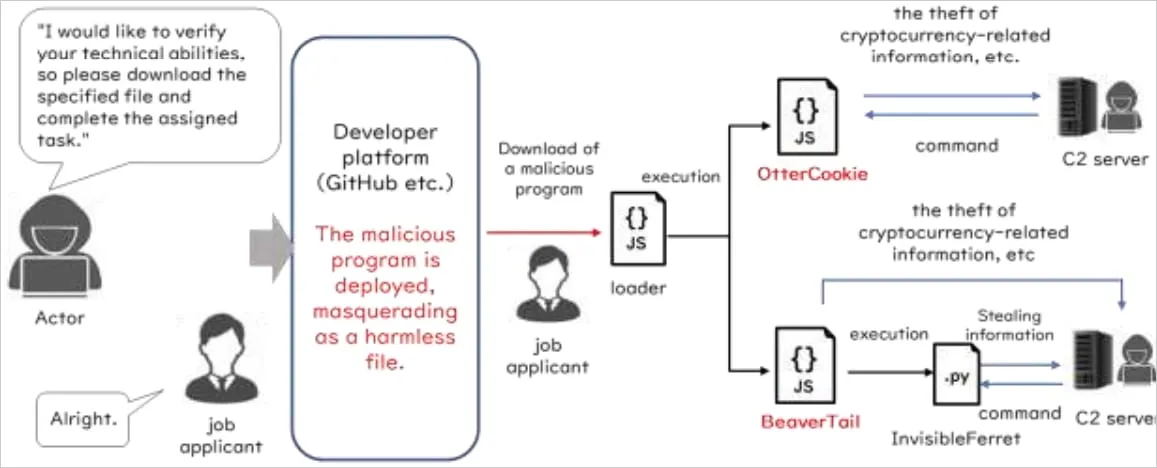
WaterPlum е свързана с многогодишна кампания, известна като „Contagious Interview“, която по-рано е насочена към търсещи работа лица с зловредни npm пакети, инфектиращи устройствата им с зловреден софтуер.
Атакуващите се представят за легитимни компании за изкуствен интелект, криптовалути и NFT или използват платформи за набиране на персонал и свободна практика, за да се свържат с търсещите работа.
По време на фалшиви интервюта и тестове за кодиране, на жертвите се дават указания да изтеглят проекти, да отстраняват предполагаеми проблеми с видеоконференции или да изпълняват злонамерен код.
WaterPlum е част от по-широка екосистема от севернокорейски автори на заплахи, които извършват финансово мотивирани атаки, за да генерират приходи за режима и да подпомогнат финансирането на неговите оръжейни програми.
„Атакуващите от WaterPlum са инфектирали поне 30 000 устройства в над 100 държави и са извлекли средства или идентификационни данни за достъп от над 7000 портфейла за криптовалута“, се казва в предупреждението.
„Атакуващите от WaterPlum са прехвърлили 1,7 милиарда японски йени (JPY) (равностойни на 10,71 милиона щатски долара) в криптографски активи към Корейската народно-демократична република (КНДР).“
Предупреждението свързва няколко семейства зловреден софтуер с операциите на WaterPlum, включително:
- BeaverTail: JavaScript зловреден софтуер, скрит в npm пакети.
- InvisibleFerret: Заден вход (backdoor), базиран на Python.
- OtterCookie: JavaScript троянски кон за отдалечен достъп и кражба на информация.
- OtterCandy: Зловреден софтуер, комбиниращ възможностите на OtterCookie и RAT.
- StoatWaffle: Модулен Node.js зловреден софтуер, доставян чрез злонамерени проекти за Visual Studio Code, използващ конфигурационни файлове, които изпълняват код след отваряне и одобряване на папката.
След като дадена цел бъде компрометирана, атакуващите се опитват да откраднат идентификационни данни за достъп от браузъра, съдържанието на клипборда, натиснатите клавиши, частни ключове за криптовалута и фрази за възстановяване (seed phrases), както и документи, като същевременно правят и екранни снимки.
Те могат също така да използват достъпа до инфектираните компютри, за да преминат към мрежите на техните работодатели или клиенти, разширявайки атаките до кражба на интелектуална собственост и шпионаж.
Агенциите също така директно свързват WaterPlum с измамническите операции с ИТ работници на Северна Корея, заявявайки, че някои хакери от WaterPlum работят и като отдалечени ИТ специалисти, извършващи уеб разработка за клиенти, и че двете групи са използвали едни и същи IP адреси.
Предупреждението също така информира, че севернокорейските ИТ работници след това повторно използват документи за самоличност, откраднати при атаките на WaterPlum, за да се представят за жертвите и да получат работа.
Разследващите са установили също, че киберпрестъпниците от WaterPlum използват софтуер с AI за подмяна на лица (face-swapping) по време на онлайн интервюта, след което изключват камерите си и се оправдават с мрежови проблеми.
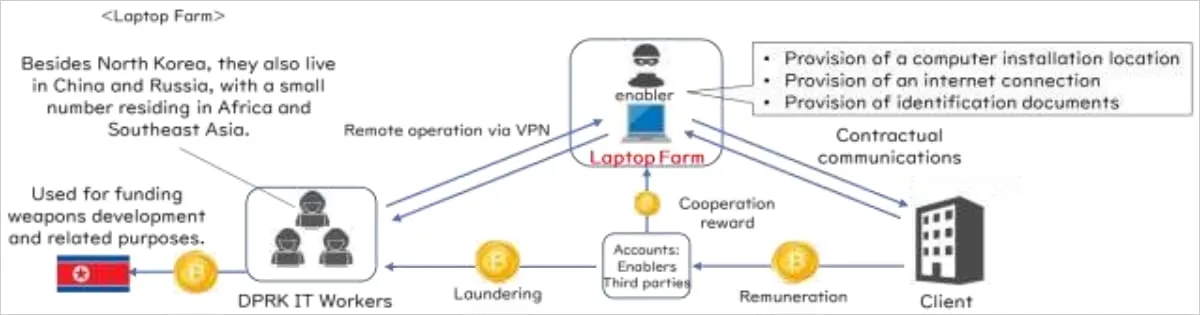
ФБР и японската полиция оценяват, че атакуващите от WaterPlum и някои севернокорейски ИТ работници действат под ръководството на Генералното бюро 313 в страната, което е част от Департамента за военна промишленост, отговарящ за изследването и производството на оръжия в Северна Корея.
Националната полицейска агенция на Япония съобщава, че властите за първи път са идентифицирали, разследвали и ликвидирали „ферма за лаптопи“ на севернокорейски ИТ работници в страната, намирайки доказателства, че няколкостотин милиона йени са били преведени в чужбина.
Предупреждението съветва компаниите внимателно да проверяват самоличността, местоположението и квалификацията на кандидатите за работа и да ограничат техния достъп само до системите и данните, необходими за изпълнение на работата им.
Разработчиците трябва да избягват стартирането на непознат код извън изолирана среда и да проверяват предоставените файлове и код за команди, които изтеглят допълнителен зловреден код.
Изградете своя план за сигурност срещу атаки, базирани на изкуствен интелект
Присъединете се към Мико Хюпьонен и лидери по сигурността от NFL, CHANEL и Atlassian за двучасова дигитална среща на върха за това какво променят атаките със скоростта на AI, какво защитниците трябва да спрат да правят и как да потвърждават, вземат решения, отстраняват уязвимости и повторно да валидират със машинна скорост.