Групата за изнудване ShinyHunters хакна сайта за изтичане на данни на операцията за рекетьорски софтуер Clop (известна още като Cl0p), като дефейсна (промени) Tor сайта и според твърденията открадна данни от сървъра и частните ключове за неговата onion услуга.
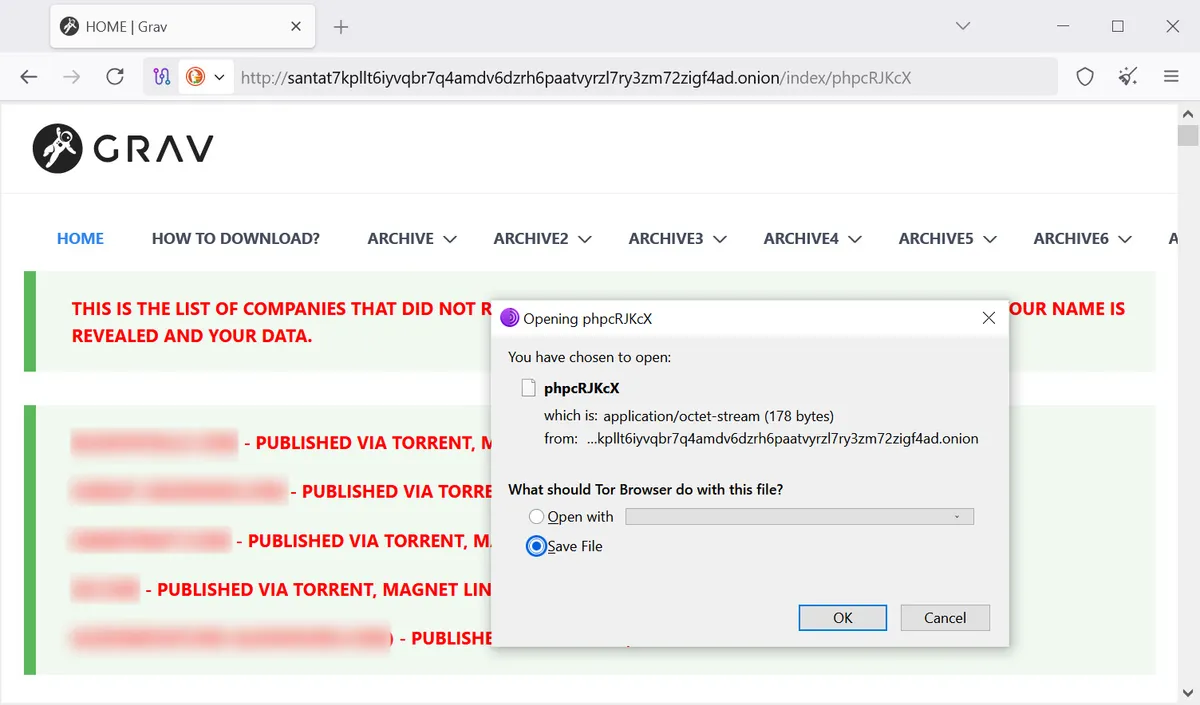
Атаката започна в петък вечерта, когато ShinyHunters се възползваха от незащитена уязвимост за качване на файлове в Grav CMS, която използваха, за да качат малък текстов файл в сайта на Clop.
Малкият текстов файл съдържаше съобщение от авторите на заплахата към групата за рекетьорски софтуер Clop, предупреждаващо ги да не ги заплашват, и включваше връзка към собствения сайт за изтичане на данни на ShinyHunters.
„ТОЗИ САЙТ БЕШЕ ХАКНАТ ОТ SHINYHUNTERES #Skids10p - Може би следващия път да не се опитвате да ни заплашвате“, гласи каченият файл.
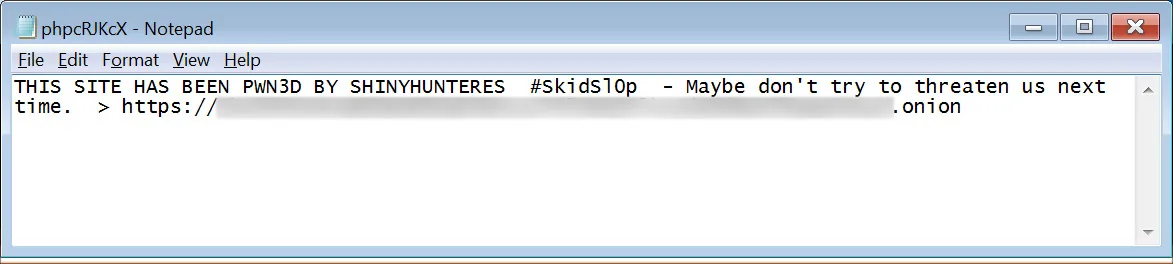
Файлът съдържаше и връзка към сайта за изтичане на данни на ShinyHunters.
BleepingComputer потвърди, че файлът е бил качен на сървъра на Clop и е можел да бъде изтеглен директно от Tor сайта на групата за рекетьорски софтуер.
Няколко часа по-късно ShinyHunters заявиха пред BleepingComputer, че са „напълно дефейснали“ сайта на Clop.
Посещението на сайта потвърди, че той е бил заменен с страница, съдържаща ASCII изображение на Umbreon — Pokémon-а, използван като лого на ShinyHunters. Дефейсването съдържаше и връзка към Tor сайта на групата и съобщението „rooting your systems since '19 ;)“.
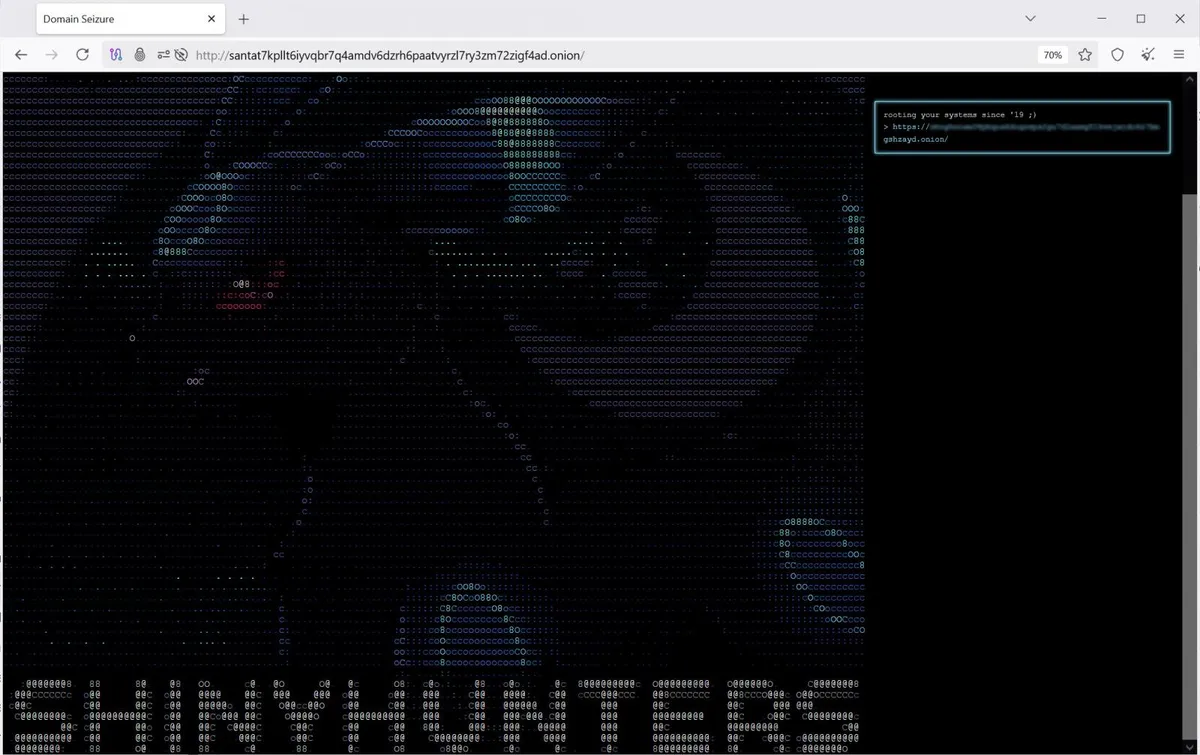
Към момента на писане на тази статия променената страница все още се сервира от инфраструктурата на Clop, според ShinyHunters.
ShinyHunters твърдят, че са откраднали данни
ShinyHunters заявиха пред BleepingComputer, че са получили „пълен достъп“ до сървъра и са откраднали изходен код, плъгини за Grav CMS, системни логове и други данни.
„Откраднатите от нас данни включват изходни кодове, gravCMS плъгини и други неща. Все още ги изтегляме и ги преглеждаме“, казаха ShinyHunters пред BleepingComputer.
Атакуващите също така твърдят, че са откраднали всички файлове, съхранявани в /var/log, които могат да съдържат системна активност, логове за автентикация и потенциално IP адресите на онези, които са се свързвали със сървъра.
ShinyHunters твърдят също, че садобили частните ключове, използвани от Tor onion услугата на Clop.
„Притежаваме техните onion ключове. Така че дори да ни изгонят, това няма да има никакво значение, защото ние контролираме частните ключове за хостване на абсолютно същия onion URL адрес“, твърди злонамереният субект.
Ако ключовете са валидни, това би позволило на атакуващите да управляват Tor сайт, използвайки съществуващия onion адрес на Clop върху контролирани от тях сървъри.
BleepingComputer независимо потвърди дефейсването и предварително качения файл, но не е потвърдил независимо твърденията на ShinyHunters, че са откраднати системни логове, изходен код или частните onion ключове на Clop.
ShinyHunters заявяват, че в момента преглеждат твърдените за откраднати данни.
На въпроса какво планират да направят с откраднатата информация, атакуващият отговори: „Ще ги изнудваме.“
Групата казва, че планира да публикува съобщение на собствения си сайт за изтичане на данни, с което да даде инструкция на Clop да се свърже с тях в рамките на 72 часа.
Изследователят по киберсигурност VXDB заяви пред BleepingComputer, че изображението на Umbreon, показвана в момента на сайта на Clop, е същата като използваната при дефейсването на уебсайта HackForums през август 2020 г., за което ShinyHunters също поеха отговорност тогава.
Вражда между киберпрестъпни групи
ShinyHunters твърдят, че атаката е отмъщение за заплахи, отправени от представител на Clop по време на продължаваща вражда между киберпрестъпните групи.
Според ShinyHunters представител на Clop е заплашил да идентифицира членове на групата и е отправил закани за физическо насиле, след като ShinyHunters са осуетили кампания за кражба на данни на Clop.
ShinyHunters съобщават, че спорът датира от кампанията на Clop за кражба на данни от Oracle E-Business Suite през 2025 г.
През октомври 2025 г. Clop се възползва от множество уязвимости в сървърите на Oracle E-Business Suite, включително уязвимост от тип нулев ден, проследявана като CVE-2025-61882, за да открадне данни от организации в кампании за изнудване.
По същото време киберпрестъпници, наречени „Scattered Lapsus$ Hunters“, сред които и ShinyHunters, публикуваха концептуален експлойт (PoC), за който Oracle по-късно потвърди, че съвпада с експлойта, използван в атаките на Clop.
Тогава ShinyHunters заявиха пред BleepingComputer, че експлойтът първоначално е принадлежал на тях и че Clop са го придобили без разрешение.
ShinyHunters твърдят, че напрежението се е ескалирало след кампанията срещу Oracle, като представител на Clop уж е заплашвал членове на групата.
„По време на кампанията за Oracle EBS, която те стартираха и откраднаха от мен миналата година, някой от cl0p ми писа лично и каза, цитирам (преведено от руски): Имам повече пари от теб и всички твои хора взети заедно, скоро ще те убия“, заявиха ShinyHunters пред BleepingComputer.
BleepingComputer не е потвърдил независимо тези твърдения и се е свързал с Clop относно пробива и обвиненията на ShinyHunters, като ще актуализира статията при получаване на отговор.