Мрежовото управление, базирано на намерения (Intent-based networking - IBN), позволява на операторите да посочат желания от тях резултат и оставя превода му в мрежова политика на софтуера — подход, който AI-native 6G архитектурите извеждат на преден план. Изследователи от Университета в Отава и Nokia Bell Labs твърдят, че тази абстракция дава на атакуващите нови възможности, и тестват два детектора с машинно обучение срещу една от тях.
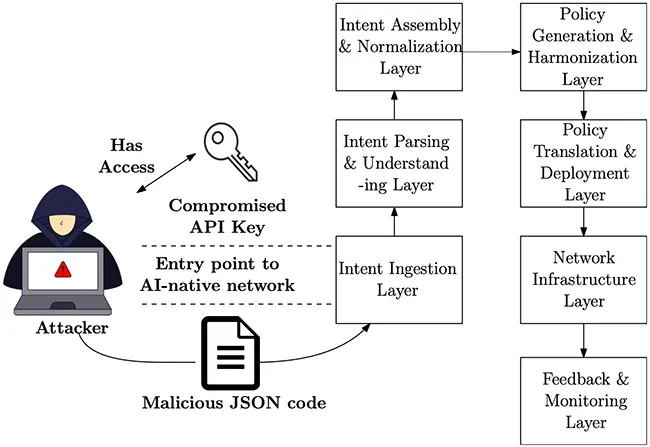
Модел на заплахите − злонамерено инжектиране на намерения през уязвим API (Източник: Изследователски доклад)
Авторите наричат тази заплаха злонамерено инжектиране на намерения (adversarial intent injection): скриване на злонамерени инструкции сред легитимни такива. Те са оценили своите детектори върху 1100 намерения, които са конструирали, частично с помощта на голям езиков модел, така че съобщените стойности описват ефективността върху този набор от данни.
Входната точка
Намеренията са машинно четими заявки, често в JSON формат, които една IBN система превръща в мрежови политики. Изследователите се фокусират върху точката, в която се приемат заявките: атакуващ с компрометиран API ключ предава намерения, които преминават като рутинни актуализации. Докладът посочва отказ от обслужване, ескалация на привилегии, пренасочване на трафик и задни врати като възможни последствия; експериментите в него са ограничени до откриването на инжектираните намерения.
За злонамерени примери екипът е написал 20 базови атаки с намерения, покриващи заплахи като фишинг и извличане на данни, и е създал по девет варианта на всеки от тях. Един от вариантите превръща правило, което отхвърля трафик с включено регистриране на събития, в такова, което го пренасочва към несъществуващ маршрут (null-route) с регистриране, настроено в ограничен режим. За да моделират двусмисленост, авторите са преобозначили 40 злонамерени намерения като легитимни и 90 легитимни намерения като злонамерени.
Като проверка за лесно откриваеми ключови думи, те са изградили класификатор, базиран на правила, от 88 термина, които са класифицирали като силни разграничители. За целия набор от данни той е уловят около 10% от злонамерените намерения, въпреки че 96% от намеренията, които е маркирал, са носили злонамерен етикет.
Разчитане на последователността
Залогът на изследователите е, че атакуващите могат да се разкрият чрез начина, по който разпределят заявките си във времето. За да тестват това, те са създали четири версии на своите данни, като злонамерените намерения пристигат с фиксиран среден темп, разпръснати случайно, ускоряващи се с времето или забавящи се.
Техните детектори разглеждат кратки последователности от последователни заявки, до шест наведнъж, и маркират последователностите, за които има вероятност да съдържат злонамерена заявка, за да може човек да ги прегледа. Авторите установяват, че по-дългите последователности като цяло помагат, с някои изключения.
Те са изпробвали два вида детектори. Единият се е обучавал от примери, обозначени като безопасни или злонамерени. Другият е изучавал само нормалната активност и сигнализира, когато нещо се отклонява от този модел — подход, който авторите предлагат за екипи с малко предварителни познания за това как изглеждат атаките.
Първият детектор е уловил между три четвърти и 96% от последователностите, съдържащи злонамерени заявки, в зависимост от модела на атаката. Вторият е уловил най-много от всеки тестван метод в три от четирите модела, но е имал затруднения при атаката с фиксиран темп, пропускайки около една трета от тези последователности.
И двата са уловили повече от по-ранен детектор, който оценява заявките една по една и който е маркирал приблизително от половината до 60% от злонамерените случаи в четирите модела.
Отворени въпроси
В бъдеща работа екипът планира да добави по-разнообразни JSON конфигурации на политики, които по-добре отразяват реалните IBN внедрявания, и да използва методи за обясним AI (explainable AI), които правят решенията за откриване по-лесни за интерпретиране.
