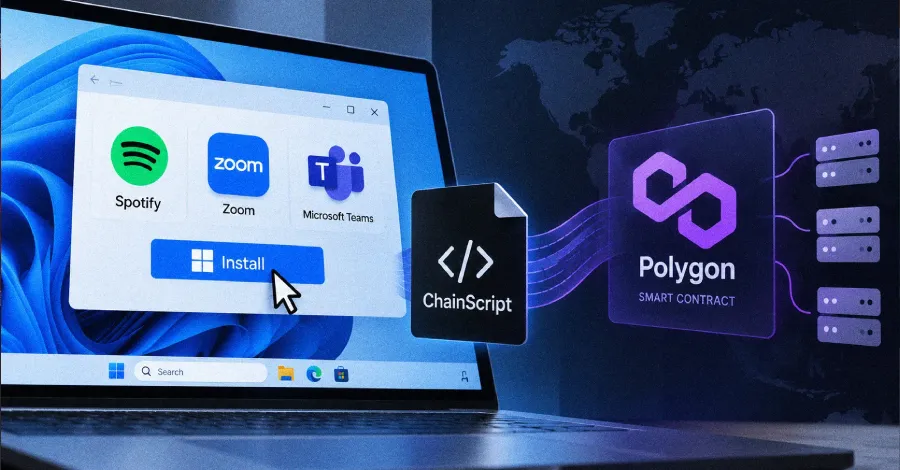
Киберпрестъпниците използват примамки от тип ClickFix за разпространение на незадокументиран досега троянец за отдалечен достъп (RAT), наречен ChainScript.
„ChainScript се появява под множество имена на версии, включително ComponentTask33, UpdateDigital, HostShared и OrchidViolet66, като се представя за софтуер на Spotify, Zoom Workplace и Microsoft Teams“, заявяват изследователите Сам Декър, Анди Ърсри и Неван Бийл от Blackpoint Adversary Pursuit Group (APG).
Както много семейства зловреден софтуер, наблюдавани през последните месеци, ChainScript използва техника за откриване на команден сървър (C2) в стил EtherHiding, която се възползва от смарт договор в мрежата Polygon за локализиране на своята активна WebSocket инфраструктура.
ChainScript е пълнофункционален троянец за отдалечен достъп, който осигурява широк контрол на оператора, включително интерактивни CMD и PowerShell, файлови операции, прихващане на екранни снимки, внедряване на зловреден код, изброяване на криптопортфейли (както десктоп приложения, така и разширения за браузър) и отдалечено изпълнение на JavaScript.
Началната точка на веригата от атаки е примамка от тип ClickFix, която води до изтегляне и изпълнение на злонамерен инсталатор за Windows чрез „msiexec.exe“. Инсталаторът („ComponentTask33-4d14e6ac.msi“), маскиран като Spotify, внедрява средата за изпълнение Node.js и стартира JavaScript агента на ChainScript чрез скрити етапи на PowerShell и VBScript.
Скриптът PowerShell съхранява различни компоненти — по-специално средата за изпълнение, изходния код на агента, конфигурацията и други помощни бинарни файлове — в различни директории в папката „%LOCALAPPDATA%“, изглеждащи като легитимни файлове на Microsoft. Скриптът VBScript служи като основен модул за стартиране на ChainScript.
След това стартираният агент осигурява персистентност на потребителско ниво чрез насрочена задача (scheduled task) с резервен вариант чрез Registry Run ключ. При изпълнение ChainScript се свързва с C2 сървъра през WebSockets и извлича допълнителни инструкции, давайки на атакуващия директен контрол върху компрометираната система. Поддържаните команди му позволяват също така да се актуализира самостоятелно и да премахва своята персистентност.
Констатациите илюстрират как киберпрестъпниците все повече възприемат гъвкава децентрализирана инфраструктура, за да се противопоставят на опитите за блокиране и да осигурят непрекъснатост на операциите си.
„ChainScript отразява зараждаща се тенденция при зловредния софтуер да използва развойни рамки и базирано на блокчейн откриване на C2 инфраструктура, което позволява ротация на сървърите и затруднява традиционното откриване, базирано на индикатори“, отбелязват от Blackpoint. „Чрез отделяне на откриването на сървъра от самия зловреден софтуер и използване на договора в Polygon като външен разпознавател (resolver), операторът може да пренасочва заразените хостове към нова инфраструктура, запазвайки същия имплант и работен процес за повторно свързване.“
ClickFix — начин потребителите на Mac и Windows сами да заразят устройствата си
Разкритието идва в момент, когато злонамерени субекти компрометираха официалния профил на HBO Max в Reddit („u/hbomax“) и го използваха за разпространение на злонамерени реклами, стартиращи ClickFix атаки за заразяване на Windows и macOS устройства със зловреден софтуер за кражба на данни. Дейността е получила кодовото име PasteSwitch от Hudson Rock и ADAMnetworks. Не е известно как е бил пробит профилът, както и колко хора са кликнали върху тези фалшиви реклами и колко са били компрометирани в резултат на това.
При macOS е установено, че PasteSwitch доставя MacSync, Atomic macOS Stealer (AMOS) и фалшиви приложения за криптопортфейли, предназначени за кражба на фрази за възстановяване (seed phrases). От друга страна, клонът за Windows разпространява Amatera Stealer и софтуер за подмяна на криптоадреси (clippers) като AnimateClipper и ZigClipper. Общо потвърденият профил в Reddit е сервирал 108 злонамерени реклами за 48-часов период в средата на септември 2026 г.
Според данни, споделени от Seqrite Labs, заразяванията с MacSync са концентрирани в САЩ, следвани от Великобритания, Германия, Япония, Канада, Франция, Сингапур, Австралия, Индия и Нидерландия. „Кампаниите с MacSync са насочени предимно към региони с широко разпространение на macOS в корпоративния сектор, технологичния и софтуерния бранш, както и към активни крипто и Web3 общности“, заявява изследователят Чандра Кант Баури.
„Атакуващите са използвали изключително добре изработени материали, за да изградят доверие, преди да доставят злонамерения код“, съобщават от Hudson Rock. „Чрез отвличането на потвърден корпоративен профил те са заобиколили първоначалното скептично отношение, което много потребители имат към интернет рекламите.“
Разкритията съвпадат с друга кампания от тип ClickFix, която използва фалшива страница за изтегляне на Codex, появяваща се в резултатите от търсенето, за да отведе потребителите до фалшиви страници в Google Sites и да подведе потребителите на macOS да поставят злонамерена команда в Terminal, което води до изпълнението на Atomic Stealer. На посетителите, използващи устройства, различни от Mac, се показва безобидна примамваща страница.
„Копираната команда в Terminal първо извлича зареждащ shell скрипт — първи етап“, обясняват от Cato Networks. „Този зареждащ модул съдържа вграден масив от данни (blob), който той декодира и изпълнява с eval, генерирайки shell скрипт от втори етап. Вторият етап записва изпълнението и извлича финалния злонамерен код от трети етап във формат Mach-O.“
Компанията за киберсигурност описва тази дейност като част от по-широк модел на атаки, които използват доверени услуги и споделени чатове от големи езикови модели (LLM) за предоставяне на фалшиви инструкции за инсталация, като същевременно заобикалят предупрежденията на браузъра, проверката на URL адреси и евристиките на Safe Browsing.
В доклад, публикуван миналия месец, Microsoft съобщава, че е наблюдавала кампания от тип ClickFix за macOS, разпространяваща MacSync и Atomic Stealer чрез клъстер от не по-малко от 250 наподобяващи легитимните домейни.
„Кампанията се разви от широко разпространение на ClickFix примамки към използване на сървърен филтър за идентифициране на браузъра (browser-fingerprinting gate), който показва примамката предимно на посетители, чиято среда изглежда съвместима с автентичен macOS браузър“, се посочва в доклада. „Това маскиране ограничава видимостта за ботове (crawlers), изолирани среди (sandboxes) и някои автоматизирани процеси за анализ.“