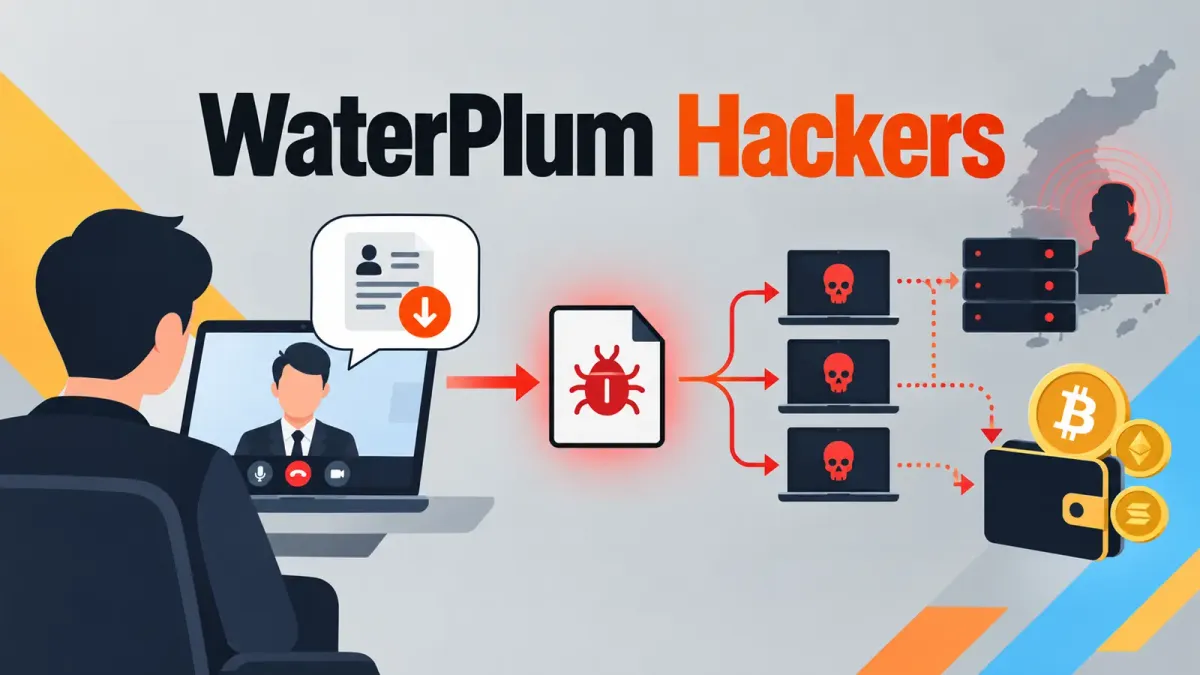
Оператори, свързани със севернокорейската група WaterPlum, превърнаха търсенето на работа в път за извършване на кражби. Представяйки се за специалисти по подбор на персонал, те са убедили софтуерни разработчици да стартират вредни файлове по време на наглед нормални онлайн интервюта.
Кампанията, известна още като Contagious Interview, е засегнала най-малко 30 000 компютъра в над 100 държави между декември 2025 г. и юли 2026 г.
Атакуващите са добили средства или данни за достъп от над 7000 портфейла за криптовалута и са прехвърлили най-малко 10,7 милиона долара в криптовалута към Северна Корея.
Анализатори от Центъра за оплаквания от киберпрестъпления (IC3) отбелязаха този модел в насоки относно активността на севернокорейските ИТ работници.
От IC3 посочват в доклад, споделен с Cyber Security News (CSN), че стандартните стъпки при наемане на работа могат да бъдат използвани за внедряване на зловреден код в системи, съдържащи данни.
Операцията създава и втора опасност: компрометиран разработчик може да се превърне в входна точка към неговия работодател или клиент.
Откраднати данни за вход в браузъра, ключове за портфейли, документи за самоличност, екранни снимки и проектни файлове могат да подпомогнат последващи кражби, изнудване или неоторизиран достъп до корпоративни мрежи.
Севернокорейски хакери от WaterPlum инфектираха 30 000 компютъра
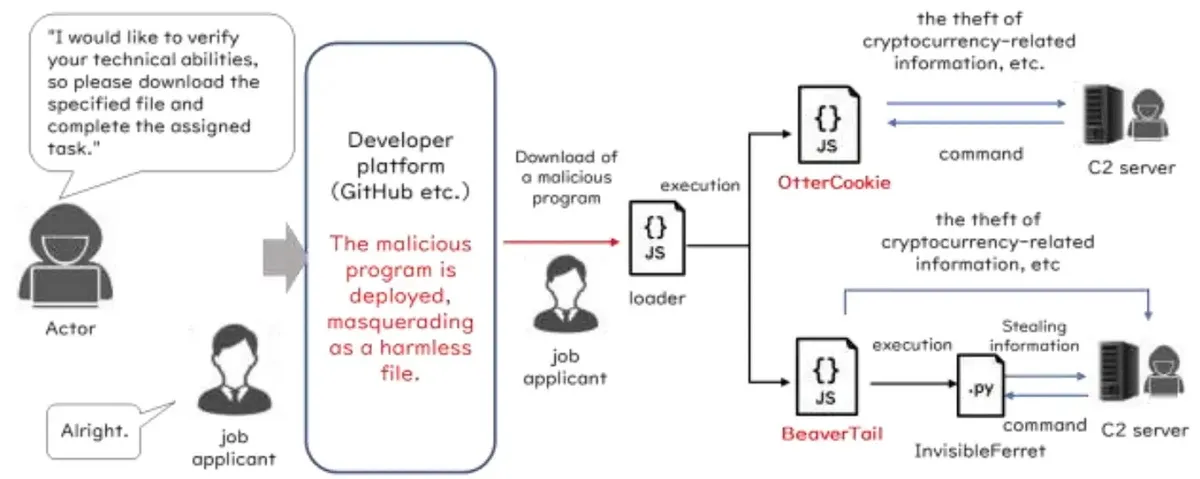
WaterPlum подхожда към мишените си през социални мрежи, сайтове за обяви за работа, платформи за временна заетост и фриланс пазари. Групата се представя за работодатели, след което моли кандидатите да изпълнят задача по кодиране или да отстранят предполагаем проблем със софтуера за интервюто.
Вместо легитимно задание, мишената е насочвана да изтегли и изпълни злонамерен проект, пакет или файл. Този подход наподобява фалшивите тестове за кодиране от рекрутъри, при които ежедневната техническа оценка се превръща в механизъм за доставяне на съдържанието.
Файловете могат да съдържат BeaverTail, InvisibleFerret, OtterCookie, OtterCandy или StoatWaffle. Тези инструменти дават възможност на киберпрестъпниците да стъпят в системата, да поддържат отдалечен достъп и да извличат информация.
StoatWaffle може да бъде скрит в проекти на тема блокчейн и да използва конфигурация на Visual Studio Code за стартиране на код, когато жертвата отвори и се довери на папката.
Съобщава се, че членовете на WaterPlum са използвали AI генерирана подмяна на лица (face-swapping) по време на видео разговори. Тази тактика прави предупреждението в този случай с фалшиви Web3 интервюта изключително актуално: добре организираният процес по подбор не прави изтеглянето на файлове безопасно.
Въздействието надхвърля рамките на един отделен портфейл. Идентификационните данни, взети от разработчик, могат да изложат работодател, клиент или изпълнител на риск от кражба на интелектуална собственост и по-широко проникване в мрежата.
Откраднатите изображения на документи за самоличност могат също да помогнат на севернокорейските ИТ работници да се представят за жертвите, докато търсят договори и доходи от чужбина.
Фермите за лаптопи разширяват риска
Властите свързват части от тази дейност със севернокорейски ИТ работници, които получават работа под чужда самоличност. Те използват „ферми за лаптопи“ — локации, където компютрите са настроени за дистанционно управление, заедно с виртуални частни сървъри (VPS) и местни съучастници, за да скрият къде всъщност се извършва работата.
Япония е ликвидирала ферма за лаптопи, свързана със съучастник, според официалното предупреждение. Разследващите са установили, че авторите на заплахата от WaterPlum и заподозрените ИТ работници са използвали едни и същи IP адреси при достъп до ферми за лаптопи, използване на услуги за краудсорсинг и кандидатстване за позиция в японска борса за криптовалута.
Работодателите трябва да третират необичайните детайли при подбора като проблем на сигурността, а не просто като въпрос на наемане. Полезните проверки включват потвърждаване на данните за контакт, изискване кандидатите да обяснят подробния си опит и повишено внимание, когато твърдените умения, местоположение, езикови способности или искания за плащане не съвпадат.
Неотдавнашните доклади за измамите от севернокорейски работници показват как подставените лица и инструментите за дистанционно управление могат да скрият кой наистина стои зад екрана.
За кандидатите основното правило е просто: никога не стартирайте непознат код на лично устройство или машина, която съдържа криптовалута, чувствителни данни или достъп до работното място.
Тествайте недоверени проекти само в изолирана среда, проверявайте ги за нечетимо или маскирано съдържание и избягвайте отварянето на непознати проекти във Visual Studio Code извън режим с ограничени права (Restricted Mode).
Ако се съмнявате за инфекция, незабавно изключете устройството от интернет. Тъй като данните от портфейла вече може да са компрометирани, създайте нов портфейл на отделно устройство, прехвърлете активите, съхранявайте неговата начална фраза (seed phrase) офлайн, архивирайте необходимите файлове и нулирайте напълно системата. Организациите трябва да ограничат достъпа на външни изпълнители и бързо да отменят акаунти и сесии при възникване на опасения.
Тази кампания се основава на дългогодишна заплаха за разработчиците: атакуващите знаят, даващата надежда роля може да накара рисковото изтегляне да изглежда рутинно.
Читателите могат да сравнят този метод с кампанията със зловреден софтуер Contagious Interview, която по подобен начин използва фалшив процес по наемане на работа за доставяне на софтуер за кражба на данни за достъп.
Indicators of compromise (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| Malware family | BeaverTail | JavaScript-based malware delivered through malicious packages and developer projects |
| Malware family | InvisibleFerret | Python-based backdoor used to access compromised systems |
| Malware family | OtterCookie | JavaScript remote-access and information-stealing malware |
| Malware family | OtterCandy | Malware combining OtterCookie and RATatouille capabilities |
| Malware family | StoatWaffle | Modular Node.js loader, credential harvester and remote-access malware |
| File name | .vscode/tasks.json | Visual Studio Code task configuration file that can trigger malicious code execution when an unsafe project folder is trusted |
| Suspicious command string | curl | Command string cited by the advisory as a warning sign in untrusted scripts |
| Suspicious command string | base64 | String that can indicate encoded or concealed script content |
| Suspicious command string | -enc | Common encoded-command parameter cited in the advisory |
| Suspicious command string | mshta | Script execution utility cited as a suspicious string in unknown commands |
| Suspicious command string | Invoke-WebRequest -Uri | Download command pattern that should be reviewed before execution |
| Suspicious command string | iwr -uri | Shortened download-command pattern cited in the advisory |
| Suspicious command string | hidden | String that can indicate an attempt to conceal command execution |
Note: IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup in your SOC