Бърз отговор: SailPoint остава бенчмаркът в IGA с базирани на изкуствен интелект удостоверявания; Saviynt води при облачно-нативната интегрирана рамка за управление (governance); Microsoft Entra ID Governance печели по икономическа ефективност при пакетни услуги в M365 среди; Omada доминира при средните по размер предприятия, търсещи възможности за конфигуриране; One Identity управлява среди с голямо присъствие на AD.
IGA отговаря на въпроса, който одиторите винаги задават: кой трябва да има достъп и можете ли да го докажете?
Прегледите на правата за достъп, извършвани в електронни таблици, са причината за констатации при одити и пробиви от вътрешни лица. Управлението и администрирането на идентификационни данни (Identity Governance & Administration) автоматизира жизнения цикъл на правата за достъп: предоставяне на достъп при постъпване, промяна на роля или напускане (joiner-mover-leaver provisioning), удостоверяване на достъпа (access certifications), прилагане на разделение на задълженията (separation of duties) и непрекъсната следа от доказателства, която рамките за киберсигурност на SOX, ISO и предприятията вече изискват постоянно, а не само по време на годишните спешни проверки.
Конкурентната среда през 2026 г. съчетава установени водещи компании с облачно-нативни предизвикатели, докато подпомогнатото от AI удостоверяване (препоръчвай, а не потвърждавай сляпо) се превърна в истинския разграничителен фактор.
Оценихме десет инструмента по пет претеглени критерия, а след това описахме подробно техните функции, най-добро приложение, предимства и недостатъци. Редакторска оценка, а не лабораторен тест; ценообразуването е посочено само според модела.
Съдържание
- Как ги оценихме
- Карта с резултатите
- Подробен преглед на 10-те инструмента
- Пълна таблица за сравнение
- Ръководство за купувача
- Често задавани въпроси
Как ги оценихме
Пет претеглени критерия: Дълбочина на удостоверяването и разделението на задълженията (SoD) (25%); Обхват на жизнения цикъл/предоставянето на достъп (25%) конектори, автоматизация на JML; AI и аналитичност (20%) препоръки, извличане на роли, откриване на аномалии; Внедряване и време за достигане на стойност (15%); Яснота на стойността и ценообразуването (15%).
Карта с резултатите
| Инструмент | Sert/SoD | Жизнен цикъл | AI/аналитичност | Време за стойност | Стойност | Претеглена оценка | Модел на ценообразуване |
|---|---|---|---|---|---|---|---|
| SailPoint | 5 | 5 | 5 | 3 | 3 | 4.40 | По оферта (на самоличност) |
| Saviynt | 5 | 5 | 4 | 4 | 3 | 4.35 | По оферта (на самоличност) |
| Microsoft (Entra ID Governance) | 4 | 4 | 4 | 5 | 5 | 4.35 | Публикувана добавка |
| One Identity | 5 | 5 | 3 | 3 | 3 | 4.00 | По оферта |
| Omada | 5 | 4 | 4 | 4 | 4 | 4.30 | По оферта/SaaS нива |
| IBM (Verify Governance) | 4 | 4 | 3 | 3 | 3 | 3.55 | По оферта |
| Oracle (Access Governance) | 4 | 4 | 4 | 3 | 3 | 3.70 | OCI/по оферта |
| Okta (Identity Governance) | 3 | 4 | 3 | 5 | 4 | 3.75 | Добавка на потребител |
| RSA (Governance & Lifecycle) | 4 | 4 | 3 | 3 | 3 | 3.55 | По оферта |
| Ping Identity (incl. ForgeRock) | 3 | 4 | 3 | 3 | 3 | 3.30 | По оферта |
Подробен преглед на 10-те инструмента
1. SailPoint
Описание. Бенчмаркът в IGA: Identity Security Cloud управлява удостоверяването на достъпа, жизнения цикъл, разделението на задълженията (SoD) и ролите в хиляди конектори, описани подробно в нашето ръководство за сигурност на корпоративните самоличности и защита на достъпа.
Разполага с най-развития AI на пазара, предоставящ препоръки за достъп, откриване на аномалии и автоматизирано извличане на роли, които превръщат удостоверяванията в информирани решения, вместо в формални потвърждения за съответствие.
Основни функции: Базирани на AI удостоверявания/препоръки; задълбочен жизнен цикъл + каталог с конектори; механизъм за SoD; извличане на роли; управление на външни сътрудници и машинни самоличности; права за достъп в облачната инфраструктура.
Най-подходящ за: Големи предприятия с високи изисквания за съответствие, търсещи най-задълбоченото управление.
Предимства: Дълбочина + AI бенчмарк; признание от одиторите; богата екосистема.
Недостатъци: Внедрявания в мащаба на цяла програма; висока цена на ниво единична самоличност.
2. Saviynt
Описание. Облачно-нативният конвергентен инструмент: Enterprise Identity Cloud предоставя обединено IGA и управление на правата за достъп в облачната инфраструктура (CIEM), заедно с GRC за приложения в единна SaaS платформа. Тя е най-силна там, където управлението трябва да свърже SaaS приложения, контролни равнини в мулти-облачни среди и SoD от нивото на SAP, без да се внедряват три отделни продукта.
Основни функции: Конвергирани IGA+CIEM+приложен GRC; детайлно разделение на задълженията (дълбочина за SAP/ERP); облачно-нативен SaaS; удостоверяване, базирано на риска; анализи на равнопоставени субекти (peer analytics).
Най-подходящ за: Ориентирани към облака предприятия и съответствие с голямо използване на ERP.
Предимства: Обхват на конвергенцията; дълбочина на SoD за ERP; SaaS реализация.
Недостатъци: Сложност на конфигурацията при по-голяма дълбочина; внедряванията продължават да изискват обемни услуги.
3. Microsoft (Entra ID Governance)
Описание. Управление на цената на пакетни услуги: нативно управление на права за достъп, прегледи на достъпа, работни процеси за жизнения цикъл и интеграция с Privileged Identity Management (PIM), вградени директно в Microsoft Entra, подсилващи директориите, за да се предотвратят сценарии, при които уязвимости в Microsoft Entra ID позволяват на атакуващите да ескалират привилегии чрез ненаблюдавани сервизни принципали и федерирани роли.
Основни функции: Пакети за достъп/управление на правата; автоматизирани прегледи на достъпа; работни процеси за жизнения цикъл (JML); синергия с PIM; публикувани цени за добавката.
Най-подходящ за: Среди с M365, които търсят управление без нова платформа.
Предимства: Ненадминато съотношение цена/усилия в рамките на наличния стек; поддръжка нативно и в дълбочина.
Недостатъци: Обхватът на конекторите за мултиплатформени/наследени (legacy) системи отстъпва на специализираните решения; по-повърхностен SoD контрол спрямо SailPoint/Saviynt.
4. One Identity (Identity Manager)
Описание. Основният работен кон за Active Directory и SAP: Identity Manager осигурява детайлно управление на жизнения цикъл (provisioning), сертификация на достъпа и прилагане на SoD политики, поддържани от активни корекции за сигурност от разработчика, които отстраняват уязвимости за ескалация на привилегии в One Identity Manager в локални (on-premises) корпоративни среди.
Ключови функции: Дълбока интеграция с AD/SAP конектори; детайлен жизнен цикъл; сертификация/SoD; разширение за управление на данни; локално (on-prem)/хибридно внедряване.
Най-подходящ за: Организации с фокус върху AD/SAP, които се модернизират умерено и последователно.
Предимства: Еталон за дълбочина при интеграция с AD/SAP; пълен контрол върху внедряването.
Недостатъци: Облачният интерфейс отстъпва на SaaS конкурентите; утилитарен интерфейс.
5. IBM (Verify Governance)
Описание. Управление с мащаб на услугите: IBM Verify Governance управлява сертификацията на достъпа, автоматизираното предоставяне на права (provisioning) и моделирането на роли и рискове, поддържани от актуализации за сигурност, коригиращи уязвимости в платформата IBM Security Verify. Обикновено се внедрява при по-мащабни IBM трансформации на идентичността или GRC, където консултантските услуги са толкова важни, колкото и самият софтуер.
Ключови функции: Сертификации; предоставяне на достъп (provisioning); моделиране на роли/рискове; SAP интеграция; сервизна екосистема на IBM.
Най-подходящ за: Големи компании, ориентирани към решенията на IBM, и програми, водени от консултантски услуги.
Предимства: Репутация в корпоративния сектор; силни консултантски и сервизни ресурси.
Недостатъци: Темпото на развитие на продукта отстъпва на лидерите; стойността е зависима от екосистемата.
6. Omada
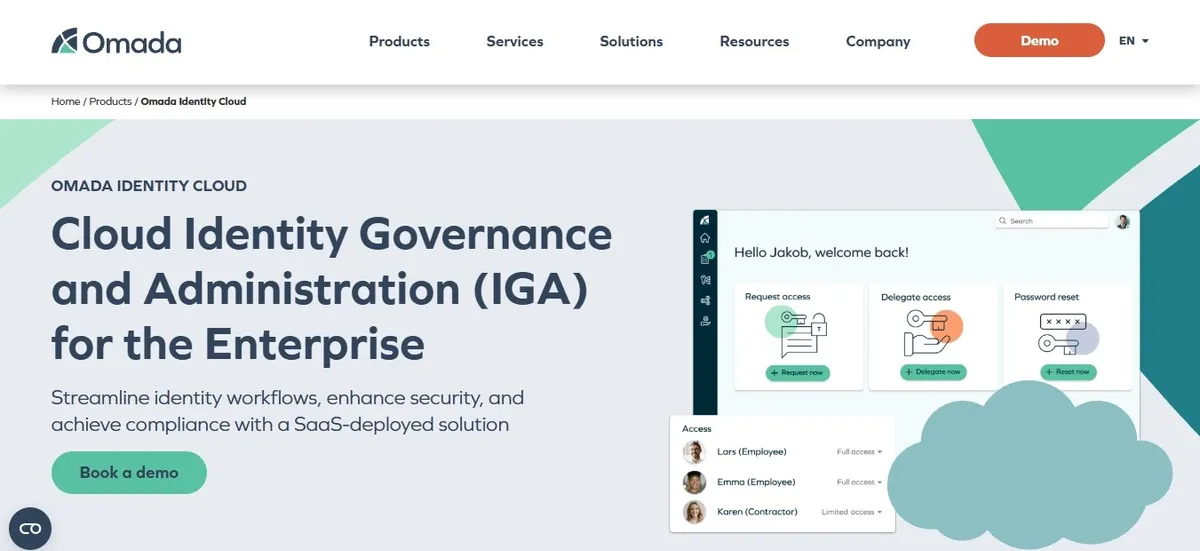
Описание. Гъвкавият фаворит за средния и големия бизнес: Omada Identity Cloud внедрява стандартни рамки за IGA процеси (IdentityPROCESS+), които се внедряват за седмици, а не за години. Рамката е съобразена с съществените критерии за избор на правилните корпоративни IAM и IGA решения за осигуряване на управление от европейски клас в световен мащаб.
Ключови функции: Шаблони за процеси по най-добри практики; сертификация/SoD; автоматизация на жизнения цикъл; SaaS доставка; отлично съответствие с европейските регулации.
Най-подходящ за: Средни до големи предприятия, търсещи дълбочина без мащабни програми от типа на SailPoint.
Предимства: Бързо постигане на стойност (time-to-value) с реална дълбочина; готови шаблони за процеси.
Недостатъци: Обхватът на конекторите и AI отстъпват на първите две решения; разпознаваемостта на марката в Северна Америка все още се изгражда.
7. Oracle (Access Governance)
Описание. Модернизирано управление за среди на Oracle: облачната услуга Access Governance осигурява прегледи на достъпа с помощта на AI и непрекъсната автоматизация на жизнения цикъл в приложенията на Oracle, OCI и базите данни, като предпазва от пропуски в конфигурацията, които разкриват уязвимости в Oracle E-Business Suite и ERP приложенията.
Ключови функции: Прегледи на достъпа, подпомогнати от AI; нативна услуга за OCI; дълбочина на конекторите за Oracle приложения/бази данни; жизнен цикъл; ценообразуване в облака въз основа на използването.
Най-подходящ за: Организации с фокус върху среди на Oracle.
Предимства: Дълбока интеграция с Oracle стека; модернизиран SaaS модел.
Недостатъци: Ограничен интерес извън среди на Oracle; тесен обхват на екосистемата.
8. Okta (Identity Governance)
Описание. Единно управление там, където се намира достъпът: Okta Identity Governance (OIG) добавя заявки за достъп, периодични сертификации и процеси за жизнен цикъл нативно към основната платформа на Okta, оценена в нашия преглед на най-добрите решения за управление на идентичността и достъпа за SaaS-ориентирани бизнеси.
Ключови функции: Заявки за достъп/сертификации в Okta; автоматизация на работните процеси; синергия на жизнения цикъл с предоставянето на достъп (provisioning) в Okta; допълнително ценообразуване на потребител.
Най-подходящ за: Среди с Okta, нуждаещи се от бързо и практично управление.
Предимства: Внедряване без никакво триене; единно администриране.
Недостатъци: Дълбочината на SoD/анализа отстъпва на специализираните решения; ограничен обхват в рамките на Okta-tenant.
9. RSA (Governance & Lifecycle)
Описание. Опората сред инсталираните бази: RSA Governance & Lifecycle (предишно Aveksa) обслужва дългогодишни корпоративни внедрявания с сертификация на достъпа, управление на заявки и проследяване на идентичността, оценени сред корпоративните инструменти за управление на достъпа на потребителите и управление за осигуряване на съответствие с висока степен на гаранция.
Ключови функции: Сертификации; жизнен цикъл; управление на нарушенията; сила при локални системи (on-prem); съвместимост с платформата RSA Unified Identity.
Най-подходящ за: Съществуващи среди с RSA governance, оптимизиращи приемствеността.
Предимства: Доказан при големи мащаби; стабилност на утвърдения лидер.
Недостатъци: Ниска инерция при нов избор; необходимо е проучване за модернизация.
10. Ping Identity (вкл. ForgeRock)
Описание. Бележка относно обхвата: Ping Identity (с ForgeRock, обединени под една шапка) е предимно платформа за управление на достъпа и CIAM; нейните възможности за управление са фокусирани върху оркестрация на идентичността и моделиране на взаимовръзки, съобразени с насоките на архитектурата Нулев доверие (Zero Trust Architecture) на NIST, като обикновено се комбинира със специалист като SailPoint или Saviynt за пълни SoD програми.
Ключови функции: Жизнен цикъл на идентичността (по линия на ForgeRock); моделиране на взаимовръзки/роли; интеграции за оркестрация към IGA партньори; единна платформа Ping.
Най-подходящ за: Среди, базирани на Ping, с леки нужди от управление или като слой за достъп до специализиран IGA.
Предимства: Сила в оркестрацията; консолидация на платформата.
Недостатъци: Не е специалист в сертификацията/SoD; изисква комбиниране за пълен IGA.
Пълна таблица за сравнение
| Инструмент | Сертификации | Дълбочина на SoD | Препоръки с изкуствен интелект | SaaS-ориентиран | Ценообразуване |
|---|---|---|---|---|---|
| SailPoint | Най-добро ниво | Най-добро ниво | Най-добро ниво | Да | Оферта/идентичност |
| Saviynt | Да | Най-добро ниво (ERP) | Да | Да | Оферта/идентичност |
| Entra ID Governance | Да | Умерена | Да | Да | Публикувана добавка |
| One Identity | Да | Да | Умерена | Хибриден | Оферта |
| Omada | Да | Да | Да | Да | Оферта/SaaS |
| IBM | Да | Да | Умерена | Хибриден | Оферта |
| Oracle | Да | Да | Да | Да (OCI) | OCI/оферта |
| Okta OIG | Да | Лека | Лека | Да | Добавка за потребител |
| RSA | Да | Да | Лека | Хибриден | Оферта |
| Ping (ForgeRock) | Лека | Лека | Лека | Хибриден | Оферта |
Ръководство за купувача
Съобразете нуждите на програмата с тежестта на платформата. Пълномащабно регулирано управление → SailPoint (дълбочина/AI) или Saviynt (конвергенция/ERP). Седмици, а не години с реална дълбочина → Omada.
Ориентиран към M365 → Entra ID Governance на първо място; добавете специалист само там, където пролуките в SoD/конекторите му оказват влияние. SaaS среди, базирани на Okta → OIG за практично покритие. AD/SAP локални системи (on-prem) като източник на истина → One Identity. Среди на Oracle → Access Governance.
Изкуственият интелект е лекарството за сертификацията: системите за препоръки (бенчмаркът на SailPoint) са това, което спира умората на проверяващите от пълното одобряване на всичко — изисквайте демонстрации на живо с вашите данни за права за достъп.
Защитете локалния (on-premises) източник на истина: Там, където Active Directory и наследените локални системи остават авторитетни, One Identity осигурява директен оперативен контрол — уверете се, че средите са одитирани спрямо контролен списък за сигурност на Active Directory, за да елиминирате остарелите привилегировани акаунти.
Ключови изводи: офертите за единична идентичност доминират (публикуваната добавка на Entra е ценовият котва); машинните идентичности и тези на външни служители са разрастващата се повърхност за одит — потвърдете покритието; конвергенцията (Saviynt IGA+CIEM) спестява платформи, но добавя конфигурация; и доказателствата за сертификация трябва да се експортират чисто — одиторите, а не таблата за управление, са клиентът.
Често задавани въпроси (FAQ)
Кои са най-добрите IGA инструменти през 2026 г.?
SailPoint (бенчмарк дълбочина/AI), Saviynt (облачна конвергенция), Entra ID Governance (изгодни пакетни условия), Omada (конфигурируемо бързо реализиране на стойност), One Identity (AD/SAP дълбочина) с Okta OIG, Oracle, IBM и RSA, обслужващи своите екосистеми.
Какво прави IGA, което IAM не прави?
IAM удостоверява автентичността и свързва потребителите; IGA управлява правата за достъп — автоматизирано предоставяне на ресурси при постъпване, преместване и напускане (joiner-mover-leaver), сертификации за достъп, прилагане на SoD и доказателства за одит. IAM е вратата; IGA решава кой заслужава ключове.
Как се ценообразува IGA?
За управлявана идентичност на година, почти универсално по оферта — SailPoint/Saviynt/Omada на премиум нива, с публикуваната добавка Entra ID Governance на Microsoft като прозрачна ценова котва на пазара, и Okta OIG като добавка за потребител.
Защо IGA е от решаващо значение за предотвратяване на злоупотребата с привилегии?
Немониторираното натрупване на права за достъп оставя изоставени акаунти и неактивни разрешения отворени за атакуващите. Разбирането на това как атакуващите експлоатират привилегирования достъп подчертава защо непрекъснатите сертификации за достъп и автоматизираното отнемане на права са необходими, за да се лиши от възможност страничното движение (lateral movement).
SailPoint или Saviynt?
SailPoint за най-дълбоки сертификации, AI и зрялост на конекторите; Saviynt за конвергиран IGA+CIEM+ERP GRC в един SaaS. SoD с фокус върху ERP клони към Saviynt; най-широката дълбочина на управление клони към SailPoint. И двете са ангажименти за цялостна програма.
Достатъчен ли е Entra ID Governance?
За среди, базирани на M365, с умерени нужди от SoD, често да, при ненадминати икономически условия. Дълбочината на конекторите между различни платформи, ERP SoD и разширеното извличане на роли остават територия на специалистите.
Защо изкуственият интелект се превърна в разграничаващ фактор за IGA?
Умора от сертификация: проверяващите масово одобряват без преглед. Препоръките от изкуствен интелект, отклоненията от партньорски групи и извличането на роли превръщат прегледите в решения за риска, като измеримо намаляват неподходящия достъп, вместо просто да го документират.
Заключение
IGA превръща въпроса „кой до какво има достъп“ от хаотично бързане преди одит в автоматизиран и доказан процес. SailPoint поставя бенчмарка за дълбочина и изкуствен интелект; Saviynt обединява управлението с правата за достъп в облака; Entra ID Governance прави управлението на M365 среди надеждно срещу допълнително заплащане; Omada съкращава времето за постигане на стойност; One Identity, Oracle, IBM, RSA и Okta обслужват своите традиционни сфери; а Ping (ForgeRock) играе ролята на слоя за достъп редом с истинските специалисти.
Изисквайте препоръки от изкуствен интелект въз основа на вашите собствени данни, проверявайте покритието на машинните идентичности и купете платформата, която ресурсите на вашата програма действително могат да поддържат.