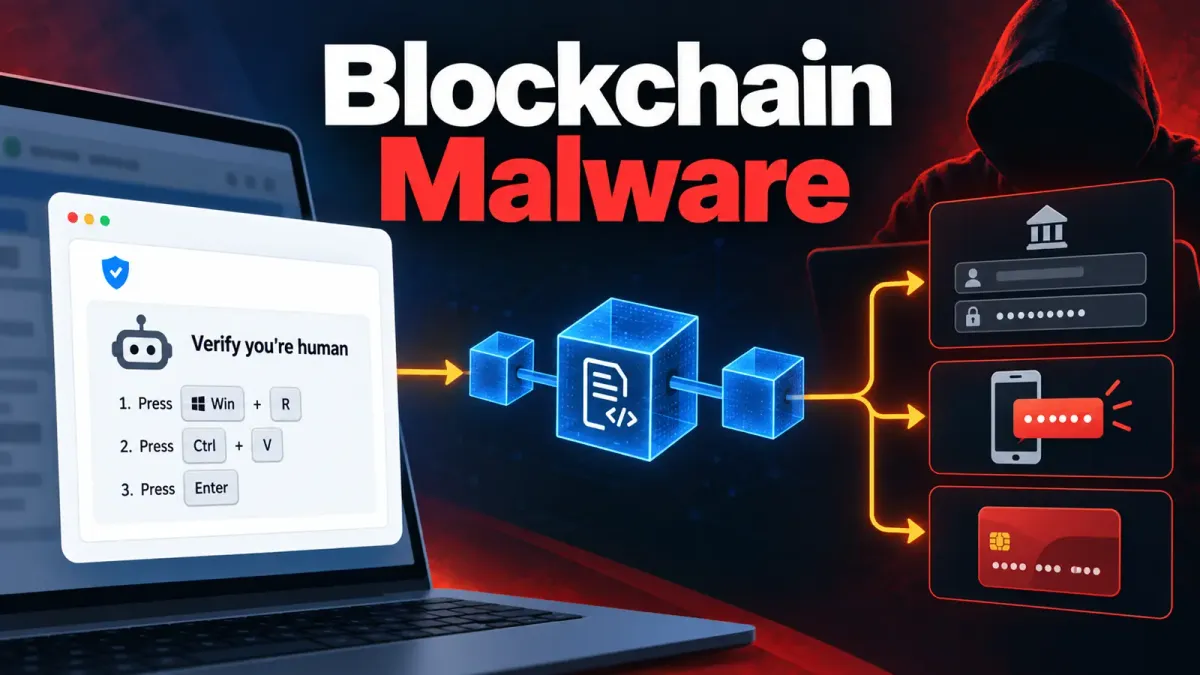
Нова кампания със зловреден код използва блокчейн технология, за да поддържа своите сървъри за управление извън обсега на защитните системи. Операцията подмамва посетителите на компрометирани бизнес уебсайтове да изпълнят злонамерена команда, след което краде данни за вход в банкови сметки и кодове за двуфакторна автентификация.
Кампанията е активна поне от ноември 2025 г. Тя комбинира фалшиво подканване за потвърждение, че потребителят е човек, злонамерени PowerShell команди и задна врата (backdoor), която получава нови инструкции.
Изследователи от GuidePoint Security идентифицираха тази активност. Тяхното разследване разкри най-малко 31 компрометирани легитимни уебсайта, 15 смарт договора в Polygon и инфраструктура, която може да променя посоката си, без да актуализира самия зловреден код, в различни индустрии в няколко държави за период от седем месеца.
От GuidePoint Security заявяват в доклад, споделен с Cyber Security News (CSN), че задната врата по-късно е била използвана за инсталиране на фалшиво разширение за браузър, проектирано да прихваща идентификационни данни и двуфакторни кодове от приблизително 479 финансови сайта и платформи за криптовалута.
Тя прилича на достъп за зловреден софтуер за откуп (ransomware), управляван чрез ClickFix, но блокчейн прави операцията по-устойчива.
Hackers Hide Malware Servers on Blockchain
Техниката е известна като EtherHiding. Вместо да поставя фиксиран адрес на сървър за управление (command-and-control) в зловредния код, агентът пита смарт договор в Polygon къде трябва да се свърже.
Договорът връща криптиран адрес, което позволява на операторите да сменят своя сървър с евтина блокчейн трансакция.
Този дизайн отслабва познатата защитна реакция: блокирането на злонамерен domain. Когато даден адрес бъде заменен, заразените машини могат да получат следващия адрес по време на следващата си проверка, докато по-ранните етапи остават непроменени.
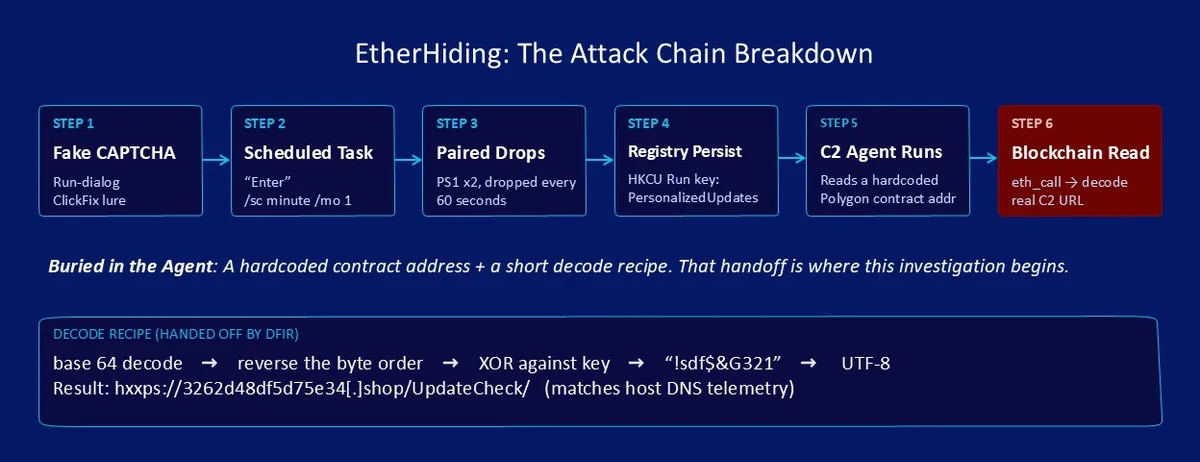
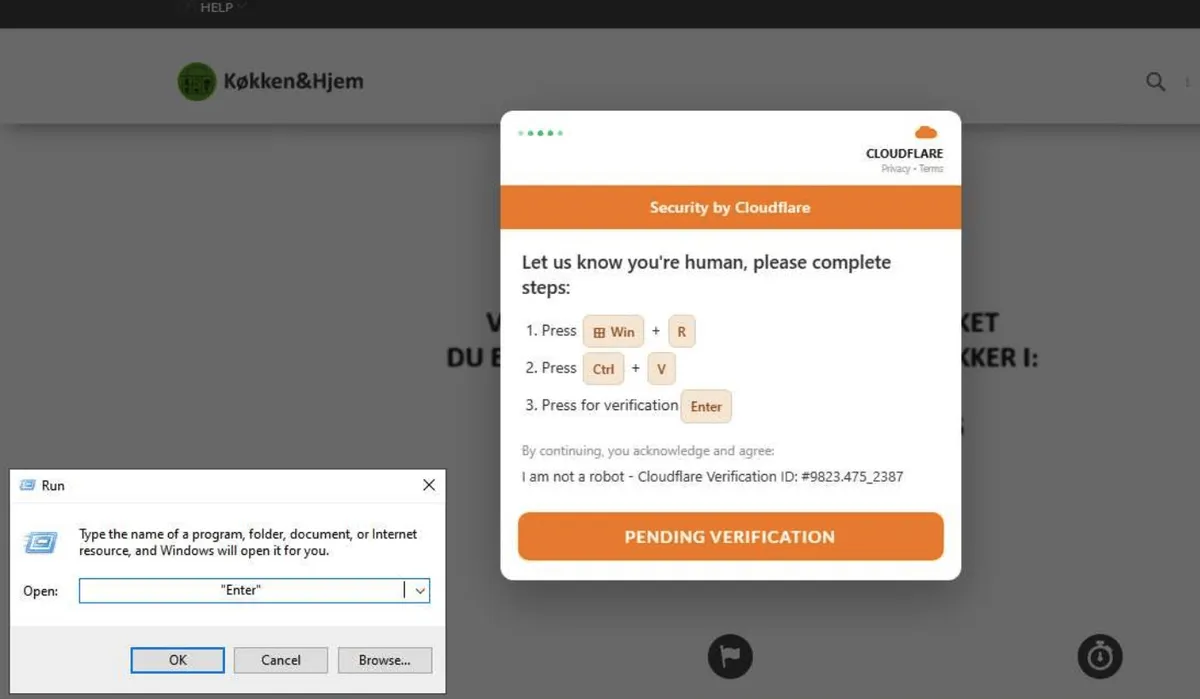
Жертвите стигат до зловредния код чрез легитимни сайтове, които атакуващите са модифицирали с инжектиране на JavaScript. Хората, идващи през Google или Bing, могат да видят фалшив CAPTCHA прозорец, който им казва да натиснат Windows+R, да поставят команда и да натиснат Enter.
Действието изглежда като стъпка за проверка, но стартира инфекцията на компютъра на жертвата. Поставената команда създава планирана задача с име Enter, която многократно се опитва да извлече скриптовете от следващия етап.
Един от скриптовете осигурява устойчивост при рестартиране чрез стойност в Windows Registry, докато другият прави запитване към Polygon и се свързва с активния сървър за управление.
Този път на социално инженерство прилича на метода за атака чрез прозореца Run на Windows, при който жертвата бива убедена да изпълни командата на атакуващия, вместо да се експлоатира уязвимост в браузъра.
Banking Trojan Raises Stakes
Задната врата също така е доставила разширение за браузър, което се представя за легитимен софтуер, докато работи като банков троянски кон. То може да наблюдава как потребителите въвеждат потребителски имена, пароли и двуфакторни кодове, след което да използва инжектирано уеб съдържание (web-inject), за да насочва атаки към банкови сметки и профили за криптовалута.
Разширението също така събира информация за браузъра и може да поддържа записване на натиснатите клавиши (keylogging), прихващане на екрана, видеозапис и кражба от мениджъри на пароли и портфейли за криптовалута.
Подобна кражба, базирана на разширения, наскоро беше наблюдавана в операцията за банков зловреден софтуер KREMLIN, което илюстрира защо добавка за браузър, инсталирана след заблуждаващо подканване, заслужава спешно разследване.
Инфраструктурата има слабости въпреки своята устойчивост. Изследователите установиха, че един от сървърите за компилация и междинно съхранение (staging) е изложил своя оригинален адрес и е имал седем уязвимости, посочени като активно експлоатирани.
Някои домейни за управление и компрометирани уебсайтове останаха активни, така че кампанията трябва да се разглежда като текуща, а не като останала в миналото.
Екипите по сигурност трябва да се фокусират върху поведението, а не само върху списъците за блокиране. Полезните точки за откриване включват планираната задача Enter, неочаквана PowerShell активност, двойки скриптове в временната папка на потребителя, стойността PersonalizedUpdates в Registry и изходящи блокчейн запитвания към Polygon.
Екипите, които нямат нужда от достъп до блокчейн, могат да блокират тези заявки или да създадат предупреждения за тях, като потенциално спрат зловредния код, преди той да разбере кой е настоящият му сървър.
Организациите трябва също така да ограничат неодобрените разширения за браузъри, да разследват нови регистрации в Chrome Native Messaging и да третират потвърдено инсталиране на разширение като потенциално компрометиране на идентификационни данни.
Паролите за банкови сметки, борси и други чувствителни профили, използвани на засегнатото устройство, трябва да бъдат нулирани от чиста система, докато екипите за реагиране оценяват по-широката среда.
По-широката тенденция, отразена и в кампании с зареждащи програми (loaders), базирани на блокчейн, показва, че атакуващите използват обществена инфраструктура, за да направят краткотрайните домейни по-малко важни, а поведенческото откриване — по-важно.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| C2โดмейн | 3262d48df5d75e34[.]shop | Активна C2 инфраструктура |
| C2โดмейн | ddcd62e16a428c8e[.]shop | Неактивна C2 инфраструктура |
| C2โดмейн | hivinest[.]online | Активна C2 инфраструктура |
| C2โดмейн | dsgnfwd[.]xyz | C2 инфраструктура от свързан интелигентен договор |
| C2โดмейн | hubcreative[.]shop | C2 инфраструктура от свързан интелигентен договор |
| C2โดмейн | insinght[.]site | Активна C2 инфраструктура от свързан интелигентен договор |
| Домейн за доставяне | 45a3158594d6ba76[.]fun | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | 82d35f9b891c987a[.]fun | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | 9082b2a18f2e00fe[.]fun | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | 67b3ac3e45812153[.]fun | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | truieparth[.]online | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | cleearpeyak[.]online | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | veruisuealx[.]xyz | Инфраструктура за доставяне на фалшив CAPTCHA |
| Домейн за доставяне | folfdighdd[.]xyz | Инфраструктура за доставяне на фалшив CAPTCHA |
| Спомагателен домейн | onemm[.]net | Сървър за компилиране и междинно съхранение (staging) |
| IP адрес | 37.27.52[.]152 | Изходен IP адрес за onemm[.]net |
| Домейн за разпределение на трафика | additionalver[.]com | Инфраструктура за фуния на трафика |
| Домейн за разпределение на трафика | promo-chatgpt[.]com | Инфраструктура за фуния на трафика |
| Домейн за разпределение на трафика | pleasewaitcenter[.]top | Инфраструктура за фуния на трафика |
| Домейн за разпределение на трафика | skaybolt[.]online | Инфраструктура за фуния на трафика |
| Домейн за разпределение на трафика | lanhd6549tdhse[.]top | Инфраструктура за фуния на трафика |
| Панел за уеб инжекции | purplepencel[.]online | Панел за конфигурация на уеб инжекции за банкови услуги и криптовалути |
| Панел за уеб инжекции | detsigen[.]site | Панел за конфигурация на уеб инжекции за банкови услуги и криптовалути |
| WebSocket крайна точка | 90happymoney[.]top:3001/ws | Крайна точка за командване и управление на браузърното разширение |
| Polygon портфейл | 0xd802C9427ce416B9DAb2db5aDD76EfAA6d9d826a | Портфейл на оператора, свързан с внедряването на договора |
| Polygon портфейл | 0x6a6e177dcf992ac16f7367c14b26a3cf4775dfde | Портфейл на оператора, свързан с внедряването на договора |
| Polygon интелигентен договор | 0xde2d34339c279a7a79bc4fc1c4f37d3c055211b7 | Основен C2 интелигентен договор |
| Polygon интелигентен договор | 0xa982e044217b6bbaa7b3123b670c1c0ca1138a37 | Свързан интелигентен договор |
| Polygon интелигентен договор | 0x308e9ecc849533a042f13fd77e5c82ec3c62e9f2 | Първи договор, приписан на втория портфейл на оператора |
| Тема на блокчейн събитие | 0x868f5f914e26b486c50b15494d56c6b2f2f17f6514343909bd36a034c19452cc | Сигнатура на събитие за наблюдение на актуализации на договора |
| Polygon RPC крайна точка | polygon-bor-rpc.publicnode.com | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.publicnode.com | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.gateway.tenderly.co | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | gateway.tenderly.co/public/polygon | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | 1rpc.io/matic | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.api.onfinality.io/public | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.rpc.subquery.network/public | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.drpc.org | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
| Polygon RPC крайна точка | polygon.lava.build | Крайна точка за запитвания към блокчейн, използвана от зловредния код |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.