Изследователят по киберсигурност MSNightmare, известен още като Nightmare-Eclipse, публикува BigDiskBuster — концептуална техника (proof-of-concept) за отказ на обслужване (DoS), проектирана да попречи на Microsoft Defender Antivirus да завършва обновяванията на платформата и разузнавателните данни за сигурност. Проектът е представен като наследник на UnDefend.
Изследователят твърди, че тя работи на всички поддържани версии на Windows, въпреки че експерименталният код съдържа грешки; съвместимостта не е независимо потвърдена.
BigDiskBuster не изключва пряко Defender. Вместо това той следи дял C: за промени, свързани с директориите за обновяване на платформата и дефинициите на Defender. Когато се появи нова директория за обновяване, програмата проверява наличния дисков капацитет и създава скрит файл с автоматично изтриване при затваряне (delete-on-close) в временната директория на потребителя, заявявайки оставащото свободно пространство.
Ако по време на опит за обновяване бъдат модифицирани или премахнати файлове, допълнителни работни нишки се опитват да заемат новоосвободения капацитет, като многократно лишават инсталатора от дисково пространство.
Концептуалният код (PoC) също така отваря изпълнимия файл на инструмента на Windows за премахване на зловреден софтуер (Malicious Software Removal Tool), MRT.exe, с ограничаващи права за споделяне. Това може да попречи на друг процес да получи достъп за запис или изтриване, докато дескрипторът (handle) остава отворен.
Заедно изчерпването на диска и заключването на файлове пречат на подготвителните етапи, инсталацията и операциите по възстановяване (rollback) на обновяването. След като наблюдаваната директория за обновяване на Defender изчезне, програмата тълкува това събитие като неуспешно обновяване, затваря дескрипторите си към временния файл и освобождава заделеното дисково пространство.
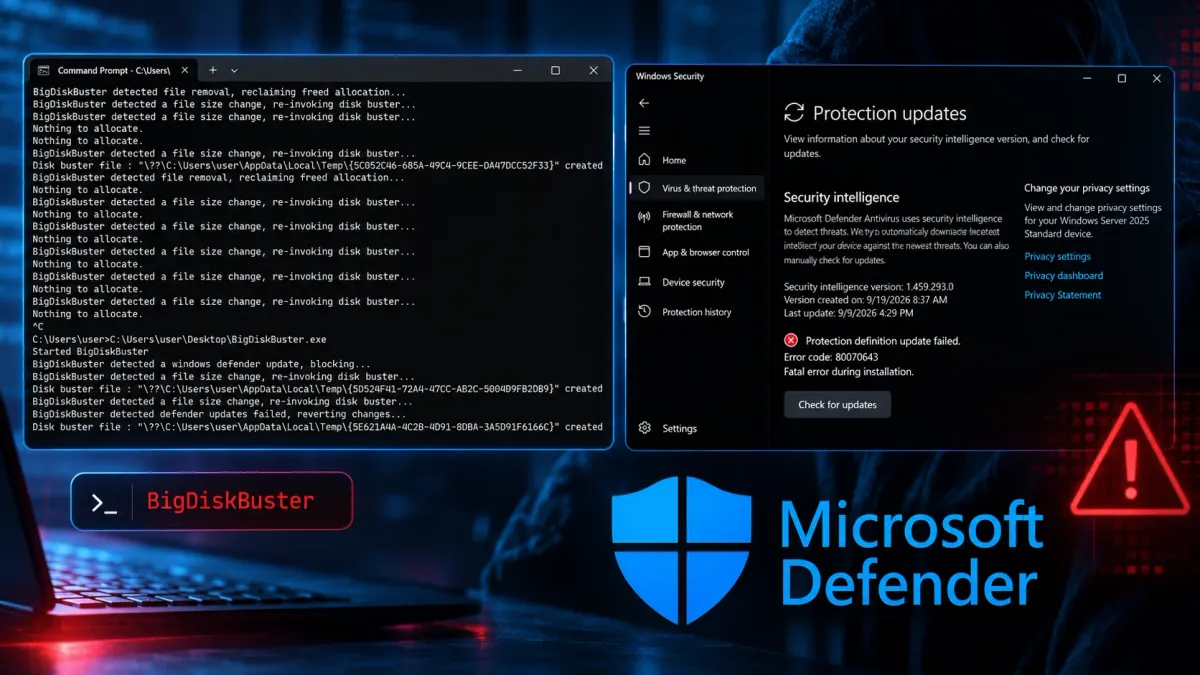
Снимка на екрана, предоставена с разкритието, показва, че Windows Security съобщава за „Protection definition update failed“ (неуспешно обновяване на дефинициите за защита), код за грешка 0x80070643 и фатална инсталационна грешка, докато конзолните логове показват как BigDiskBuster засича обновяване и заделя временни файлове.
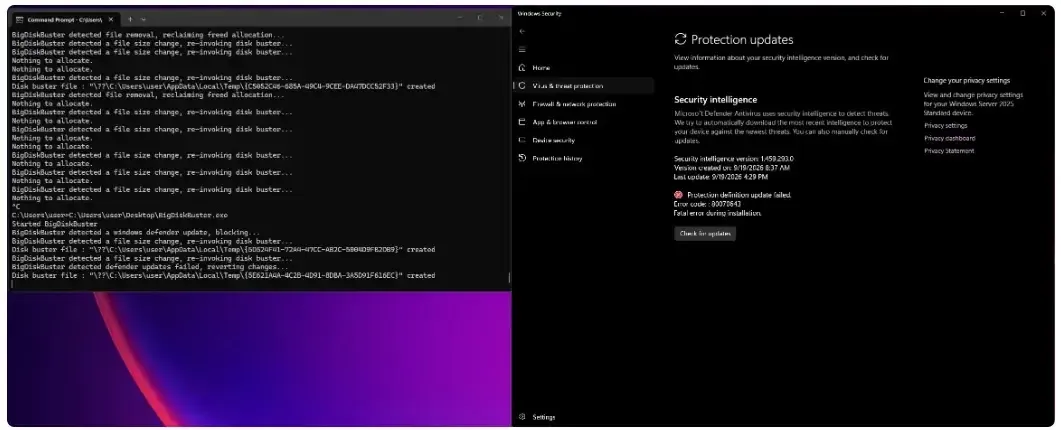
Това показва теста на изследователя, а не независимо потвърждение. Грешка 0x80070643 е също обща грешка при инсталация с няколко възможни причини, така че защитниците не трябва да третират този код самостоятелно като доказателство за експлоатация.
Въздействието върху сигурността е значително, тъй като Defender зависи от отделни обновявания на разузнавателните данни за сигурност, енджина и платформата. Microsoft посочва, че пакетите с разузнавателни данни доставят актуално съдържание за откриване, докато изданията на платформата и енджина поддържат поддържаните антивирусни компоненти.
Блокирането на тези канали може да остави крайната точка да работи с привидно активна защита, докато способността ѝ да разпознава новия зловреден код постепенно намалява.
Администраторите трябва да следят за внезапно изчерпване на свободното пространство, необичайни скрити файлове, създадени в временните потребителски директории (Temp), персистентни дескриптори към MRT.exe и repeated неуспешни обновления на Defender.
Microsoft документира събитията по обновяване в Applications and Services Logs в Microsoft, Windows, Windows Defender, Operational; Event ID 2000 регистрира успешно обновяване на сигнатурите, което прави липсващите успехи и повтарящите се грешки полезни сигнали за търсене на аномалии.
Тъй като хранилището описва експериментален PoC, организациите не трябва да третират всяка грешка при обновяване на Defender като атака. Валидирайте засегнатите хостове, запазете телеметрията за процеси и файлови дескриптори, прекратете съмнителите процеси, възстановете дисковия капацитет и форсирайте доверено обновяване.
Microsoft поддържа обновления чрез Windows Update, WSUS, приложението Windows Security и MpCmdRun.exe; компрометираните системи трябва да преминат и през по-широк преглед за реагиране на инциденти.