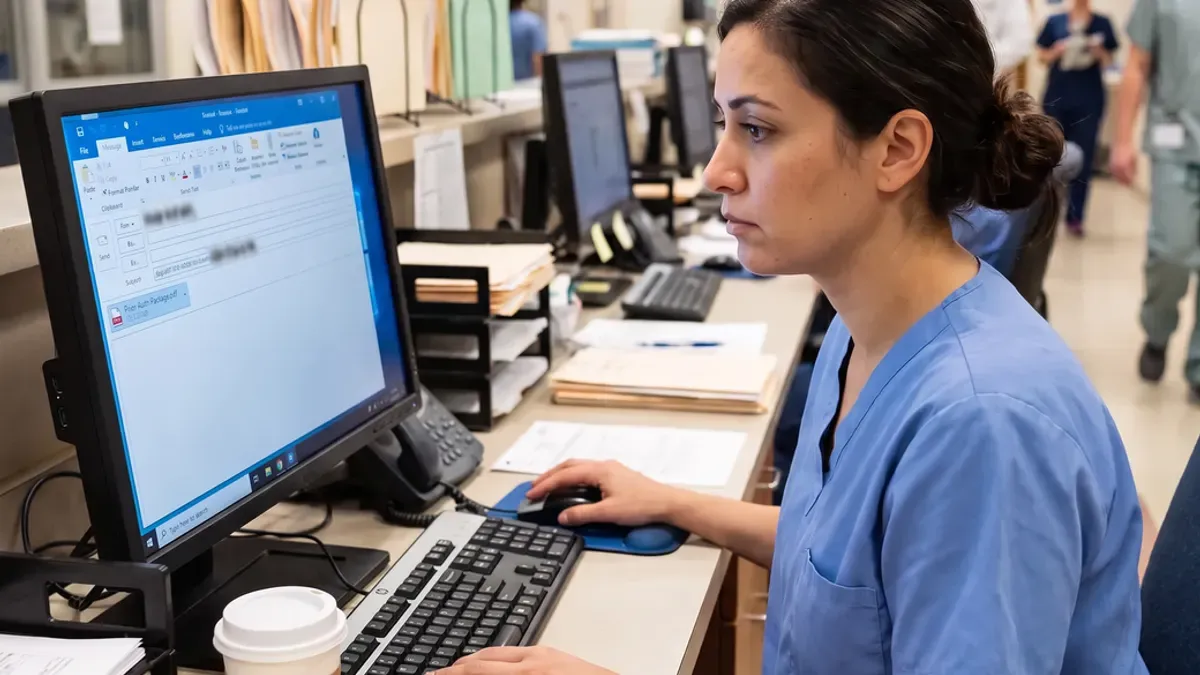
Медицинска сестра се нуждае от предварително одобрение за процедура, за да се спази графикът. Порталът на плащача изисква идентификационни данни, които тя е създала миналата година и е забравила. „Одобреното“ качване се превръща в заявка към ИТ поддръжката. Системата за предотвратяване на загуба на данни (DLP) поставя изпращането под карантина — сега случайят е блокиран в опашката за сигурност.
Затова тя използва Outlook, за да изпрати подробностите по имейл... Разбира се, че го прави.
Не защото е забравила правилата, а защото всяка мярка за контрол по пътя ѝ управлява риска, вместо да го премахне. А зад хартиената документация един пациент броене дните до процедурата.
Това не е история за имейл
Същата сцена се разиграва в SharePoint, OneDrive и SFTP зоната за споделяне, която дадена банка използва още от администрацията на Клинтън — навсякъде, където индустрията наслагва защити около основната слабост, вместо да я отстрани. Всеки нов слой добавя консола. Всяка консола добавя затруднения. Затрудненията карат хората да търсят заобиколен начин. Заобиколният начин се превръща в пробив. А пробивът става бизнес основание за следващия слой.
Тридесет години наслояване
SFTP е на близо тридесет години и все още пренася изумителна част от регулираните файлове в света, а слабостта му никога не е била тайна. Статични идентификационни данни: лесни за отгаดване, податливи на фишинг и повторно използваеми. Докладът на Verizon за 2026 г. най-накрая отчете, че експлоатирането на уязвимости е изпреварило откраднатите пароли, но експлойтът е само първата стъпка. Атакуващите събират постоянните тайни вътре: SSH ключове, пароли за услуги, API токени. След това просто влизат през предната врата.
В цялата верига на атаката злоупотребата с идентификационни данни все още участва в 39% от пробивите, а Докладът за глобалните заплахи на CrowdStrike за 2025 г. установи, че 79% от откритията са без зловреден код; неоторизираните прониквания все повече разчитат на валидни идентификационни данни и директни действия на киберпрестъпника, а не на зловреден софтуер. Входната точка се е променила. Това, което определя мащаба на щетите — не.
Реакцията? Наслояване: списъци с разрешени адреси, защитни стени, броячи за блокиране. Но никога многофакторна автентификация (MFA), хардуерно обвързани ключове или идентификационни данни с изтичащ срок. А 64% от изтеклите тайни през 2022 г. са останали валидни и през 2026 г. Откраднатият ключ не изтича от само себе си.
Входящата поща се превърна във картотека
Имейлът е същата болест, но в друг орган. Здравеопазването все още разчита на него (170 пробива чрез имейл през 2025 г. според данни на HHS), защото той вече е отворен, вече съдържа адреса и работи, когато предварителното одобрение трябва да замине сега.
Основната слабост: регулираните данни се установяват за постоянно в системи, създадени да ги четат. Пощенският сървър трябва да чете пощата; търсенето, прегледът, архивирането и електронното разкриване разчитат на това. TLS и заключеният диск създават картотека с хубава резе. А слоевете (криптиране на транспорта, блокиращ DLP, нежелани портали, наплив от известия) никога не дават отговор на важните въпроси: може ли другата страна все пак да получи пакета и може ли защитената здравна информация (PHI) да спре да живее в пощенското хранилище?
Най-новият слой таксува на токен
След това индустрията откри генеративния изкуствен интелект и реши, че откриването на заплахи е въпрос на промпт.
Сравнително добър стек за откриване вече знае детерминистично лесните 80 процента: клиентски номер, медицински досиета, текст под формата на диагноза. Един модел оправдава разходите си само за размитите 20 процента, където оценката е двусмислена. Това, което се продава вместо това: изпращайте всичко към модела, таксувано на консумация, в пайплайн, който не контролирате. Преместихте защитена здравна информация в модел, за да решите дали тя е такава, и го нарекохте иновация.
Слабите пароли на SFTP получиха защитна стена вместо MFA; сега защитната стена може да получи голям езиков модел (LLM). Никой така и не коригира уязвимостта в паролата. Модел върху неоправена архитектура просто наблюдава изтичането на данни с по-богат речник и ви таксува за това, че гледа.
Решението, което беше достъпно през цялото време
Отговорът никога не е бил друг слой или повече затруднения. Позволете на съобщението да преминава и премахнете защитеното съдържание. Криптирайте го на ниво приложение и оставете връзка, която се отваря само за предназначения получател и след това изтича. Без нов акаунт, без парола за портал, без нищо оставено, което да бъде откраднато след една година.
Безопасният път трябва да завърши целия процес. Медицинската сестра не изпраща файл, тя завършва процес: проверяващ, одобрение, подпис, запис. Връзка, която спира до предаването, покрива само една стъпка; хората вършат останалото по имейл и защитената здравна информация я последва. Един път, един панел; цялата работа се върши по-бързо вътре, отколкото отвън.
Отговорността се измества. Бизнесът — не.
Основополагащият ход на криптографията беше да се предположи, че атакуващият вече разполага с ключа, и да се изгради системата така, че това да няма значение. Тридесет години наслояване предполагаха, че той никога няма да го получи. Само един от тези подходи е издържал теста на времето.
Дайте на медицинската сестра път, който е по-бърз от Outlook и завършва целия процес, и тя ще го избира всеки път. Съобщението пристига. Нищо не остава да живее където и да е, чакайки да се превърне в уведомление за пробив през следващата година. Графикът на процедурата се спазва.