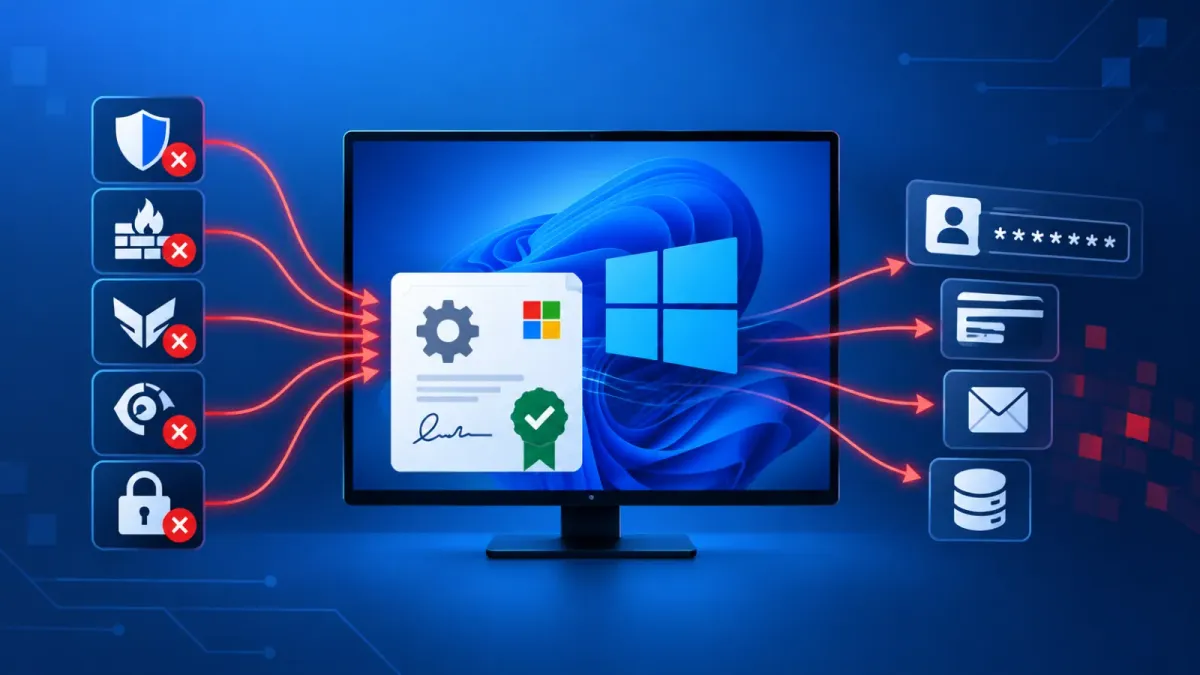
Изследователи разкриха кампания със зловреден софтуер, използваща заверен от Microsoft драйвер за ядрото на Windows за изключване на 145 антивирусни процеса и процеса за защита на крайни точки, след което са откраднати пароли, данни за криптовалутни портфейли, сесии на браузъри и друга чувствителна информация.
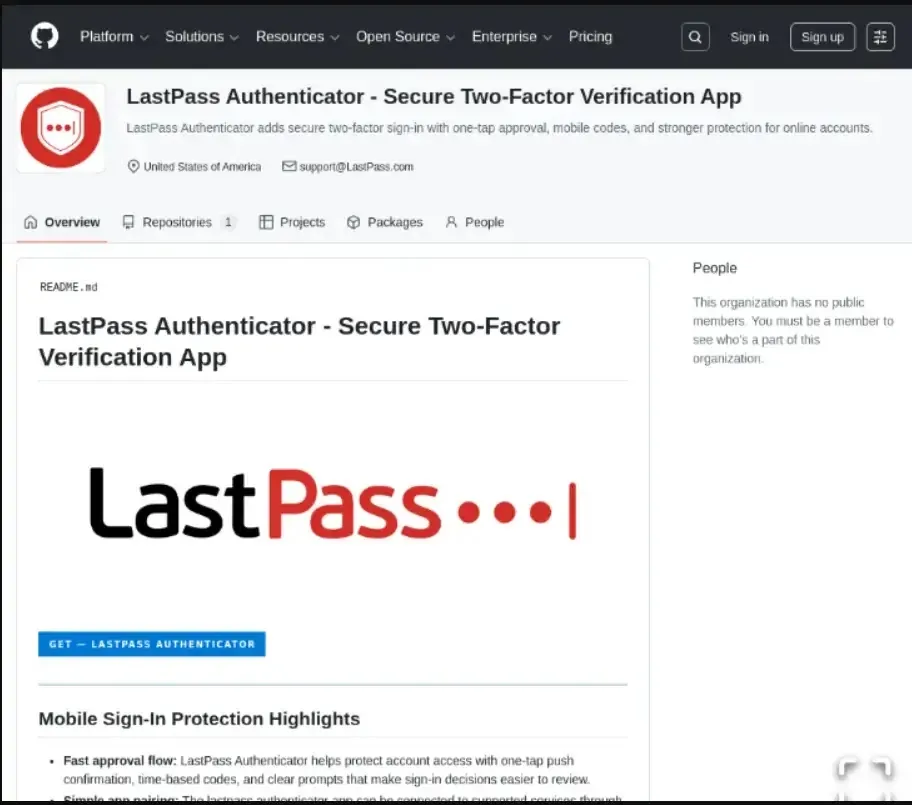
Екипът на LastPass за разузнаване на заплахи, смекчаване и ескалация (Threat Intelligence, Mitigation, and Escalation), съвместно с Delphos Labs, откри операцията, след като атакуващите са се представили за LastPass Authenticator чрез фалшиви страници в GitHub.
Изследователите проследяват зловредния софтуер за кражба на информация под името Rapuncel. Кампанията не е компрометирала системите, услугите или клиентските трезори на LastPass. Вместо това атакуващите са злоупотребили с името на LastPass, за да направят фалшивите страници за изтегляне да изглеждат легитимни в резултатите от търсенето.
Жертвите, търсещи „LastPass Authenticator download“, са можели да попаднат на фалшива GitHub организация, създадена да наподобява официална продуктова страница. Страницата е включвала брандирането на LastPass, SEO-ориентирани описания и бутон за изтегляне.
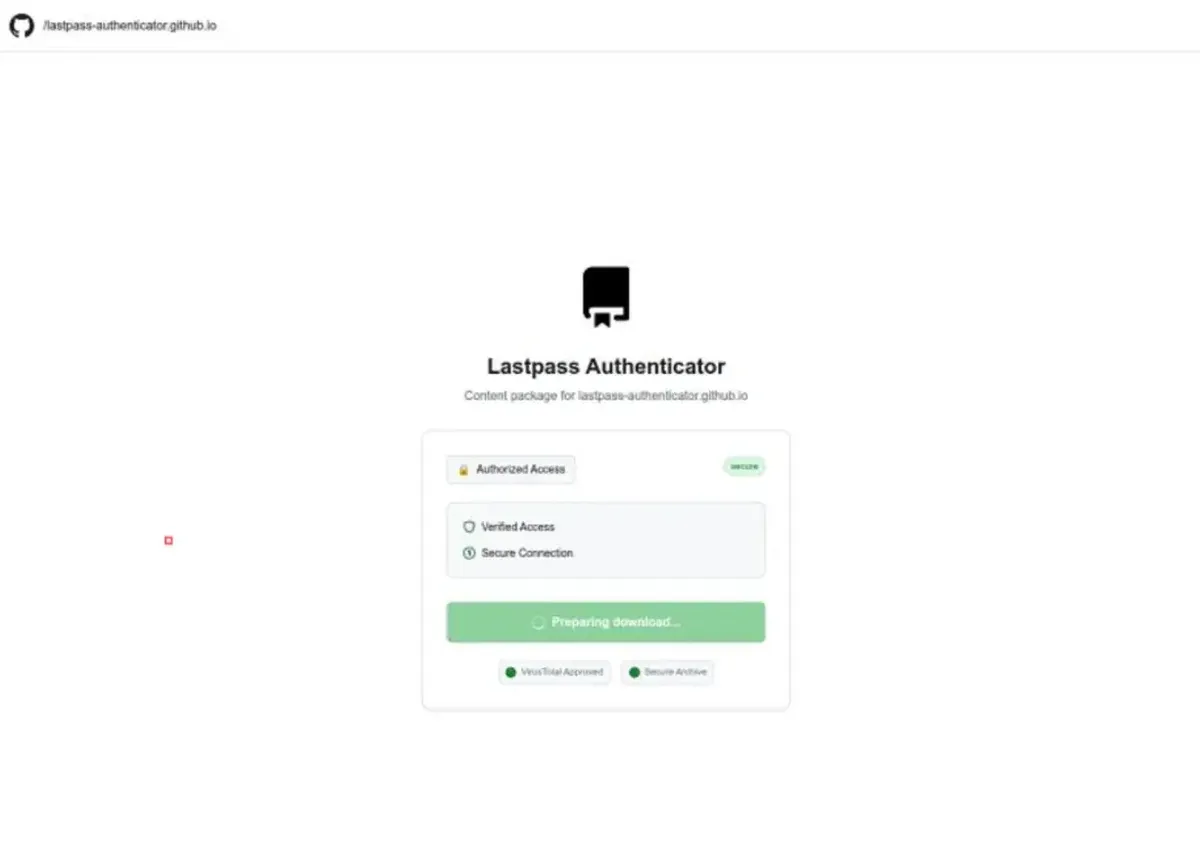
Кликването върху бутона пренасочва посетителите през няколко сайта в GitHub Pages, преди да достигнат инфраструктура, контролирана от атакуващите. Операторите са използвали скрити страници за пренасочване в GitHub и защитен от Cloudflare трафичен слой, за да сменят сървърите за зловреден код, без да обновяват публичните страници примамки.
Финалният зловреден код е доставян като голям ZIP архив, понякога надвишаващ 100 MB. Изследователите посочват, че преоразмерените архиви са съдържали излишни файлове, предназначени да надвишат лимитите на автоматизираните изолирани среди и инструменти за сканиране.
Подписан от Microsoft драйвер позволява заобикаляне на защитата
Вътре в ZIP файла атакуващите са включили преименуван изпълним файл за дебъгване на Microsoft, vsdbg.exe, заедно със зловредна библиотека vsdbg.dll. Windows е зареждал зловредната DLL чрез странично зареждане (DLL side-loading), което е позволявало на зареждащата програма на атакуващите да се изпълнява под прикритието на легитимен компонент на Microsoft.
След получаване на повишени привилегии, зловредният софтуер е внедрявал драйвер за ядрото с име Alinubx.sys, записан като nvfsflt64.sys и регистриран като „NVIDIA File System Filter Driver“.
Драйверът е разполагал с верига за подписване от Microsoft Windows Hardware Compatibility Publisher. Този подпис е помогнал на зловредния компонент да изглежда доверен за Windows и контролите за сигурност, въпреки способността му да прекратява софтуер за сигурност.
Драйверът е съдържал 145 твърдо кодирани имена на процеси, свързани с антивирусни продукти и системи за засичане и реакция на крайни точки (EDR). Той е използвал механизъм за прекратяване на процеси на ниво ядро, за да спре целевите инструменти, включително продукти, защитени с технологията Windows Protected Process Light.
Изследователите свързват драйвера с линията драйвери CnCrypt или CcProtect, асоциирани с Henan Dafeng Software. Изглежда, че атакуващите са преименували драйвера, запазвайки неговата опасна способност за прекратяване на процеси.
Драйверът не е бил включен в списъка на Microsoft за блокиране на уязвими драйвери по време на проверката от изследователите. Неговата чиста или почти чиста история на откриване също му е позволила да избегне защитите, базирани на сигнатури.
След деактивирането на инструментите за защита на крайни точки, зловредният софтуер Rapuncel е събирал запазени пароли от над 25 браузъра. Той също така е атакувал защитата App-Bound Encryption в Chrome и Edge чрез инжектиране в процеса на браузъра, което му е позволило да заяви декриптиране на паролите директно от вътрешността на браузърния процес.
Зловредният софтуер също така е събирал файлове на криптовалутни портфейли, Discord токени, данни за сесии в Steam, информация от Telegram, данни от Windows Credential Manager, екранни снимки и документи, съдържащи термини като „password“, „seed“, „wallet“ и „recovery“.
Събраната информация е компресирана в ZIP файл и изпратена до докладваната крайна точка за командване и контрол на адрес 2.26.126[.]50.
Според доклад на LastPass Threat Intelligence екипите по сигурност трябва да проверят системи, показващи създаване на услугата NvFsFilter или запис в C:\Windows\System32\drivers\nvfsflt64.sys. Други ключови артефакти включват \.\Alinubx, Alinubx.ccf, ProtectR3.dll и Henan Dafeng Software в метаданните за подписване на драйвера.
| Тип индикатор | Индикатор | Описание |
|---|---|---|
| SHA-256 | 611b3ba687b7f46319a19609605ddfe5225e6d85277d8e923eea3fdb6f7b5b61 | Зловреден драйвер за ядрото Alinubx.sys |
| SHA-256 | aefbc6e04320e9a0e80f2323f8a897c4fdb222a37b0b87d76e850109decbfadd | Зловреден код Rapuncel за кражба на идентификационни данни |
| Домейн | albinofennel[.]com | Основен сървър за зловреден код |
| Домейн | hanselarinmusky[.]com | Вторичен сървър за зловреден код |
| GitHub | github[.]com/LastPass-Authenticator | Фалшиво хранилище за LastPass Authenticator |
| GitHub Pages | lastpass-authenticator[.]github[.]io | Фалшив портал за изтегляне |
| IP | 2.26.126[.]50 | Сървър за ексфилтрация на данни на Rapuncel |
| Файлов път | C:\Windows\System32\drivers\nvfsflt64.sys | Преименуван зловреден драйвер |
| Драйверна услуга | NvFsFilter | Услуга на зловредния драйвер |
| Път до устройство | \\.\Alinubx | Интерфейс на зловредния драйвер |
| Файл | ProtectR3.dll | Помощен компонент за rootkit |
| Файл | vsdbg.dll | Зловредна зареждаща програма |
| Файл | browser_decryption.log | Артефакт от кражба на идентификационни данни |
| Метаданни за подпис | Henan Dafeng Software Co., Ltd. | Свързана самоличност за подписване на драйвера |
Забележка: IP адресите и домейните са умишлено деактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.
Организациите трябва също така да следят за преименувани процеси vsdbg.exe, стартиращи необичайни дъщерни процеси, зареждания на драйвери на ядрото, последвани от масово спиране на инструменти за сигурност, и изтегляния на големи ZIP файлове от подозрителни примамки в GitHub Pages.
Потребителите, които са стартирали фалшивия инсталатор, трябва да третират всички идентификационни данни, съхранявани на засегнатата система, като компрометирани. Променете паролите, данните за портфейли, сесиите на браузъри и токените за приложения от отделно, сигурно устройство.