Remus е информационен стийлър за Windows, който привлича вниманието с начина, по който се укрива, преди да извлече данни. Зловредният софтуер се появи в ъндърграунд форумите през март 2026 г. и е създаден да събира информация от браузъри, данни от портфейли за криптовалута, пароли и файлове от компрометирани компютри.
По-новите му версии търсят и данни за достъп, свързани с AI инструменти, излагайки на риск лични профили и фирмени среди за разработка.
Заразяването обикновено започва със социално инженерство от типа ClickFix. Жертвите се сблъскват с фалшива CAPTCHA през имейл, злонамерена реклама или компрометиран уебсайт, след което биват убедени сами да изпълнят команда.
Тази стъпка, разчитаща на човешка грешка, може да заобиколи защитите, проектирани да спират съмнителни изтегляния, и осигурява на стийлъра незабележим път до Windows устройства.
От SpyCloud съобщават в доклад, споделен с Cyber Security News (CSN), че техните изследователи са прекарали седмици в обратен инженеринг на Remus. Разследването установи, че зловредният софтуер таргетира данни от 21 браузъра и 16 студени портфейла, като същевременно събира забележително широк набор от разширения за Mozilla, включително такива за двуфакторна автентификация.
Рискът надхвърля еднократното нулиране на парола. Откраднатите бисквитки могат да помогнат на атакуващите да поемат контрол над активни браузърни сесии, докато данните от портфейли и запазените данни за вход могат да доведат до директни финансови загуби.
API токените и историята в AI асистенти могат да разкрият вътрешни подкани (prompts), код, документи и информация за ползване, които организациите не са очаквали да напуснат устройството.
Remus Infostealer премахва syscall куки (hooks)
Remus се опитва да намали вероятността от засичане, преди да започне събирането на данни. Той използва системни извиквания (system calls), които са директни заявки към Windows за чувствителни действия като четене и писане на файлове.
Преди да направи това, той сканира за и премахва прихващанията (hooks) на тези извиквания, възпрепятствайки един от основните начини, по които инструментите за откриване и отговор на устройства (EDR) наблюдават програмите за съмнително поведение.
Вместо да оставя номерата на системните извиквания видимо открити, зловредният софтуер ги съхранява в референтна таблица, която декриптира в паметта по време на инициализацията. Това прави статичния анализ много по-труден.
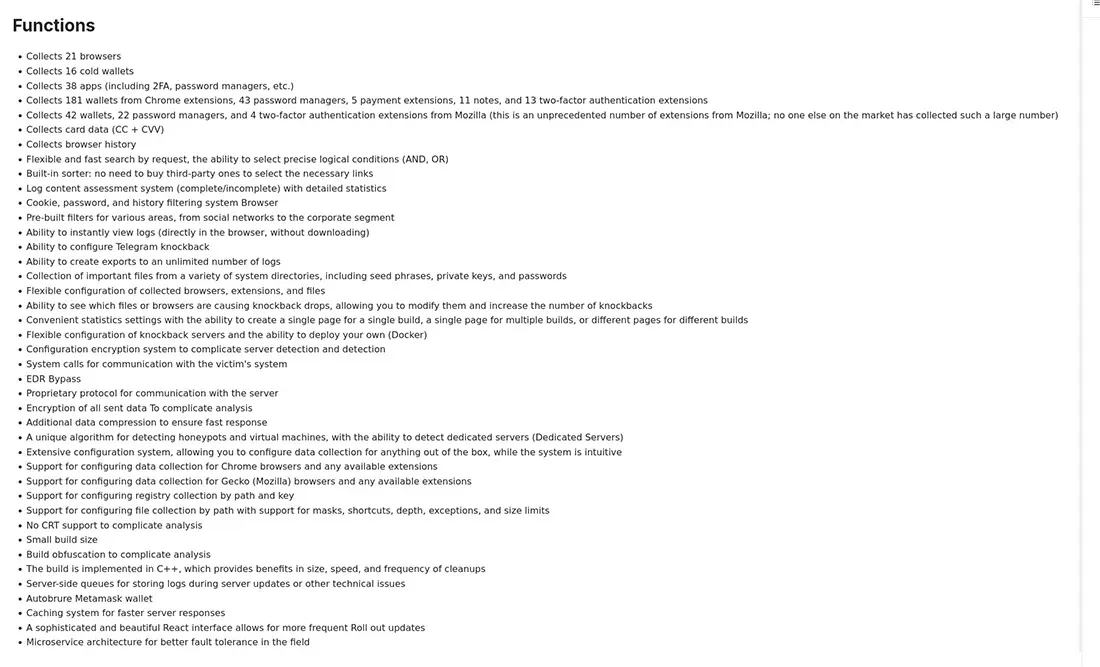
Този подход отразява тактики, наблюдавани в скорошни кампании за заобикаляне на EDR, при които атакуващите се стремят да отслабят видимостта, преди да преминат към кражба на данни за достъп или друга вредна дейност.
Стийлърът използва и стандартни Windows COM обекти за профилиране на устройството, проследяване на преки пътища и извличане на файлове. Тези обикновени софтуерни компоненти могат да направят дейността да изглежда по-малко необичайна в сравнение с команди, стартирани през PowerShell.
Remus проверява хранилището на Outlook за файл с име honey@pot.com.pst като проста проверка за изолирана среда (пясъчник), след което може да избегне изпълнение в среда за анализ.
Неговата мрежова архитектура добавя още едно ниво на устойчивост. Remus криптира своята конфигурация за управление и изпраща откраднатия материал на отделни, по-малки етапи, вместо с един голям трансфер.
Ако защитниците прекъснат един етап, атакуващият оператор все пак може да получи данните, събрани по-рано. По-малките трансфери също могат да бъдат по-малко забележими в среди с ограничено мрежово наблюдение.
Данни за достъп, крипто портфейли и AI данни
След като се активира, Remus търси в браузъри, базирани на Chromium и Mozilla, за бисквитки, съхранени пароли, данни от разширения и друг профилен материал.
Неговият широк списък с разширения включва мениджъри на пароли, разширения за крипто портфейли, платежни инструменти, приложения за водене на синопсис/бележки и автентикатори.
Читателите, проследяващи разпространението на зловреден софтуер чрез фалшиви CAPTCHA проверки, трябва да помнят основния урок: уеб проверка за сигурност никога не трябва да изисква от потребителя да поставя (paste) команда в Windows.
Зловредният софтуер може също така да събира данни от приложения за отдалечен достъп, VPN, облачни услуги, съобщения и пренос на файлове, заедно с файлове, достъпени чрез пряк път в Windows.
Той комуникира с променящ се адрес на сървър, получен чрез смарт договор в Ethereum – метод, наречен EtherHiding. Подобни методи за доставка, базирани на блокчейн, позволяват на операторите да променят своята инфраструктура, без да се налага да актуализират всяка заразена машина.
Организациите трябва да третират потенциална инфекция с Remus като инцидент със самоличността, а не просто като изчистване на зловреден софтуер. Изолирайте крайното устройство, нулирайте компрометираните пароли, прекратете браузърните сесии и API токените, подменете тайните ключове, свързани с портфейли, където е уместно, и прегледайте достъпа до приложенията.
Екипите по сигурност трябва да търсят описаната инфраструктура, да разследват неочаквани действия от клипборда към командния ред и да поддържат защитите на крайните устройства, браузърите и Windows напълно обновени.
Те трябва също така да проверяват достъпа на браузърните разширения, изходящите връзки от процесите на браузъра и файловете, създадени след подкана за потвърждение.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| Ethereum смарт договор | 0x999941b74F6bbc921D5174A5b29911562cd2D7CF | Активен DomainStorage dead-drop договор, използван за извличане на C2 инфраструктура в реално време |
| Ethereum смарт договор | 0xF6896c4ddD2B821d5d2B3c18459Acd9b5Ec1cE21 | Неизползван DomainStorage договор, свързан със същия собственик |
| Ethereum адрес | 0xBeCFC3F9EB36E6Ec0E54f7A6627DA7EF648f8F01 | Адрес на собственика за установените договорите |
| RPC възел | hxxps://ethereum-rpc[.]publicnode[.]com | Ethereum RPC крайна точка, търсена за справка към dead-drop договора |
| Сървър за командване и управление (C2) | fightwa[.]biz:5902 | Активна C2 инфраструктура, върната чрез разрешаването на договора |
| Име на файл | honey@pot[.]com.pst | Файл за откриване на изолирана среда (пясъчник), търсен в директориите за съхранение на Outlook |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Възстановете оригиналния вид само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.