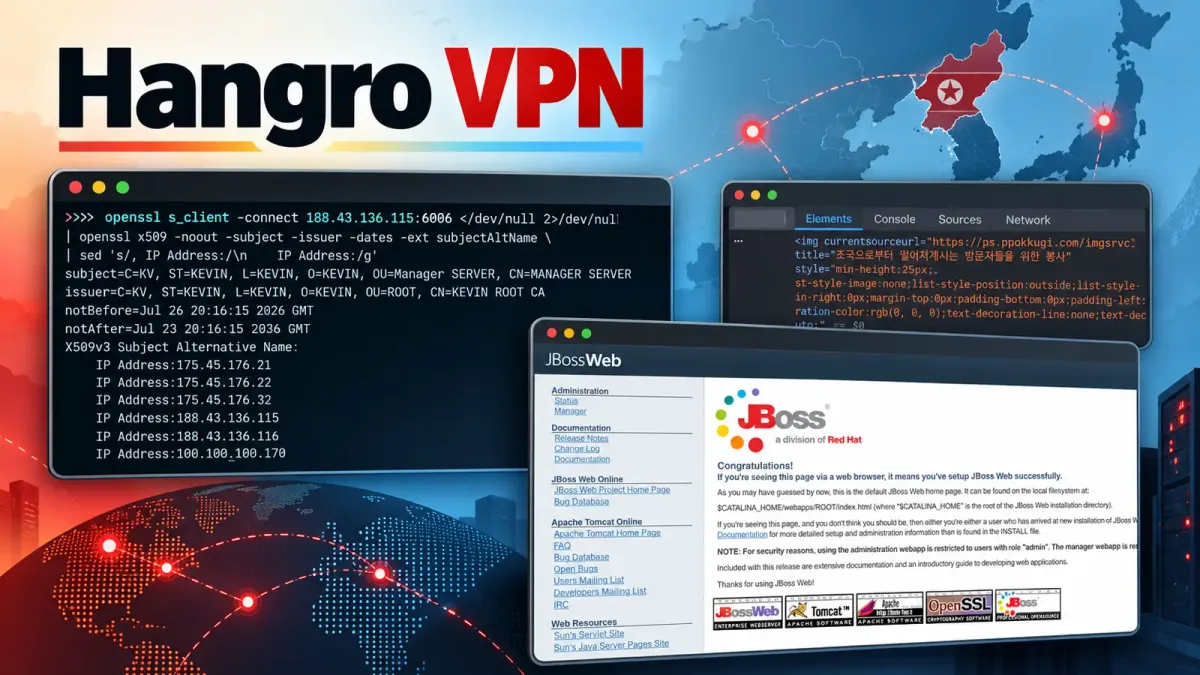
Платформата Hangro на Северна Корея разкри необичайно детайлен поглед върху инфраструктура, използвана за свързване на длъжностни лица и търговски представители в чужбина със системи вътре в страната.
Новооткрит TLS сертификат посочва сървъри в Северна Корея и Русия, заедно с вътрешен адрес, който не би трябвало да се появява в публично достъпен сертификат.
Hangro не е зловреден софтуер или конвенционален инструмент за кибератаки. Това е свързан с държавата VPN клиент, който включва също функции за електронна поща и чат в реално време, за които се съобщава, че са предназначени за севернокорейски служители извън страната.
Неговите сървъри предоставят рядка техническа следа за това как потребителите в чужбина могат да достигат до вътрешни услуги, за разлика от севернокорейските кампании с фалшиви работници, които обикновено разчитат на открадната самоличност и комерсиални инструменти за отдалечен достъп.
Malwarebox идентифицира изложените данни от сертификата, докато преглеждаше по-нов слой за управление, внедрен около юли 2026 г.
Malwarebox заявява в доклад, споделен с Cyber Security News (CSN), че констатацията свързва съвпадаща повърхност на услугата в Пхенян с хостове в Далечния изток на Русия, като същевременно разкрива и по-стара инфраструктура в китайското адресно пространство.
Откритието не доказва, че платформата е била използвана в конкретна кампания за проникване. То обаче показва, че грешки в сертификатите, слабо управление на ключове и изложени мрежови метаданни могат да разкрият чувствителна инфраструктура, дори когато операторите се опитват да ограничат достъпа чрез клиентски сертификати и необичайни мрежови портове.
Неизправен TLS сертификат разкрива VPN инфраструктурата Hangro на Северна Корея в две държави
Сертификатът, представен на порт 6006, изброява пет публични адреса: три в Северна Корея и два в Русия. Той включва също 100.100.100.170 – адрес от адресното пространство carrier-grade NAT, който не е публично маршрутизируем. Публикуването му на практика разкрива част от вътрешния адресен план на внедряването.
Същият сертификат за управление е наблюдаван на 175.45.176.21 в Пхенян и на двете руски системи – 188.43.136.115 и 188.43.136.116.
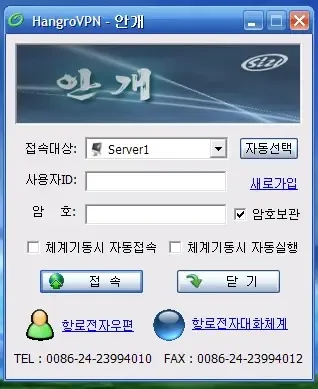
Съвпадащият сертификат, излагането на услугата и изискването за взаимен TLS (mTLS) сочат към съвместно администрирана среда, въпреки че докладът не стига до твърдение за доказателство за централна система за управление.
Този тип повторно използване на сертификати може да бъде ценен за защитниците. Както бе наблюдавано в по-ранни доклади за инфраструктура на КНДР, свързана със сертификати, повторно използваният сертификат може да позволи на изследователите да групират сървъри, които иначе биха изглеждали несвързани, и да ги наблюдават за промени.
По-новата услуга изглежда по-внимателно изградена от по-стария VPN и пощенски слой на Hangro. Порт 6006 завършва TLS 1.3 ръкостискане и изисква клиентски сертификат, докато услугите на портове 465 и 7443 връщат грешка за невалиден подпис. Този неуспех показва, че по-старите сървъри не са притежавали частни ключове, съответстващи на сертификатите, които са представили.
Компрометирани ключове и достъп от чужбина
Изследователите са установили, че всеки подпис във веригата от сертификати на Hangro от 2024 г. е неуспешен при проверка, включително кореновият сертификат спрямо самия себе си.
Най-вероятното обяснение е, че използваните частни ключове не съвпадат с публичните ключове, вградени в сертификатите, въпреки че Malwarebox отбелязва, че потвърждаването на причината би изисквало достъп до средата за подписване.
Тази слабост е от значение, тъй като се съобщава, че клиентът Hangro се доверява на сертификати, инсталирани със софтуера, вместо правилно да валидира тяхната верига от подписи.
В практически план платформата може да продължи да работи въпреки конфигурацията на сертификатите, която нормалните браузъри, пощенски клиенти и много продукти за сигурност биха отхвърлили.
Докладът също така разглежда отново китайска крайна точка, конфигурирана в клиентите на Hangro – 218.25.43.212. Нейната мрежова регистрация посочва технически контакт с имейл адрес на Silibank, като свързаните адресни назначения са обвързани със същия запис.
Доказателствата подкрепят свързана с КНДР връзка в китайското адресно пространство, а не собственост върху китайски мрежи от страна на Северна Корея.
Организациите, наблюдаващи дейност, свързана с държавни структури, трябва да проследяват изложените адреси, хешове на сертификати, необичайни TLS портове и свързани домейни.
Анализаторите също така трябва да избягват третирането на единичен контакт в регистъра като самостоятелна атрибуция – сдържаност, която остава важна при изследване на модулната киберекосистема на КНДР или инфраструктурата, споделена с легитимни доставчици.
За мрежовите защитници непосредствената препоръка е да генерират предупреждения за връзки към изброените системи, да проверяват TLS сертификатите на портове 6006 и 6008 и да разследват неочакван трафик, включващ хост имена, свързани с Hangro.
Прозрачността на сертификатите (Certificate Transparency), пасивният DNS и снемането на цифрови отпечатъци от ръкостискането (handshake fingerprinting) могат да помогнат за идентифицирането на нови възли, ако операторите преместят или разширят услугата.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| VPN / mail certificate name | hangro.net.kp | Общо име (Common Name) на сертификата за Hangro VPN, наблюдавано на хостове в Северна Корея и Русия |
| VPN certificate SHA-256 | b8810eae6ead0ec3a606300c5e3fe9c7af23f836719596e9519f73b4e1e7ad01 | SHA-256 цифров отпечатък на по-стария сертификат за Hangro VPN |
| Management TLS fingerprint | 5a2f81451d6c921a7ab845b1856f67d71c76196cc34ace5ef7c7e8e471c3214b | Цифров отпечатък на TLS сертификата, предоставян на порт 6006 |
| Certificate SHA-256 | 18:16:94:39:C5:45:15:4B:83:64:C3:D8:4E:6A:9D:A8:3B:CE:50:47:43:E4:F9:F3:21:EC:CB:D8:1E:9F:C0:6B | SHA-256 стойност за сертификата, експониран на порт 6008 |
| IP address | 175.45.176.21 | Севернокорейска крайна точка на Hangro и услуга за управление на порт 6006 |
| IP address | 175.45.176.22 | Севернокорейска крайна точка на Hangro |
| IP address | 175.45.176.32 | Севернокорейска крайна точка на Hangro |
| IP address | 188.43.136.115 | Руска крайна точка на Hangro, обслужваща управлението и по-стари услуги |
| IP address | 188.43.136.116 | Руска крайна точка на Hangro, обслужваща управлението и по-стари услуги |
| Internal IP address | 100.100.100.170 | Carrier-grade NAT адрес, експониран в SAN полето на сертификата за управление |
| IP address | 218.25.43.212 | Целева крайна точка по подразбиране за клиента на Hangro в китайското адресно пространство |
| IP address | 218.25.43.209 | TestIP адрес на клиента на Hangro в същата китайска мрежа |
| Network range | 218.25.43.208/28 | Китайски мрежов диапазон, съдържащ крайната точка по подразбиране на Hangro |
| Network range | 218.24.140.88/29 | Китайско мрежово разпределение, свързано със същия контакт в регистъра |
| Network range | 218.24.161.240/29 | Китайско мрежово разпределение, свързано със същия контакт в регистъра |
| Network range | 218.25.125.144/28 | Китайско мрежово разпределение, свързано със същия контакт в регистъра |
| Network range | 218.25.171.88/31 | Китайско мрежово разпределение, свързано със същия контакт в регистъра |
| IP range | 61.189.49.233-61.189.49.240 | Китайско разпределение, свързано със същия контакт в регистъра |
| Domain | mail.silibank.com | Пасивно DNS име на хост, наблюдавано на 218.25.43.211, в близост до конфигурираната крайна точка на Hangro |
| Domain | silibank.com | Домейн, свързан с историческия контакт в регистъра и пътищата за разпространение на Hangro |
| URL path | silibank.com/fog/update_files/ | Историческо местоположение, за което се съобщава, че е хоствало инсталатори на Hangro |
| Domain | ps.ppokkugi.com | Сайт, съдържащ икона на Hangro и описание на услугата |
| Domain | futurere.com.kp | Исторически домейн, свързан с КНДР, цитиран в изследванията на инфраструктурата на Hangro |
| Domain | lnnk.com | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | dns.chinact.net | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | mail.chinact.net | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | mx2.sompo-japanchina.com | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | aeoncredit.com.cn | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | mall.dssodr.com | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | hero-huishan.com | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Domain | hero-huishan.cn | Пасивно DNS име на хост, наблюдавано в свързано китайско разпределение |
| Hostname | smtp.star-co.net.kp | Пощенски релей на КНДР, идентифициран в по-широкия анализ на инфраструктурата |
| IP address | 175.45.178.56 | Адрес за smtp.star-co.net.kp |
| Hostname | smtp1.star-co.net.kp | Пощенски релей на КНДР, идентифициран в по-широкия анализ на инфраструктурата |
| IP address | 175.45.178.57 | Адрес за smtp1.star-co.net.kp |
| Hostname | mail.silibank.net.kp | Пощенски хост на КНДР, идентифициран в по-широкия анализ на инфраструктурата |
| IP address | 175.45.177.33 | Адрес за mail.silibank.net.kp |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на киберзаплахи (Threat Intelligence), като например MISP, VirusTotal или вашата SIEM система.