Contents
Пълен курс по етично хакерство от нула до експерт
Хаквайте като „black hat“ хакери. Тестване за проникване, Kali Linux, WiFi и уеб хакване, както и хакерският начин на мислене зад всичко това.
Всичко, което напуска вашия терминал, носи вашия собствен адрес. Един apt update, бърз curl, сканиране, което пускате, без да се замисляте: вашият доставчик го вижда, а също и другата страна на връзката.
Tor Browser покрива един прозорец. Вашият мениджър на пакети, вашите скриптове и вашите скенери продължават да излизат по начина, по който винаги са го правили.
Anon Eye поема машината. Написах първата версия преди години, защото наличните тогава инструменти не вършеха това, от което се нуждаех. Това беше AnonSurf Eye. Това е v3, пренаписана от нулата и тествана върху Kali и Parrot.
Стартирайте го и това, което излиза по TCP, отива в Tor, търсенията на имена отиват към собствения резолвър на Tor, а ако Tor спре, нищо изобщо не излиза. Спрете го и машината ви е такава, каквато сте я оставили.
Инсталиране на машината
Употребата на sudo не е по избор. Инструментът записва правила в защитната стена (firewall) и рестартира услуга, а обикновен акаунт не може да направи нито едно от двете. Стартирайте го от вашия собствен акаунт, а не от root shell. Той трябва да знае кой сте, когато по-късно изведе Tor Browser на вашия екран.
Първото нещо, което прави, е да прегледа системата, на която е попаднал. Нуждае се от tor, iptables, ip6tables, curl, ss и dig. Ако някой от тях липсва, той го посочва и го инсталира, ако потвърдите.
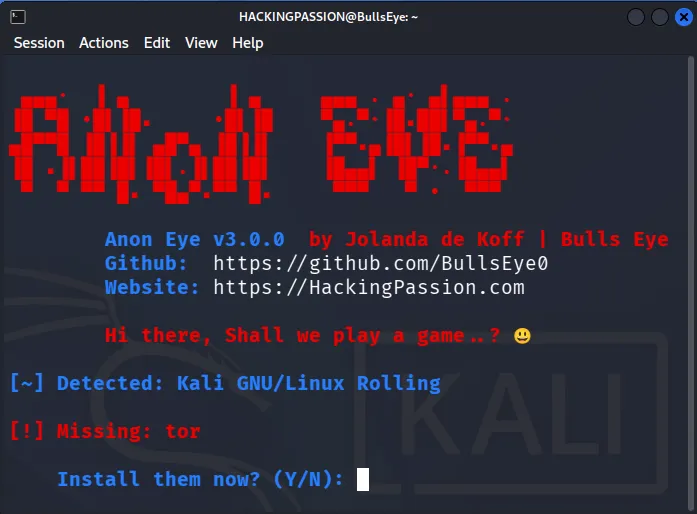
Потвърдете, изчакайте и менюто се появява.
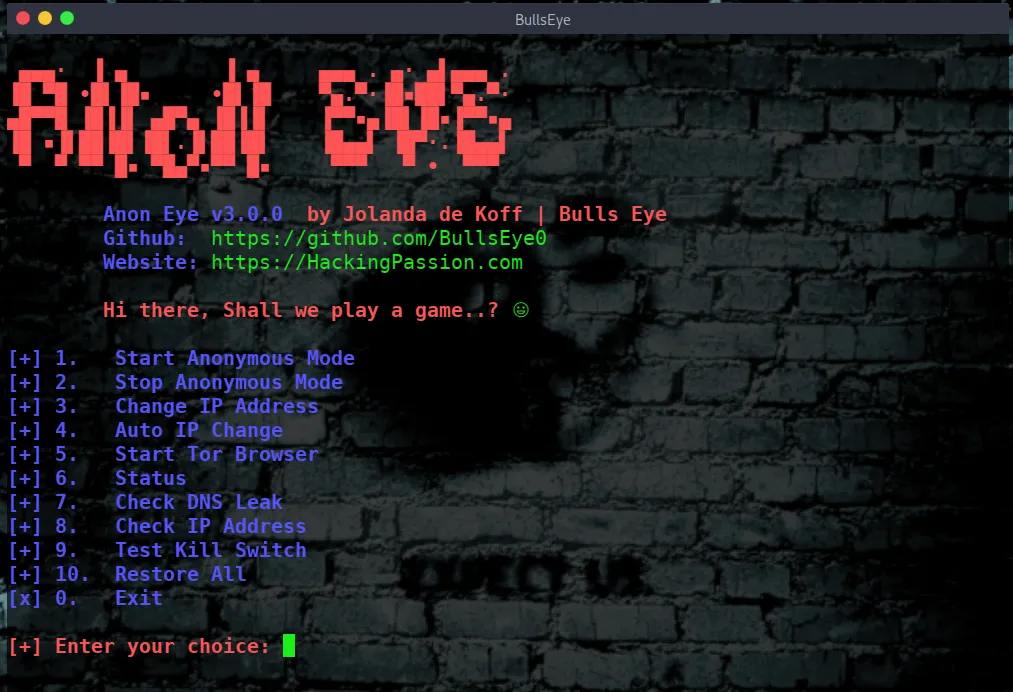
Десет опции и изход. Първата върши работата, останалите проверяват какво е направила, променят го или възстановяват машината ви.
Един клавиш и машината е в Tor
Натиснете 1 и наблюдавайте реда, в който се появяват редовете. Този ред е причината грешка в конфигурацията на Tor да не може да ви блокира достъпа.
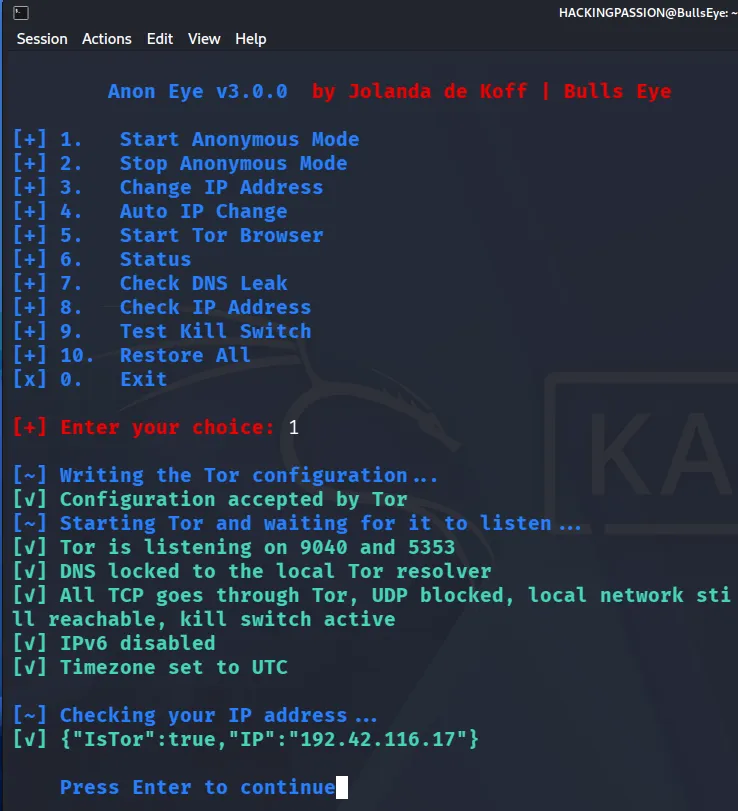
Вашият torrc се копира като резервно копие, преди да се запише нито един ред. След това конфигурацията се предава на самия Tor с --verify-config и Tor решава дали ще я изпълни. Ако Tor каже „не“, тогава нищо на вашата машина не се е променило и все още имате изходен път. След това Tor се рестартира и инструментът чака до тридесет секунди, докато нещо наистина започне да слуша на TransPort и DNSPort. Едва тогава нещо по вашата машина се променя.
В Kali това е порт 9040 за пренасочените връзки и 5353 за заявките за имена. Следват заключването на DNS, двете вериги, изключването на IPv6 и часовникът в UTC, точно в този ред. Последният ред е инструментът, питащ check.torproject.org какво вижда. IsTor:true, а адресът до него принадлежи на изходно реле (exit relay) някъде. Той никога не е бил ваш.
Вашата собствена мрежа продължава да работи
Всичко излиза през Tor, като вашата лаборатория е изключението. Попитайте рутера във вашата собствена мрежа дали все още е там:
Под две милисекунди, така че този пакет никога не е напускал вашата собствена мрежа. Частните диапазони се връщат недокоснати, поради което машините във вашата лаборатория продължават да отговарят. Те отговарят на своите адреси, а не на своите имена, защото имената излизат през Tor. Дръжте адреса на вашия шлюз (gateway) под ръка, ip route го показва.
Кой отговаря за вашите имена сега
Машина, която изпраща своя трафик през Tor, а заявките си за имена към доставчика, не е анонимна. Опция 7 проверява това тук, на вашата собствена машина, без да пита нито един уебсайт:
127.0.0.1 е тази машина, така че тя пита себе си, а Tor е това, което слуша там. Заявката излиза на обичайния порт 53, правилата я препращат към 5353 на Tor, и оттам тя преминава през верига от релета (circuit), преди да се върне отговорът. Това е по-бавно, отколкото сте свикнали.
Аварийният прекъсвач (kill switch) и доказателството, че работи
Авариен прекъсвач (kill switch), който не сте тествали, не е авариен прекъсвач. Опция 9 спира Tor за момент, опитва се да излезе два пъти — през TCP с curl и през ICMP с ping — и възстановява Tor, когато приключи.
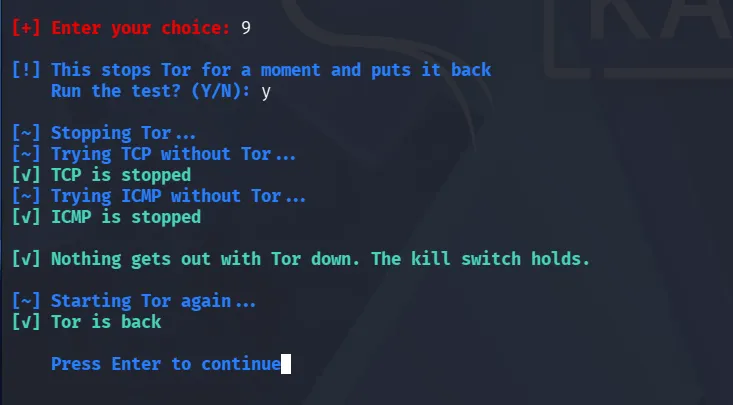
И двата опита трябва да се провалят. Ако един от тях премине, докато Tor е спрян, тогава вашите правила не държат и не трябва да се доверявате на тази конфигурация. Ако Tor не се върне след теста, тогава Restore All изчиства всичко.
Един акаунт е умишлено изключен от това: потребителят, който стартира Tor Browser. Този акаунт носи собствен Tor и излиза директно, така че в момента, в който имате инсталиран Tor Browser там, този потребител е единственият начин да се заобиколи аварийният прекъсвач (kill switch).
Различен адрес, и друг след него
Опция 3 иска от Tor чисти вериги от релета (circuits) през порта за контрол. Тя прочита бисквитката за контрол (control cookie) от диска, автентикира се, изпраща SIGNAL NEWNYM и чака за 250 OK. Нови вериги от релета, а клиентският DNS кеш отива заедно с тях. Команда kill -HUP само презарежда конфигурацията и не прави нито едно от двете.
Опция 4 прави същото на таймер, който избирате сами. Десет секунди е минимумът, и въвеждането на по-малко така или иначе ви дава десет.
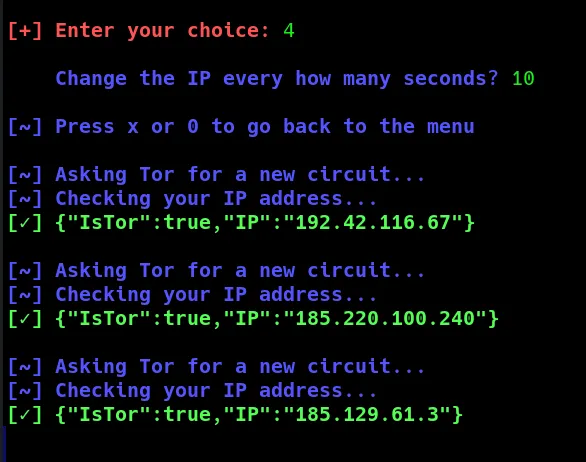
По-бързото изпращане на заявки не ви носи нищо, защото Tor може да задържи този сигнал. Връзките, които вече са отворени, запазват веригата, която имат.
Браузърът получава свой собствен потребител
Опция 5 стартира Tor Browser като anonbrowser, собствен акаунт, който се държи извън пренасочването. Неговият TCP излиза директно и изгражда свои собствени вериги от релета (circuits) до тунела, който използва вашата машина, докато търсенията на имена все още преминават през Tor.
Първият път той изтегля браузъра и това отнема известно време. Изтеглянето преминава през тунела, така че вашият доставчик вижда трафик от Tor, а не изтегляне на браузър. Веднъж на минута получавате ред с информация колко време е бил зает, а след четиридесет минути се отказва.
Проверете го сами, след като прозорецът се появи. Отидете на check.torproject.org в браузъра и прочетете адреса, след това натиснете 8 в терминала и прочетете този адрес. Браузърът има свой собствен изходен път, така че тези два адреса почти никога не са едни и същи.
В Parrot използва това, което вече е там
Parrot идва с предварително настроен Tor, а неговият файл torrc вече съдържа портовете, от които този инструмент се нуждае. Той ги прочита и не променя файла ви.
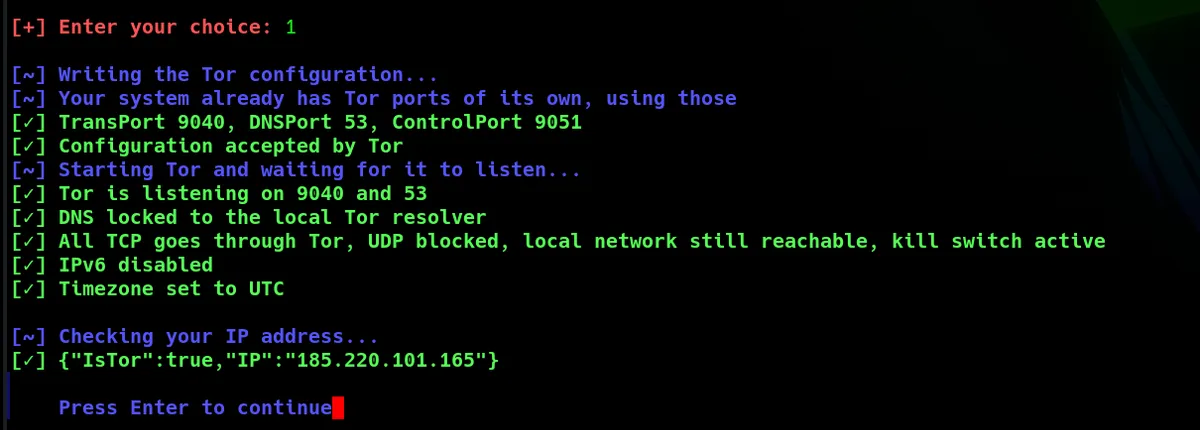
TransPort 9040, DNSPort 53, ControlPort 9051 и нищо свое, записано където и да е. Погледнете собствения си файл:
AutomapHostsOnResolve и диапазонът над него са това, което кара onion адреса да работи. Поискайте име, завършващо на .onion, и Tor предоставя неизползван адрес от този диапазон, а оттам нататък той знае къде да ви отведе.
Опция 6 показва всичко на един екран:
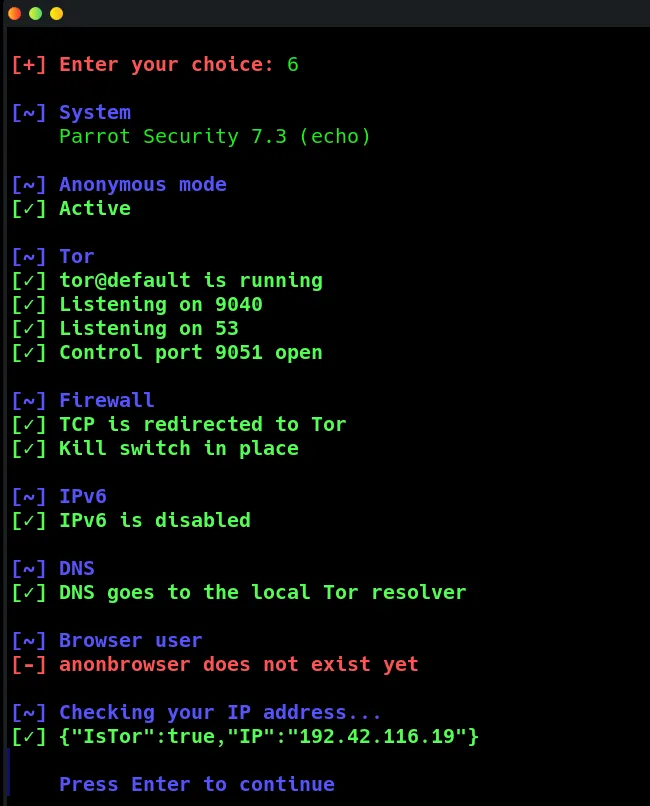
Услугата, трите порта, двете вериги, IPv6, вашият резолвър, потребителят на браузъра и адресът, който вижда отсрещната страна. Номерата на портовете тук не са същите като в Kali, и това е показател, че инструментът прочита системата, вместо да прави предположения за нея.
Връщане в първоначално състояние
Опция 2 изключва режима отново – първо правилата, след това вашия резолвър, IPv6 и вашия часовник.
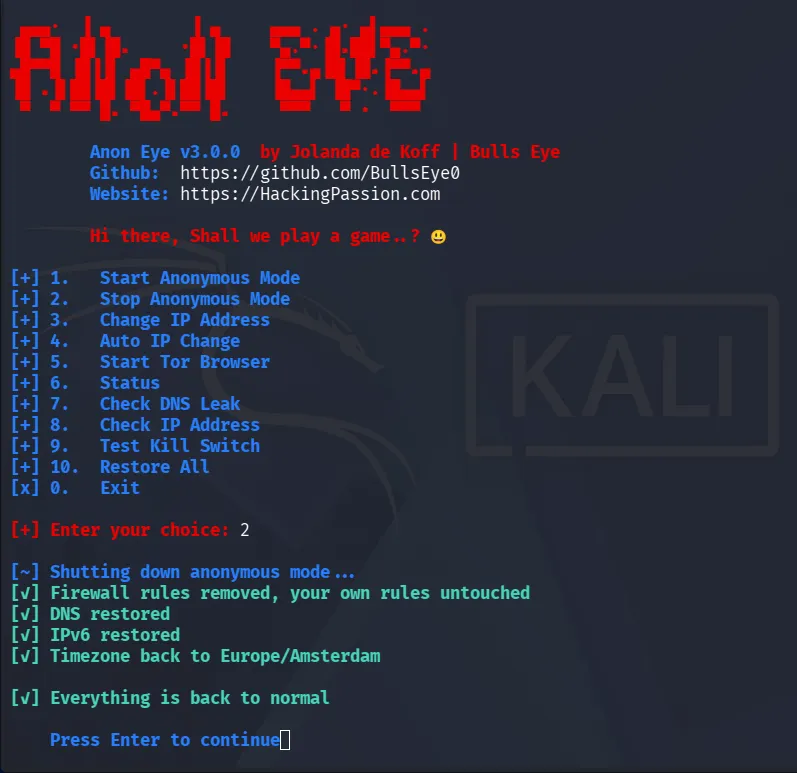
В Parrot се появява още един ред: [v] Your own Tor configuration was never touched. Инструментът не е записал нищо в този файл в началото, така че няма какво да премахва от него.
Три команди ви показват какво е състоянието на вашата машина в момента:
Веригата OUTPUT отново има собствена политика, без нищо пред нея, а часовникът ви е върнат към местното време. Пакетът до Cloudflare излиза и се връща за около десет милисекунди.
За случаите, когато нещо се обърка, съществува опция 10 – Restore All. Ако рестартирате с включен анонимен режим, вашите правила на защитната стена изчезват, докато маркерът, оставен от инструмента, остава на мястото си. Стартирайте инструмента и той ще забележи това, ще съобщи за него и ще почисти останалото.
Между този рестарт и почистването вашите заявки за разрешаване на имена не правят нищо, защото вашият резолвър все още сочи към Tor, който не слуша. Стартирайте инструмента веднъж и това приключва.
Какво покрива инструментът и какво зависи от вас
Той покрива това, което напуска вашата машина. TCP връзките преминават през Tor, имената отиват с тях, а IPv6 е изключен, докато инструментът работи, така че нищо да не изтече по този начин. Tor спира и вашият трафик спира.
Това, което поставяте в тези пакети, е ваша отговорност. Влезте в собствения си профил през изходящ ретранслатор в друга държава и този сайт ще знае точно кой е пристигнал. Anon Eye пренасочва трафика ви, но не променя името, което въвеждате във формата за вход.
Работи само под Linux, защото прозрачният прокси сървър се нуждае от операционната система, за да предава пакетите, и точно това прави iptables тук. TransPort на Tor няма аналог в Windows. UDP трафикът също остава извън тунела, с изключение на заявките за имена, които отиват към собствения резолвър на Tor.
Едно нещо не се връща във вида, в който е било намерено: вашите IPv6 политики. Докато инструментът работи, политиките на ip6tables за INPUT, OUTPUT и FORWARD са настроени на DROP, а когато го спрете, преминават към ACCEPT. Ако сте ги настроили сами, ще трябва да ги зададете отново след това. Първоначалното им прочитане и точното им възстановяване са в списъка с задачи за следваща версия.
Инструментът е в GitHub: anon-eye