Браузър. Плъгин. Пакет. Екран за вход. Обикновени неща. Това всъщност е проблемът тази седмица.
Проблемите продължават да се появяват в неща, на които хората вече се доверяват: код, който поема в лоша посока, завръщащи се стари зловредни кодове, изложени на риск системи, слаби проверки, фалшиви корекции и пътища за атака, които изглеждат почти прекалено лесни. Дори научноизследователската страна става хаотична, с повече констатации, повече автоматизация и не винаги с повече яснота.
Нищо тук не се нуждае от излишен драматизъм. Просто много малки отворени врати. Ето какво се случи.
⚡ Заплаха на седмицата
Cisco предупреждава за активно експлоатиран пробив в автентификацията на ISE — Cisco предупреди за нова уязвимост от максимална степен на сериозност, засягаща Identity Services Engine (ISE), която е обект на активна експлоатация. Уязвимостта, проследявана като CVE-2026-76460 (CVSS оценка: 10.0), би могла да позволи на неавтентифициран отдалечен атакуващ да заобиколи автентификацията. „Тази уязвимост се дължи на недостатъчен контрол на автентификацията в API крайна точка“, заявиха от Cisco. „Атакуващ би могъл да експлоатира тази уязвимост, като изпрати специално съставена заявка към засегната API крайна точка. Успешното експлоатиране би могло да позволи на атакуващия да получи неоторизиран достъп до засегнатото устройство чрез заобикаляне на уеб базирания интерфейс за управление.“
Изграждане на култура на сигурност в голям мащаб: Вдъхновено от Southwest Airlines
Осъзнатостта за сигурността вече не е достатъчна. Рейчъл Сафър разговаря с Хана Харди, кибераналитик в Southwest Airlines, за преминаването от обучение към промяна на културата — и какво е необходимо за трайното внедряване на сигурността в голяма и сложна организация.
🔔 Водещи новини
- САЩ конфискуваха домейни на NightmareStresser, свързани с DDoS атаки — Разрешена от съда в САЩ операция конфискува два домейна, свързани с NightmareStresser, които предлагаха услуга за разпределени атаки за отказ на обслужване (DDoS) под наем. Оценява се, че NightmareStresser е използван за стартирането на стотици хиляди действителни или опити за DDoS атаки срещу жертви по целия свят от 2022 г. насам. Тези атаки са били насочени срещу учебни заведения, правителствени агенции, платформи за игри и милиони хора, съобщи Министерството на правосъдието на САЩ.
- Използване на Claude за хакване на OpenAI — От Hacktron заявиха, че са използвали Claude Opus 5 на Anthropic за верижно свързване на две критични уязвимости – неправилна конфигурация на SSO в инфраструктурата за идентичност на OpenAI и RCE в libheif в общностния форум Discourse (CVE-2026-32882) – за получаване на неоторизиран достъп до профилите в ChatGPT на служители на OpenAI, а след това използването им за достъп до вътрешните репозитории на OpenAI. Проблемът е коригиран 14 часа след отговорното му разкриване. В изходния код уязвимостта е отстранена в libheif 1.22.0 през май 2026 г.
- Plugin4Shell за RCE с 0 клика в AI агенти за кодене — От AIR Security демонстрираха уязвимост, наречена Plugin4Shell – zero-day уязвимост за отдалечено изпълнение на код (RCE) без кликване, която заобикаля проверката на SHA фиксирането в четири основни AI агенти за кодене: Claude Code, OpenAI Codex, GitHub Copilot и Google Gemini CLI. „В тази първа по рода си атака срещу веригата за доставки на AI, доверен плъгин бива незабележимо заменен със злонамерен такъв и се инсталира автоматично, заобикаляйки SHA фиксирането на агента — недостатък, който никой магазин за приложения не може да коригира, така че потребителите трябва да обновят своя агент“, заявиха от AIR Security. „Това е заобикаляне на SHA фиксирането на плъгина: агентът изтегля exact commit-а, който магазинът е фиксирал, но никога не потвърждава, че е стигнал дотам, така че атакуващ, който контролира репозитория на плъгина, кара изтеглянето да завърши със злонамерен код, докато фиксирането все още изглежда спазено. Резултатът е отдалечено изпълнение на код с нула клика в Claude Code, Codex, GitHub Copilot и Gemini CLI.“
- OpenAI разкрива нови инциденти с несъответствие в поведението — OpenAI разкри шест нови случая на „неочаквано или обезпокоително поведение на модела“, настъпили през последните шест месеца, като същевременно сподели нова рамка за докладване, проследяване, разследване и разкриване на несъответствия в поведението на моделите в опит да подобри прозрачността. „Тъй като системите с изкуствен интелект стават все по-напреднали и по-широко внедрявани, трябва да изградим по-широк и по-добре информиран консенсус относно напредъка на изследванията на съответствието“, казаха от OpenAI. „Не вярваме, че AI индустрията е разрешила въпросите със съответствието и мониторинга до степен, достатъчна да продължи отговорно да се разширява с максимална скорост още дълго време.“
- Зловредният софтуер за банково хакване KREMLIN отвлича Chrome и Edge за кражба на идентификационни данни — Недокументирана досега операция за банков зловреден софтуер от Бразилия е разкрита да доставя набор от инструменти, наречен KREMLIN. Активен поне от май 2025 г., киберпрестъпникът използва примамки, които се представят за дузина бразилски банки и инсталират злонамерено разширение за браузър на Google Chrome и Microsoft Edge. „Екосистемата от зловреден софтуер KREMLIN използва многостепенни JavaScript зареждачи, персонализирани C++ инсталатори и злонамерени разширения за браузър за кражба на идентификационни данни, сесийни токени и чувствителни данни“, заявиха от Elastic. Дейността се проследява като REF9334.
️🔥 Актуални CVE
Грешките се появяват ежеседмично, а пролуката между корекцията за сигурност и експлоайта бързо намалява. Това са най-сериозните събития за седмицата: с висока степен на сериозност, широко използвани или вече проучвани в реална среда.
Проверете списъка, инсталирайте корекции за сигурност за това, което имате, и обърнете внимание първо на тези, маркирани като спешни — CVE-2026-58138 (Orkes Conductor), CVE-2026-58704 (Google Pixel), CVE-2026-90894 известна още като ParaShells (Parallels Desktop), CVE-2026-82079 (Nintendo Switch), CVE-2026-89049 (AWS Systems Manager Agent), CVE-2026-43502 известна още като ZcopyReaper, CVE-2026-80844 известна още като DirtyAH6, CVE-2026-81000 известна още като TUNderflow, CVE-2026-68121 известна още като PPPoEject, CVE-2026-74469 известна още като DiagSpill (Linux kernel), CVE-2026-70416, CVE-2025-43936 (Dell ObjectScale и Elastic Cloud Storage), CVE-2026-68488 (Please Backup Manager), CVE-2026-56711, CVE-2026-73324 (VLC Media Player), CVE-2026-65638 (cPanel ConfigServer Security & Firewall), CVE-2026-85982, CVE-2026-78626, CVE-2026-78623 (Okta), CVE-2026-0310 (Palo Alto Networks PAN-OS), CVE-2026-85061 (MapLibre GL JS), GHSA-rvhw-4hpw-9vrx, GHSA-rrgq-978q-36mq, GHSA-4xhx-8cv5-wh62, GHSA-8v35-895w-232p (ArangoDB), CVE-2026-65812 (Microsoft Teams for Android), CVE-2026-80172, CVE-2026-61410, CVE-2026-80238 (Dell Secure Connect), CVE-2026-18851 (Ivanti Endpoint Manager Mobile), CVE-2026-91721, CVE-2026-91749, CVE-2026-91726, CVE-2026-93374, CVE-2026-93372 (Google Chrome), CVE-2026-92033, от CVE-2026-92005 до CVE-2026-92013, от CVE-2026-92015 до CVE-2026-92020, от CVE-2026-92022 до CVE-2026-92029, от CVE-2026-92034 до CVE-2026-92038 (Mozilla Firefox), CVE-2026-15315, CVE-2026-15316 (TP-Link Tapo камери), CVE-2026-82232, CVE-2026-77147, CVE-2026-73178 (Apache Syncope), CVE-2026-76669, CVE-2026-76670, CVE-2026-76672, CVE-2026-76673, CVE-2026-76674 (HPE Networking EdgeConnect SD-WAN Gateways и SD-WAN Orchestrator), CVE-2026-73693, CVE-2026-73694, CVE-2026-73698, CVE-2026-73699 (FileRun), CVE-2026-39919 (Ghostscript), CVE-2026-91998 (Casdoor), CVE-2026-91932, CVE-2026-91931 (Flowise), CVE-2026-65400, CVE-2026-65414, CVE-2026-65346, CVE-2026-84607, CVE-2026-43790 (Apple), CVE-2026-90999 (Sentry Seer), CVE-2026-77692, CVE-2026-76163, CVE-2026-19667, CVE-2026-19666, CVE-2026-80274 (ISC BIND 9), CVE-2026-91843 (Check Point), CVE-2026-77179 (Docker), CVE-2026-81642, CVE-2026-82717 (Unbound DNS), Click2Shell (WordPress), CVE-2026-28326, CVE-2026-28323, CVE-2026-28309, CVE-2026-28306, CVE-2026-28308, CVE-2026-28310, CVE-2026-28314, CVE-2026-28313, CVE-2026-28307, CVE-2026-28305, CVE-2026-28317, CVE-2026-28304, CVE-2026-28312, CVE-2026-28316, CVE-2026-28311, CVE-2026-28302, CVE-2026-28321, CVE-2026-28315 (SolarWinds), CVE-2026-89026 (Issabel Framework), CVE-2026-78175 (Tutor LMS), уязвимост за инжектиране на команди в операционната система в Dokploy и уязвимост при десериализация на pickle в MLflow.
🎥 Уебинари за киберсигурност
- Как да открием и контролираме AI агенти, преди достъпът да излезе от контрол → AI агентите получават достъп до приложения, данни, идентификационни данни и работни процеси по-бързо, отколкото повечето екипи могат да ги управляват. Истинският проблем не е внедряването — той е да се знае кои агенти съществуват, до какво имат достъп и къде достъпът тихомълком е станал твърде широк. Този уебинар разглежда подробно как да поставите AI агентите под контрол, без да забавяте екипите, които ги използват.
- AI атаките се развиват за минути. Ето как да ги спрете по време на изпълнение → Атаките, базирани на изкуствен интелект, съкращават времето, с което защитниците разполагат за реакция. Докато стандартното предупреждение бъде проучено, атакуващият може вече да се е придвижил в средата. Този уебинар показва как сигурността на самоличността по време на изпълнение може да взема решения за достъп в реално време, да блокира рискова активност по-рано и да даде на екипите по сигурност по-добър шанс срещу атаки със скоростта на машините.
📰 Около света на киберсигурността
- Google Doc води до ClickFix атака — Huntress разкри подробности за ClickFix атака, при която изследовател по сигурността е бил насочен в преписка в X от атакуващ, представящ се за крипто маркетинг директор. „Атакуващият изпрати линк към реален Google Doc с персонализирана странична лента, проектирана да подмами получателя да изтегли зловреден софтуер: AMOS infostealer за macOS или PowerShell зареждаща верига на Windows“, казаха от Huntress. „Google Doc включваше странична лента, показваща фалшиво съобщение за грешка при декриптиране, с предполагаеми инструкции за отстраняване за потребители на различни операционни системи, включително опцията за копиране и поставяне на определени команди в терминала. Тази ClickFix примамка и бутонът за „ръчно обновяване“ до нея са това, което всъщност е доставило зловредния софтуер. Самата странична лента беше Google Apps Script, свързан с документа, така че не е трябвало да се изтегля нищо, за да се стартира.“ Скриптът Apps Script се е изпълнил от страна на клиента в браузъра на жертвата, събрал е публичния IP адрес и геолокацията на жертвата и е сканирал за крипто портфейли.
- Кампания за кражба на криптовалута злоупотребява с Google Visualization API за C2 — Наблюдавана е нова кампания за кражба на криптовалута, използваща Google Visualization API за командване и контрол (C2), като същевременно извлича обфускиран JavaScript от публично публикуван документ в Google Sheets и го инжектира в браузърната сесия на жертвата. „Атакуващите използват вариация на ClickFix социално инженерство“, заявяват от Cisco Talos. „Вместо да убеждават мишените да изпълняват команди спрямо операционната система, те ги убеждават да поставят JavaScript в адресната лента на Chrome или да го инсталират в браузърното разширение Tampermonkey, което също така осигурява персистентност.“ Примамката се маскира като изтекли доклади за уязвимости, описващи несъществуващи дефекти в API на услуги за обмен на криптовалута, което означава, че кампанията е насочена към начинаещи киберпрестъпници, които са готови да експлоатират такива уязвимости за финансова печалба. Примамките се разпространяват чрез Telegram, DarkForums и сайтове за споделяне на текст. „Инжектираният скрипт функционира като уеб скимър“, добавя Talos. „Той прихваща fetch API на браузъра, замества адресите за депозиране на криптовалута в отговорите на сървъра и в клипборда на потребителя и показва фалшиви „бонус“ елементи на интерфейса.“ Съобщава се, че кампанията продължава от октомври 2025 г. Общо 49 BTC адреса на портфейли са свързани с кампанията, като 24 от тях са получили средства на стойност 10 000 долара от жертви към началото на август 2026 г.
- Shai-Hulud се появява отново след 111 дни — От Aikido Security заявиха, че са открили четири npm пакета – feishu-docx-mcp@0.3.2, bmc-i18n-extract-cli@1.1.1, blueai-cli@0.7.0 и bmc-translate-utils@1.1.1 – съдържащи червея Shai-Hulud, открит по-рано при атаката срещу AntV през май 2026 г. „Четири пакета е малко число, свързано с по-голям факт: злонамерен код с известен, публикуван, индексиран хеш е стоял недокоснат в ничия верига от инструменти в продължение на повече от три месеца и след това е бил публикуван отново в регистър, който от тази година изрично сканира всеки пакет, преди той да стане достъпен“, казаха от Aikido. „Тази разлика между това какво твърди, че прави сканирането на ниво регистър, и това какво хеш-идентичното активиране показва, че наистина е уловено, е истинската история тук.“
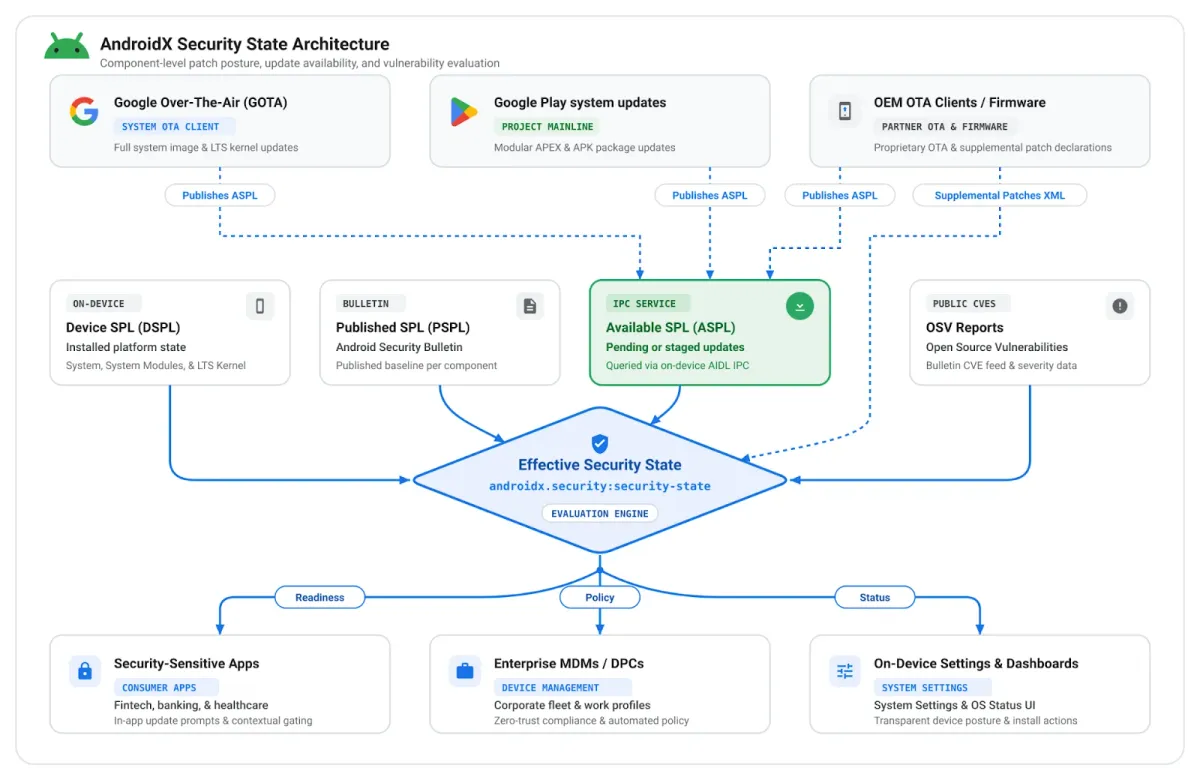
- Google представя библиотеките AndroidX Security State — Google обяви стабилното пускане на библиотеките AndroidX Security State версия 1.1.0 и Security State Provider версия 1.0.0, за да осигури повече прозрачност относно състоянието на сигурността на Android устройство. Тези библиотеки предоставят „централизиран механизъм, проектиран да донесе допълнителна прозрачност за цялостното състояние на сигурността и предстоящите актуализации в екосистемата на Android“, съобщиха от Google. „Независимо дали разработвате критични за сигурността потребителски приложения (като банкови, финтех или здравни), или решения за управление на мобилни устройства (MDM), тези библиотеки ви позволяват да проверявате програмно състоянието на сигурността на устройството по компоненти. Вместо да разчитате на общо, монолитно ниво на корекции за сигурност (Security Patch Level - SPL), можете да оцените истинската защита на ниво компонент и дали в момента предстоят мерки за отстраняване чрез библиотеката androidx.security.state. За OEM производители и разработчици на клиенти за актуализация по въздуха (OTA), придружаващата библиотека androidx.security.state.provider ви позволява да разкривате наличността на актуализации чрез стандартизирани механизми.“
- Украински хакер е осъден на лишаване от свобода в Швейцария за ransomware атаки — Съд в Цюрих осъди украински ИТ специалист на 12 години и девет месеца затвор за разработване на ransomware, използван при атаки за изнудване на компании, включително Stadler Rail. Съдът идентифицира ответника като водещия разработчик зад семействата ransomware Lockergoga, MegaCortex и Nefilim, въпреки че той твърди, че е работил само като консултант за неизвестен клиент в областта на ИТ сигурността и че не е знаел, че софтуерът му се използва за ransomware атаки. Дейността е довела до приблизителни загуби от 123 милиона долара.
- Surfshark разкрива инцидент със сигурността — Surfshark съобщи, че неизвестни атакуващи са достъпили един от нейните вътрешни тестови сървъри, след като грешка в конфигурацията го е изложила в интернет. „Поради човешка грешка вътрешен тестов сървър, използван от нашите инженерни екипи, беше погрешно конфигуриран по начин, който го направи достъпен от интернет“, казаха от Surfshark. „Той съдържаше части от системни бинарни файлове и вътрешни конфигурации за определени услуги. Лична информация никога не е била съхранявана и достъпна оттук, VPN трафикът и прегледаните страници изобщо не се записват или запазват, а приложенията и браузърните разширения на вашите устройства не са били променяни по никакъв начин.“ Инцидентът е открит на 31 август 2026 г.
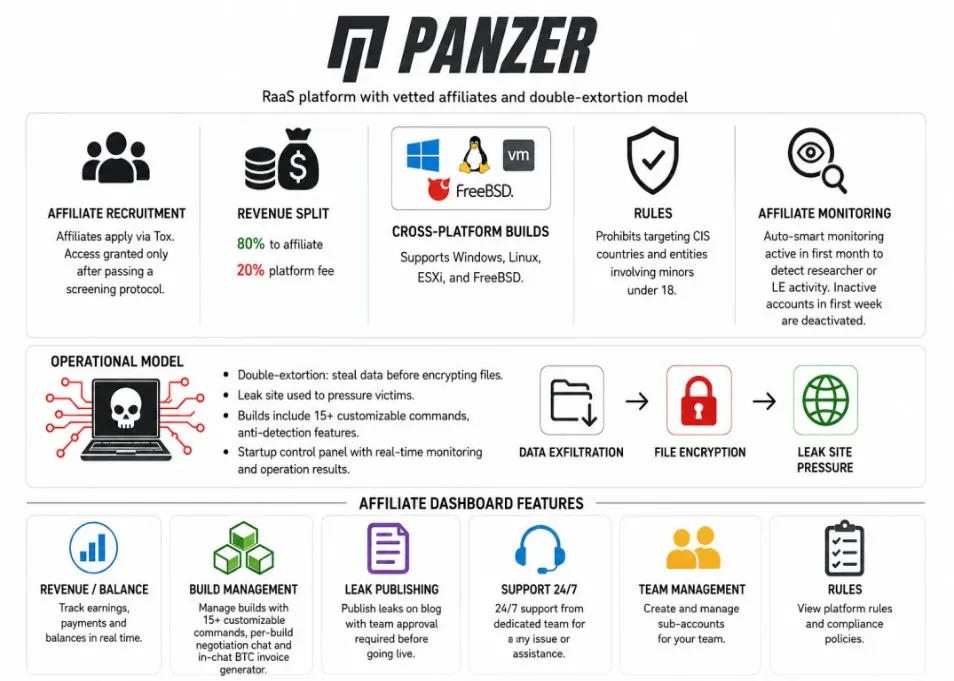
- Появява се нов Panzer Ransomware — Група за ransomware, наречена Panzer, която се появи в началото на август 2026 г., вече е обявила 32 жертви на своя сайт за изтичане на данни. Групата е насочена главно към секторите на технологиите, производството, управлението и образованието в Германия, Индонезия, Франция, Испания и Италия. Според CyberXTron „Panzer работи при разделение на приходите 80/20, като 80% от приходите от откуп отиват при афилиейта, а 20% се запазват като такса за платформата. Групата поддържа кросплатформени версии за Windows, Linux, ESXi и FreeBSD. Нейните заявени правила забраняват насочването към страни от ОНД и организации, свързани с непълнолетни под 18 години.“
- Преглед на регистъра Project Glasswing на Anthropic — Прегледът на регистъра Project Glasswing на Anthropic от VulnCheck установи, че само 202 от 26 153 заявени констатации са били отстранени след почти пет месеца, докато 245 са били оттеглени, а 2 са били маркирани като дубликати. „Пет месеца след началото на проекта, 202-те коригирани констатации в регистъра обхващат 113 уникални проекта, което води до средно едва 1,79 коригирани констатации на проект“, каза Патрик Гарити от VulnCheck. „Регистърът съдържа повече оттеглени/дублирани констатации, отколкото коригирани уязвимости, което ме кара да се съмнявам в твърдението на Anthropic за 91,4% истински позитивни резултати.“ Анализът също така показва значителна разлика между оценките за сериозност на Claude и тези на поддържащите проекта: Claude е оценил 91,5% от констатациите като критични или с висока сериозност в сравнение с едва 51,3% от поддържащите проекта.
- Google представя Agent Anomaly Detection — Google представи Agent Anomaly Detection в предварителна частна версия на Gemini Enterprise Agent Platform, която действа като „слой за надзор и одит въз основа на разсъждения“, който изследва какво всъщност прави даден агент, използвайки неговите следи от разсъждения, извиквания на инструменти и поток на изпълнение по време на сесията. „Той чете логовете и следите от OpenTelemetry, които вашите агенти вече излъчват, оценява тази активност, за да реши дали даден агент работи извън определените му граници, и сигнализира за поведенчески аномалии, подозрителни намерения и нарушения на политиките“, заявиха от Google.
Заключение
Урокът от тази седмица е доста прост: доверявайте се по-малко, проверявайте повече. Познат инструмент, пакет, процес на автентикация, подкана в браузъра или облачна конфигурация все още могат да бъдат слабото място. Стари злонамерени кодове могат да се върнат, изложени на риск системи все още се откриват, а „доверен“ не означава „безопасен“.
Другият урок е скоростта. Пътищата за атака стават все по-кратки, проучванията се извършват все по-бързо, а слабите настройки по подразбиране не остават незабелязани за дълго. Отстранявайте уязвимостите, които са от значение, следете какво е изложено на риск и не приемайте, че скучните неща са безвредни. Обикновено оттам започва седмицата.